A partir de fevereiro de 2026, MetaDefender Cloud com um novo recurso: fluxos de trabalho personalizados.
O que há de novo
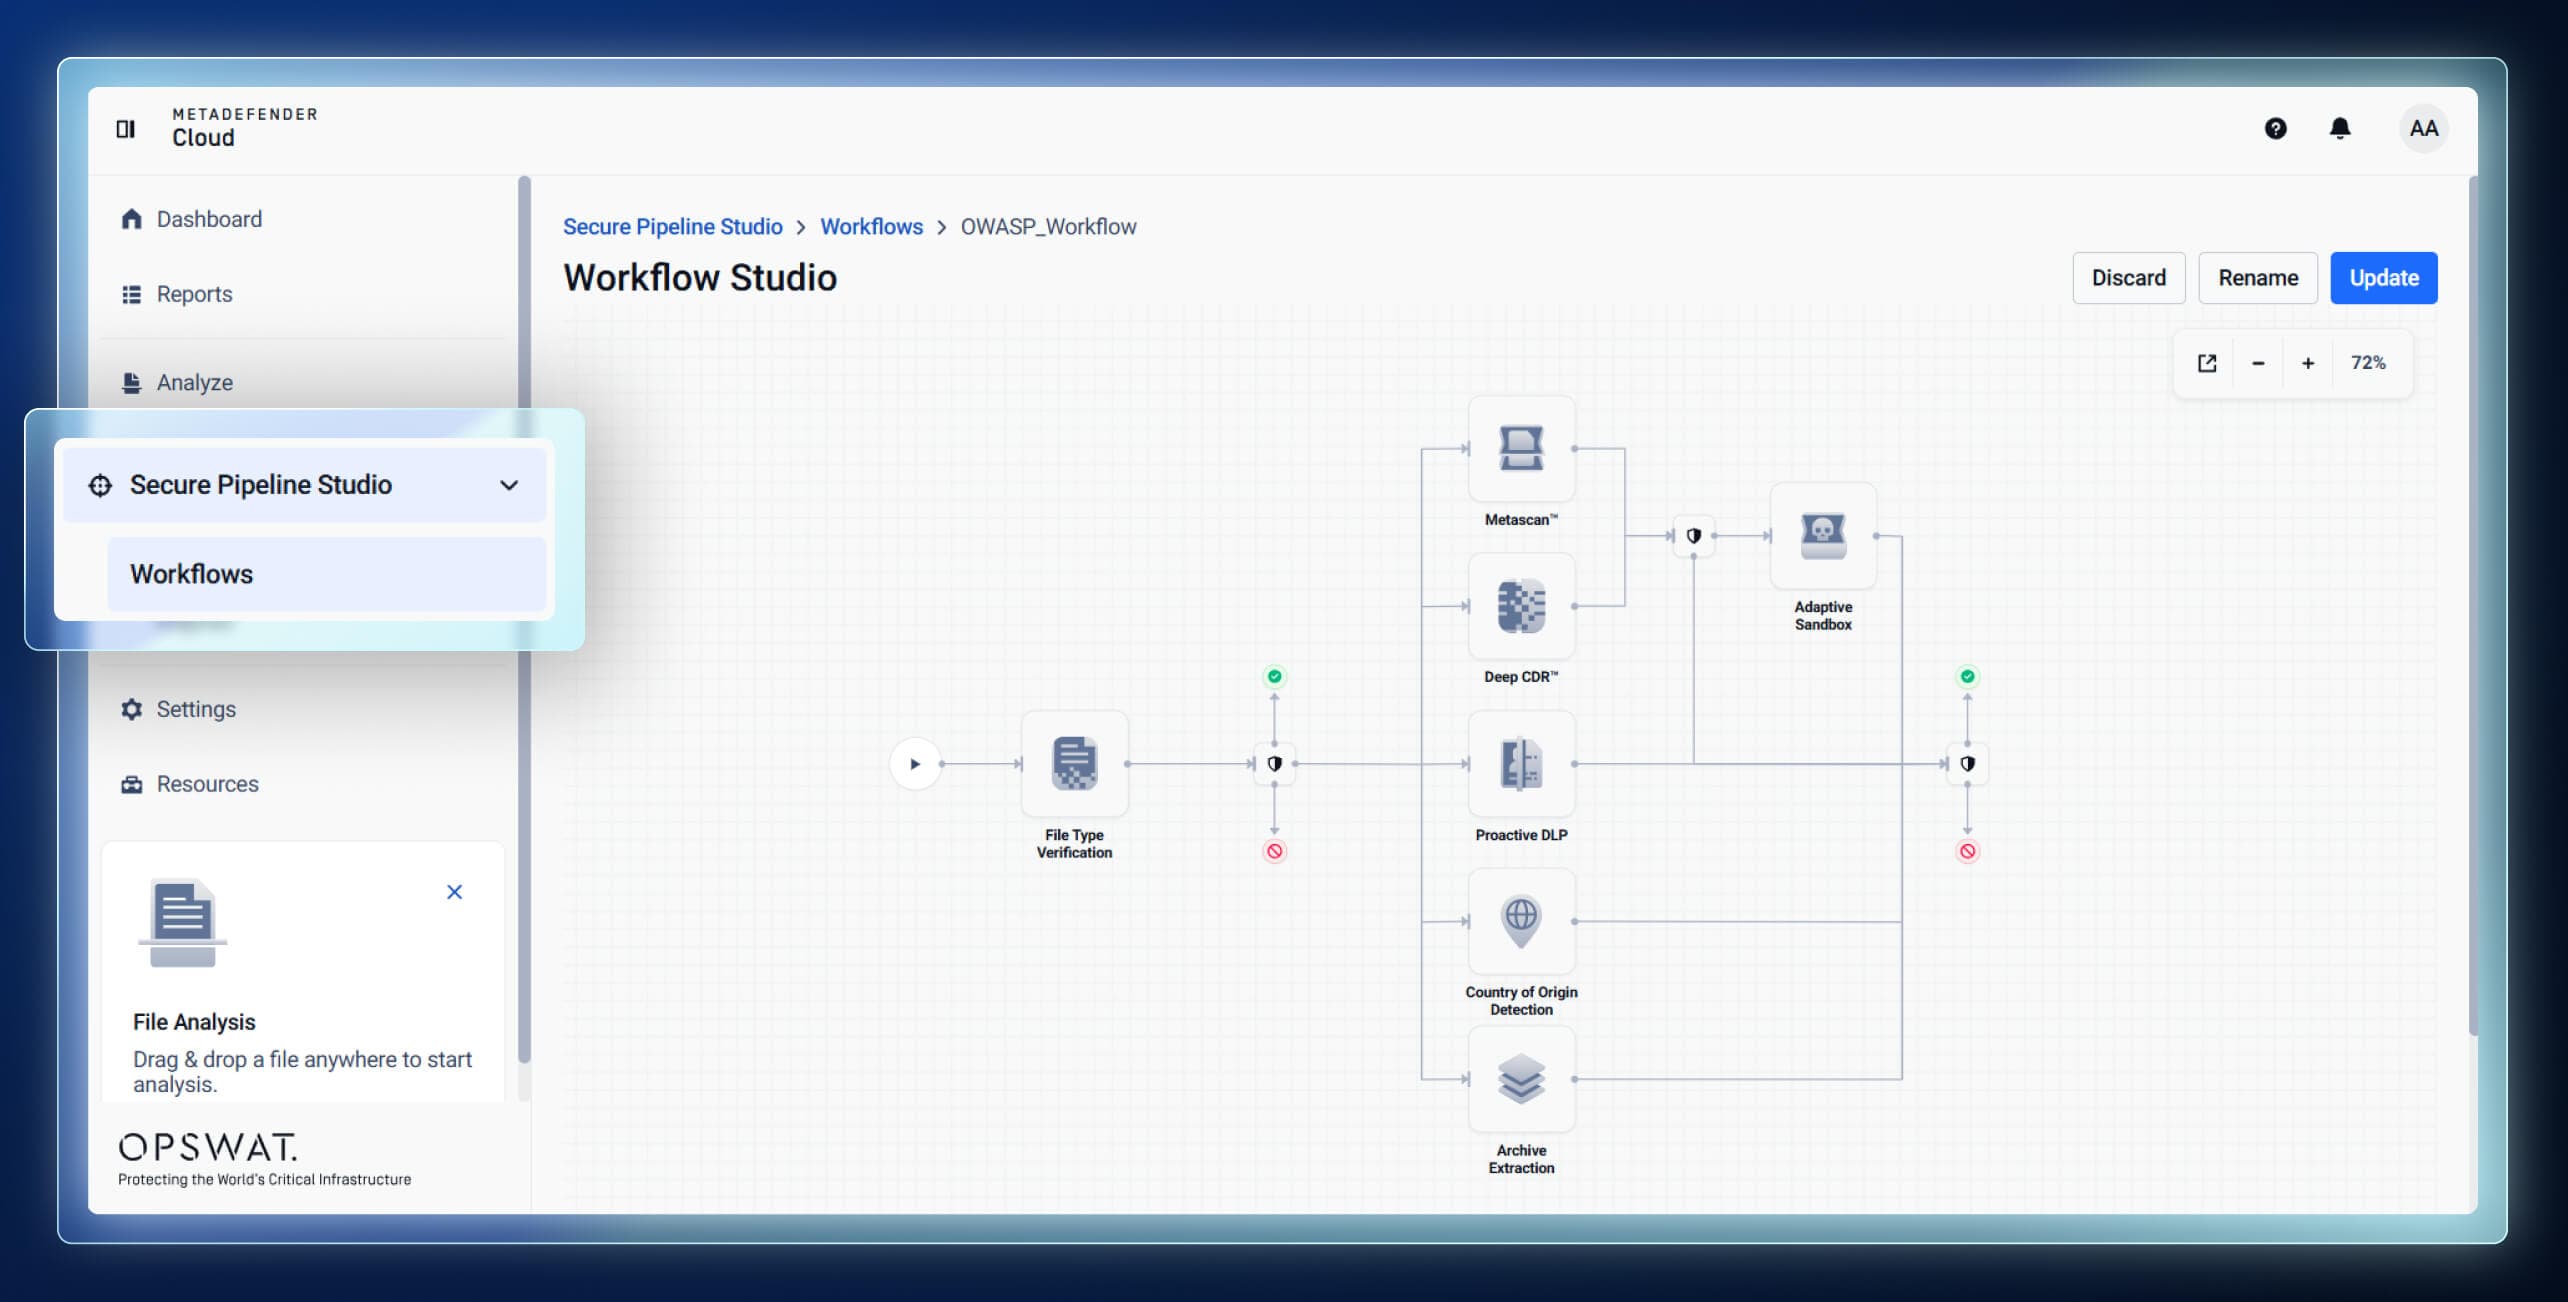
Estamos a deixar para trás o processamento predefinido, permitindo que os nossos utilizadores criem fluxos de trabalho que podem ajustar a inspeção e o manuseamento de ficheiros com base nos atributos dos ficheiros, nas operações de segurança e nas políticas organizacionais.
Fluxos de trabalho específicos para integração
Com esse novo recurso, os fluxos de trabalho podem ser definidos com base no tipo de integração (por exemplo, API, MDSS + SharePoint, etc.). Dessa forma, os clientes poderão decidir como desejam realizar a análise.
Controlos do tipo de ficheiro
Os utilizadores agora podem bloquear tipos de ficheiros não suportados ou indesejados ou configurar a deteção de incompatibilidade de tipos de ficheiros, com base nas suas políticas de segurança.
Por exemplo, eles podem realizar varreduras para detectar especificamente ficheiros .exe renomeados como .pdf e bloquear executáveis de se infiltrarem na sua infraestrutura.
Por fim, os utilizadores podem agora bloquear ficheiros com estrutura inválida, objetos de script, hiperligações ou assinaturas digitais inválidas.
Operações de segurança condicionais
Os utilizadores que procuram maior flexibilidade nas suas operações de segurança podem agora optar por não utilizar determinados módulos e ativá-los ou desativá-los caso a caso. Com a nova atualização, já não é necessário qualquer código para ativar esta opção, ao contrário do que acontecia anteriormente.
Como resultado, os utilizadores podem definir configurações específicas para cada motor. Agora também podem aplicar regras como:
- Acionar o sandboxing apenas se conteúdo ativo tiver sido encontrado pela Deep CDR™ TechnologyTM;
- Acionar sandboxing apenas para determinadas respostas do CDR
- Acionar o sandboxing apenas para determinados resultados de antivírus, previamente especificados pelo utilizador
Regras avançadas de tratamento de ficheiros
Para maior controlo nas digitalizações:
- arquivos acima de um tamanho pré-definido (definido pelo usuário) podem ser bloqueados
- É possível definir limites para a profundidade de recursão ou para a contagem de ficheiros filhos para arquivos.
- O hash do ficheiro pode ser usado como critério para permitir/bloquear ficheiros.
Opções flexíveis de CDR
O CDR pode agora funcionar no modo «apenas análise», identificando elementos ativos sem sanitizar o ficheiro. Além disso, os utilizadores podem optar por várias configurações de sanitização, consoante o tipo de ficheiro.
Configuração DLP aprimorada
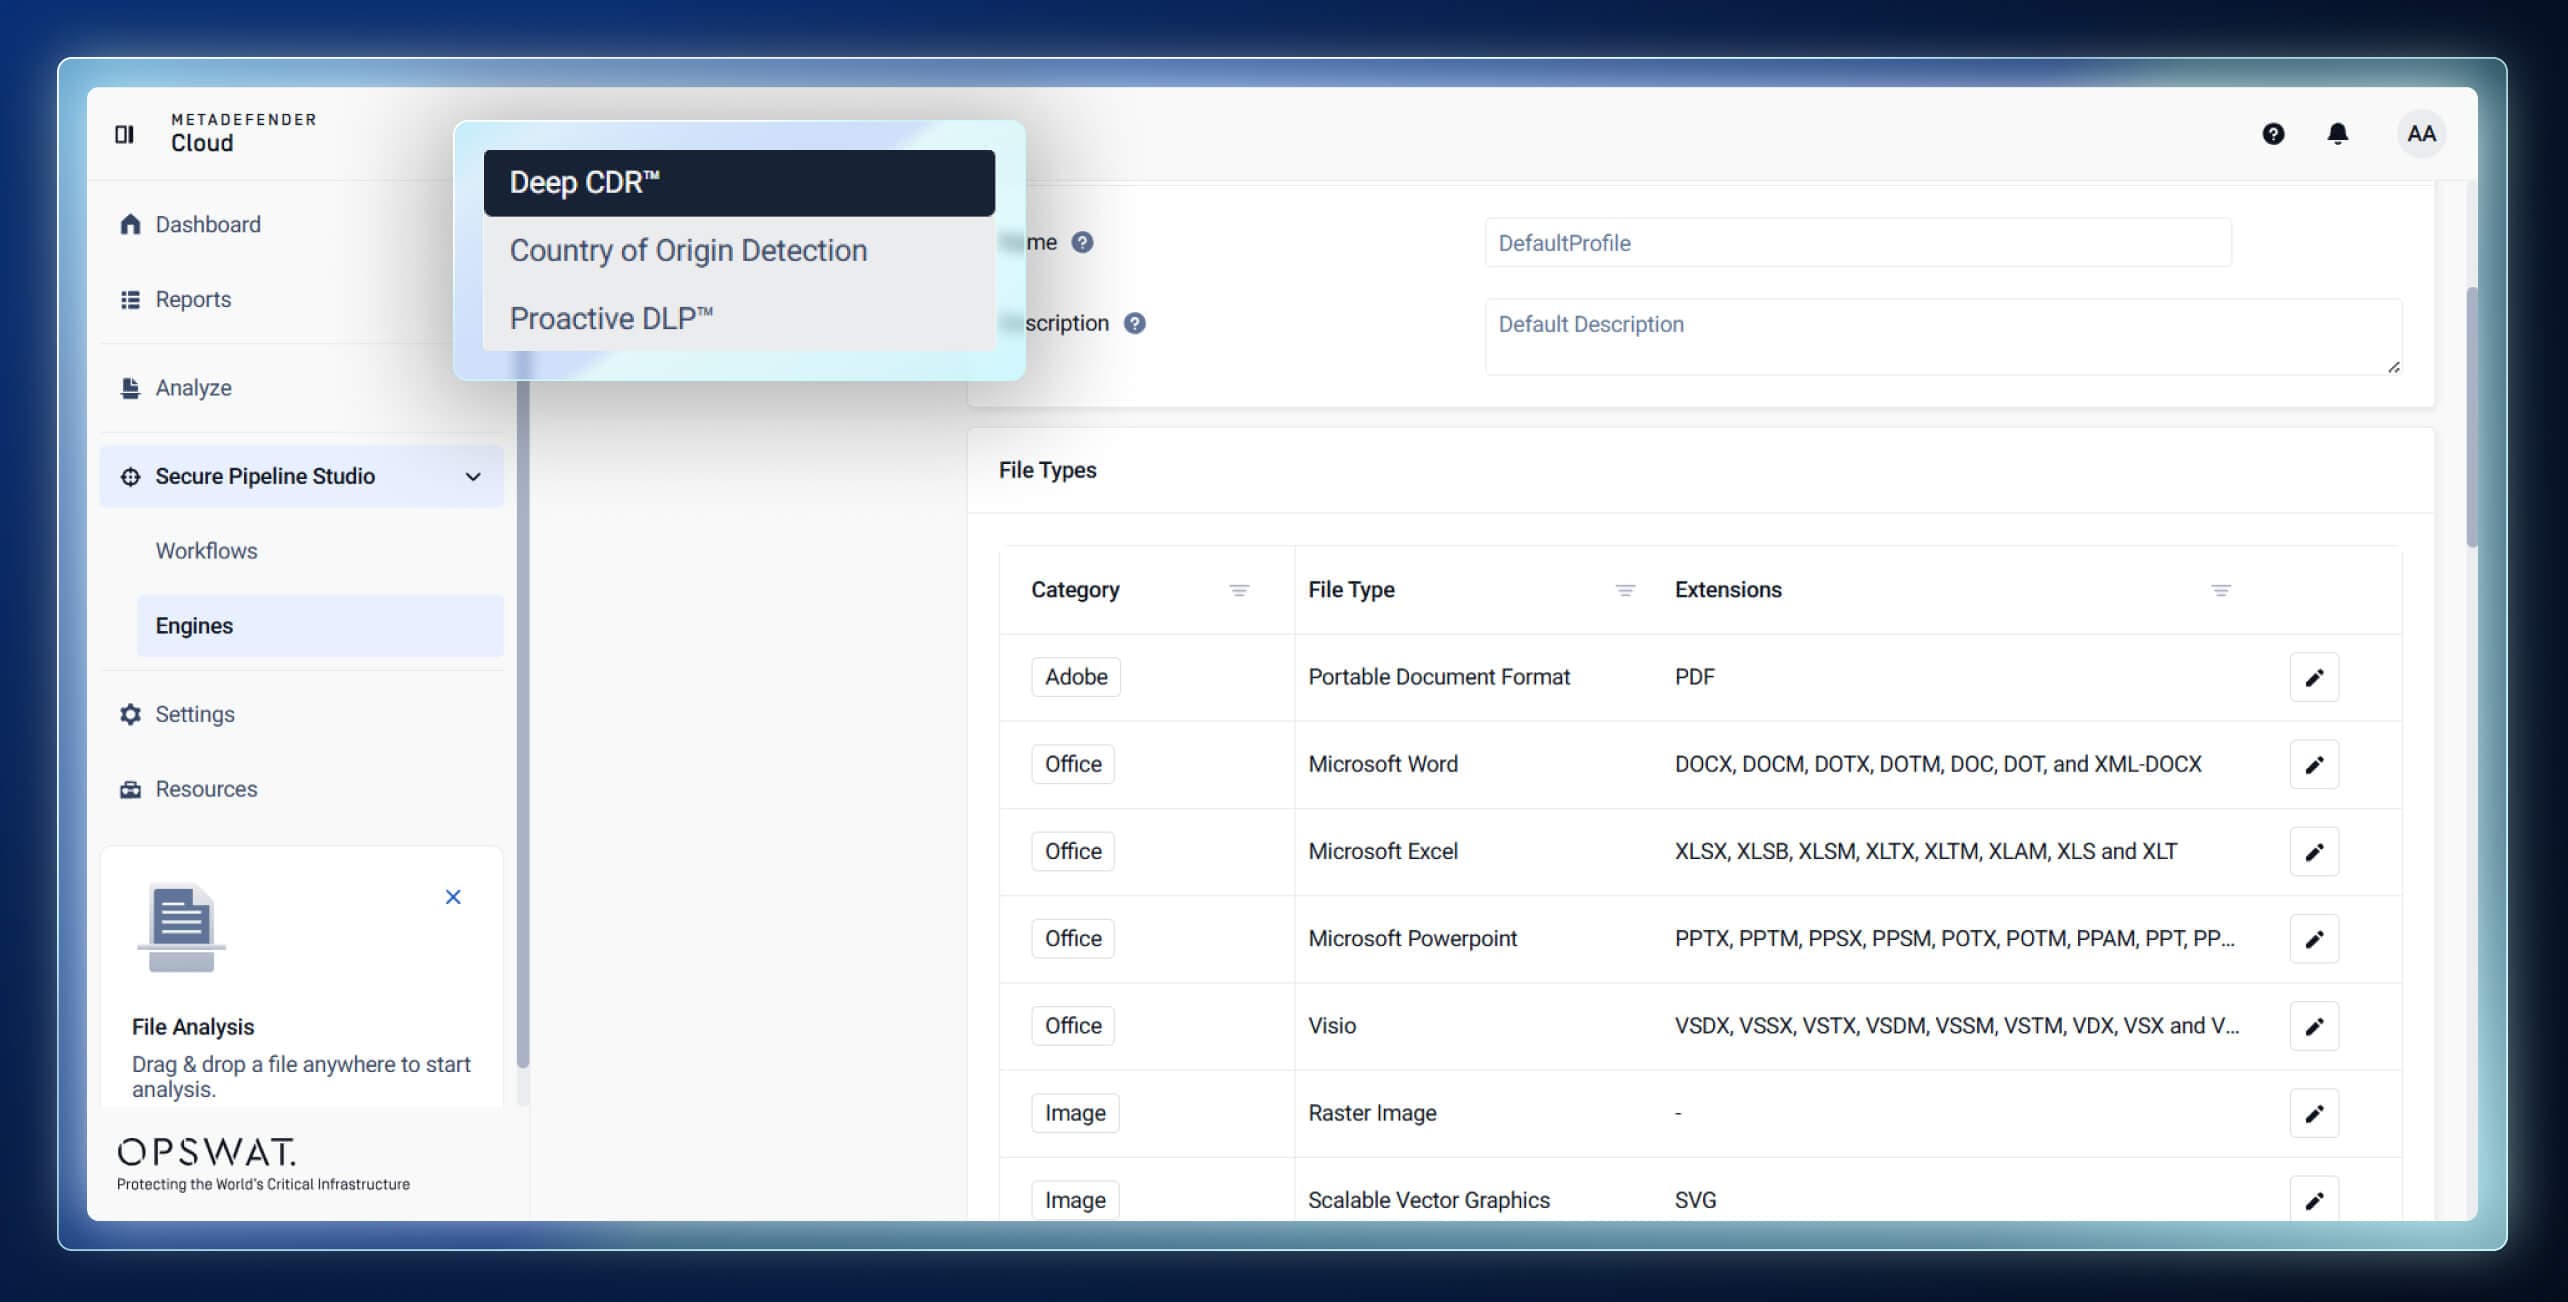
Para um DLP mais específico, os utilizadores agora podem ativar a deteção de identificadores confidenciais, como números IBAN ou códigos SWIFT, bem como definir padrões PII personalizados por meio de regex.
Na sequência desta atualização, os utilizadores podem agora adaptar a tecnologia Proactive DLP™ da MetaDefender Cloud aos dados específicos com que trabalham.
Desempenho otimizado, segurança personalizada e processos consistentes em todos os casos de uso
O novo recurso Custom Workflow (Fluxo de trabalho personalizado) oferece abordagens de segurança mais granulares, bem como implementação consistente em vários casos de uso.
Personalização e flexibilidade
Os utilizadores podem agora adaptar o processamento de segurança de ficheiros a requisitos operacionais e de conformidade específicos.
Eficiência e desempenho
O sandboxing pode ser aplicado apenas quando necessário, otimizando custos e tempo de processamento. A opção de bloquear ficheiros grandes ou malformados no início do pipeline reduz o uso de recursos.
Segurança alinhada ao risco
Os utilizadores agora podem definir limites de probabilidade de infeção para bloqueio ou quarentena. Para corresponder às políticas específicas de gestão de riscos da sua organização, os nossos clientes podem aplicar etapas de segurança em sequência (verificação → limpeza → sandbox) para corresponder às políticas de gestão de riscos da organização.
Escalabilidade operacional
Para uma escalabilidade sem complicações, as políticas de inspeção agora podem ser automatizadas num modelo de fluxo de trabalho reutilizável e nativo da nuvem. Isso garante uma aplicação consistente em diversas integrações (SharePoint, OneDrive, API, etc.).
Explore os fluxos de trabalho personalizados recém-lançados
Com este lançamento, os nossos clientes podem desfrutar de maior granularidade, automação e controlo, alinhando a lógica de inspeçãoCloud MetaDefender Cloudcom os seus modelos de risco exclusivos, requisitos de conformidade e ambientes de integração.