A 5 de outubro de 2026, a OPSWAT irá lançar o CBOM (Lista de Materiais Criptográficos) e o AIBOM (Lista de Materiais de IA), a par das suas funcionalidades existentes de SBOM (Lista de Materiais deSoftware ). Ambos estão disponíveis ao público no MetaDefender Core™ V5.23 ou versões posteriores. Esta versão alarga a análise de componentes de software para incluir ativos criptográficos, a proveniência de modelos de IA e informações sobre licenças declaradas.
CBOM: Identificar a criptografia e planear o que é necessário alterar
A migração pós-quântica começa com uma questão prática: em que tipo de criptografia se baseia o nosso software e o que é necessário substituir? Os CISOs, os especialistas em criptografia e as equipas de migração precisam de um inventário dos ativos criptográficos presentes no seu software para determinar isso.
OPSWAT O CBOM ajuda as equipas a:
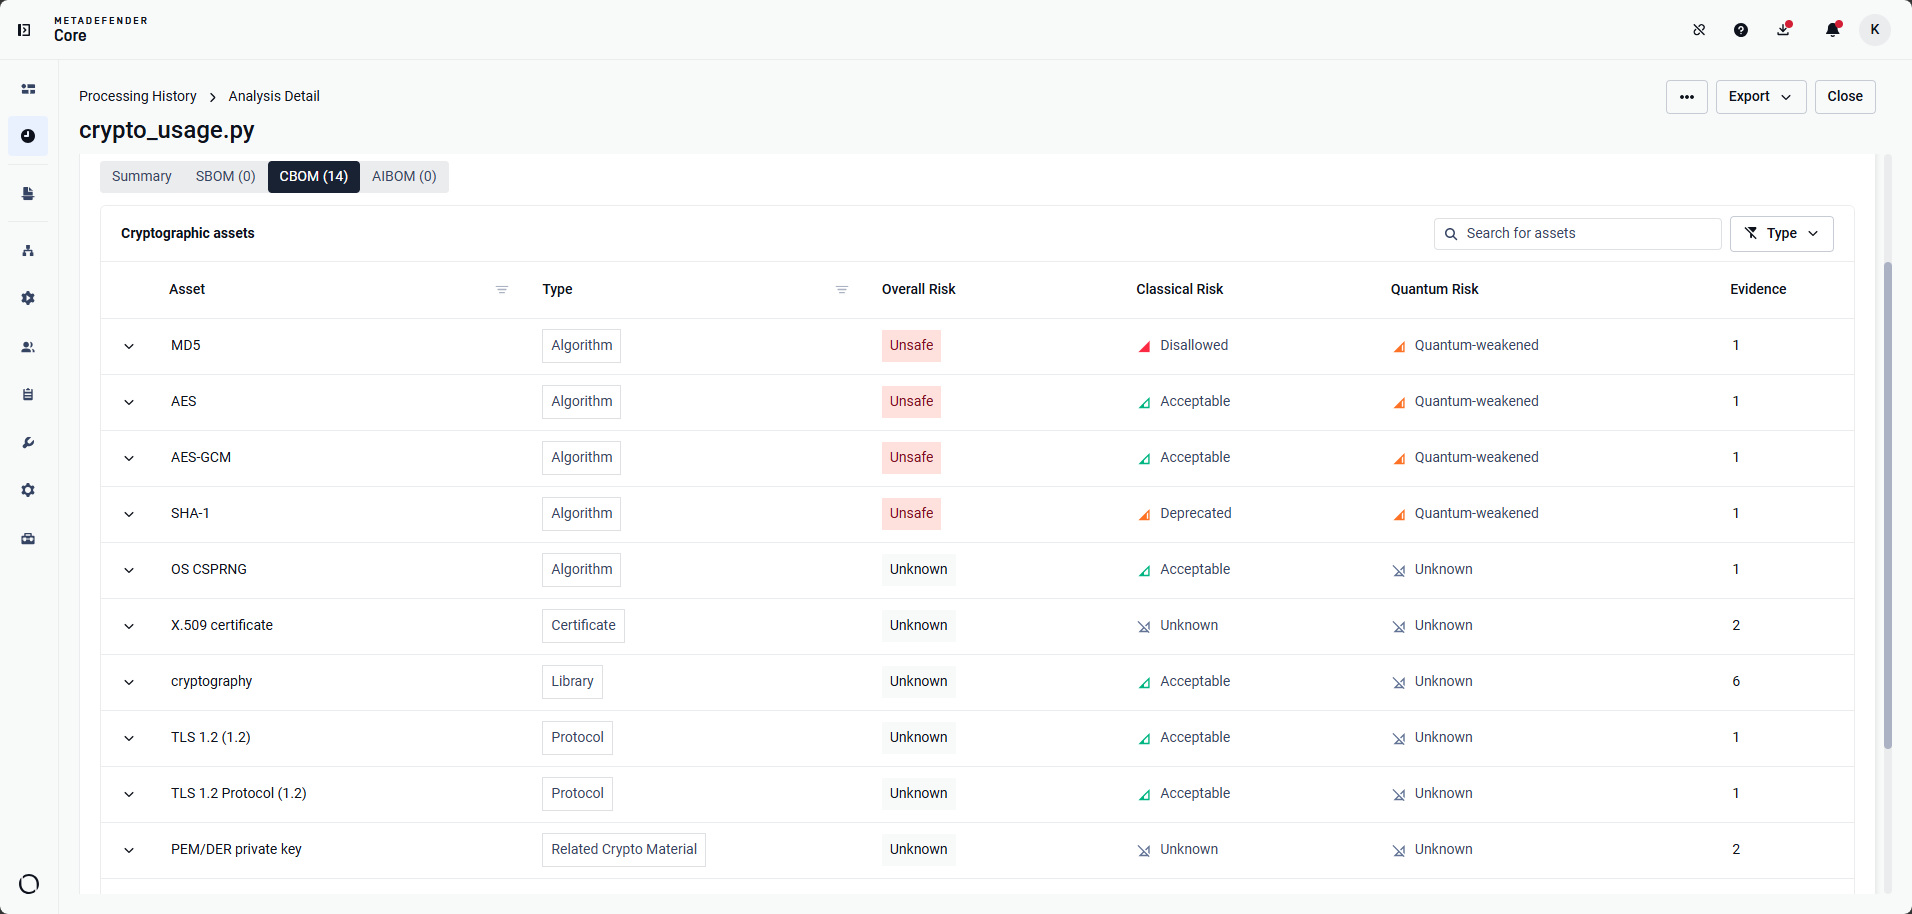
- Fazer um inventário dos recursos criptográficos. Identificar algoritmos, bibliotecas criptográficas, certificados, protocolos e material de chaves relacionado nos ficheiros suportados
- Avaliar separadamente os riscos clássicos e quânticos. Distinguir as vulnerabilidades criptográficas ao abrigo das normas atuais da exposição a ataques quânticos, com classificações desconhecidas nos casos em que os dados de referência são insuficientes
- Analisar as recomendações de substituição. Identificar alternativas pós-quânticas, sempre que disponíveis, com recomendações relacionadas com a sua finalidade, tais como o ML-KEM para o estabelecimento de chaves e o ML-DSA para assinaturas
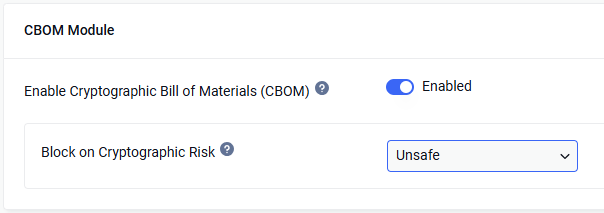
- Configurar o bloqueio de riscos criptográficos. Opcionalmente, bloquear ficheiros que contenham ativos criptográficos classificados como inseguros
O CBOM complementa a análise do SBOM sobre pacotes de software e vulnerabilidades, fornecendo os detalhes criptográficos necessários para o planeamento da migração pós-quântica. Consulte a documentação oficial do CBOM em OPSWAT ou contacte a nossa equipa de apoio.
AIBOM: Análise da proveniência e do licenciamento dos modelos de IA
Antes de adotar um modelo, as equipas de governação da IA e jurídicas têm de determinar o que é o ficheiro, quais os repositórios conhecidos que o publicam e quais as informações de licença disponíveis. OPSWAT O AIBOM fornece provas para essas análises sem necessidade de consultar uma rede externa.
OPSWAT A AIBOM ajuda as equipas a:
- Identificar artefactos de modelos. Reconhecer os ficheiros de modelos de IA suportados e ler os metadados disponíveis a partir do seu conteúdo
- Comparar repositórios de publicação em modo offline. Utilizar um catálogo local para identificar repositórios conhecidos que publiquem exatamente os mesmos bytes do modelo, sem recorrer a serviços externos
- Informações sobre licenças declaradas no Surface. Relatório sobre as licenças disponíveis declaradas pelos registos de modelos, para apoiar a governação e as análises de licenciamento
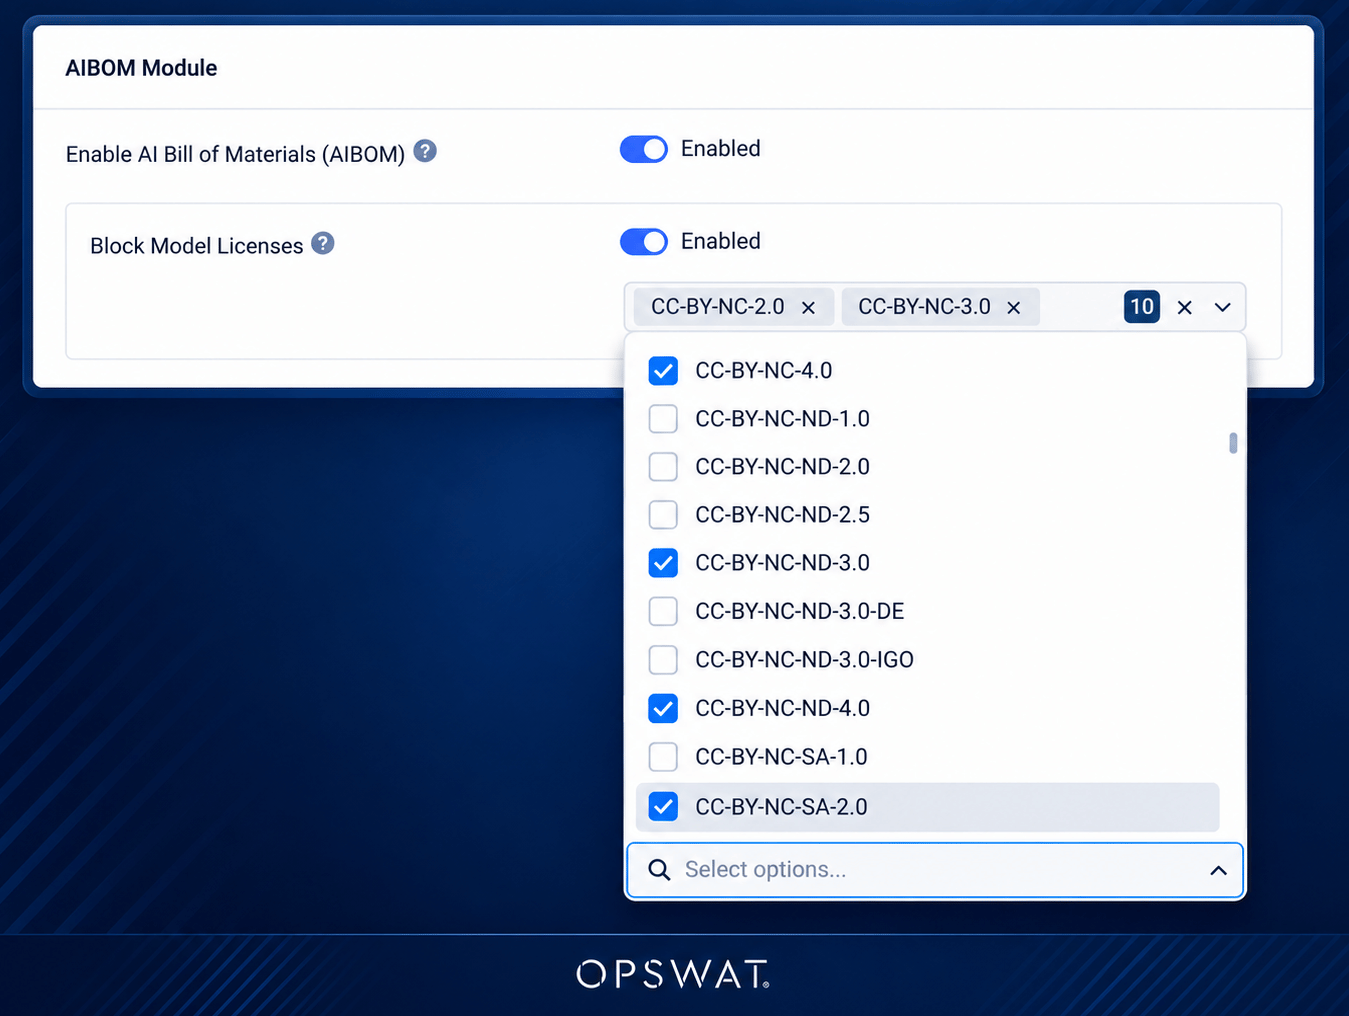
- Aplicar restrições de licença ao modelo. Opcionalmente, bloquear ficheiros quando a licença determinada para um modelo corresponder a uma restrição selecionada, independentemente das regras de licença do pacote de software
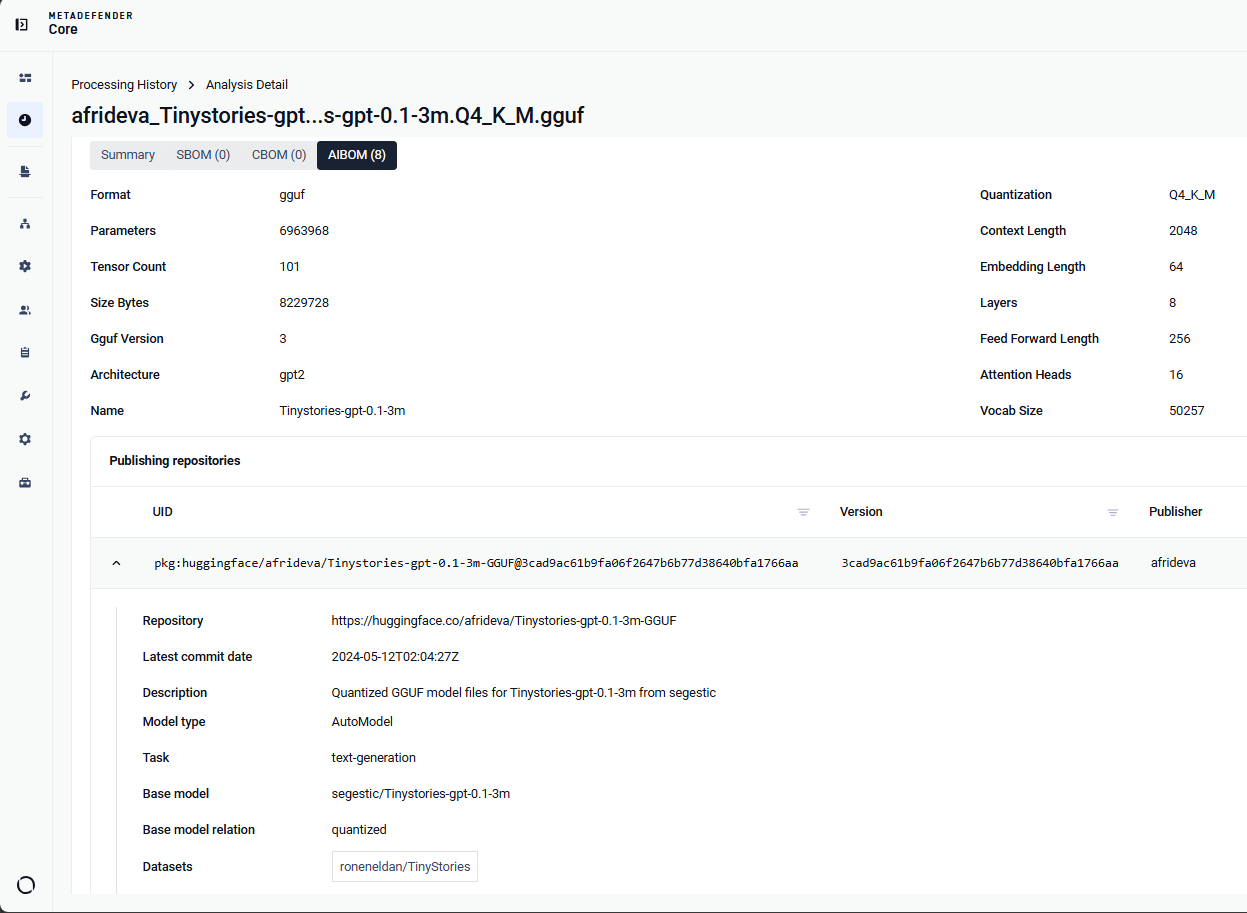
A correspondência de repositórios requer o pacote mais recente do motor. Consulte a documentação oficial do AIBOM em OPSWAT ou contacte a nossa equipa de apoio.
Um fluxo de trabalho, o relatório certo para cada equipa
O CBOM e o AIBOM estão ativados por predefinição, enquanto os respetivos controlos de bloqueio são de ativação opcional. As equipas podem recolher resultados antes de decidirem quais as restrições a aplicar.
O CycloneDX e o SPDX continuam dedicados aos fluxos de trabalho de exportação e enriquecimento de SBOM. Para obter resultados unificados que incluam SBOM, CBOM e AIBOM, exporte o resultado completo em formato JSON ou PDF, ou exporte cada inventário separadamente. Quer estejam a investigar um pacote vulnerável, a definir o âmbito de uma migração criptográfica ou a analisar um modelo de IA, as equipas podem utilizar um único fluxo de trabalho de análise e partilhar as conclusões relevantes para cada decisão.
- SBOM ,
- Anúncios de produtos