Cuidados de saúde | Histórias de clientes
OPSWAT Blogue
Segurança de ficheiros
Desarmamento e Reconstrução de Conteúdo (CDR): Os 8 melhores fornecedores em 2026
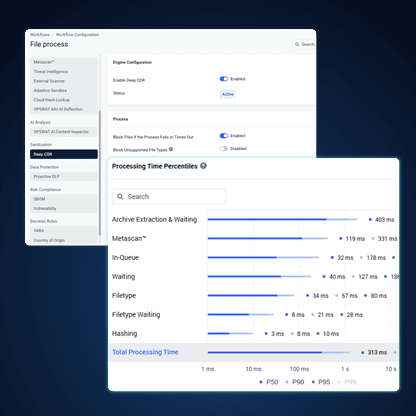
As ameaças baseadas em ficheiros continuam a ser um dos riscos mais persistentes e difíceis de detetar para as empresas, desde explorações de vulnerabilidades «zero-day» em documentos até APTs ocultas em ficheiros aparentemente inofensivos. À medida que as organizações se esforçam por proteger todos os ficheiros que entram no seu ambiente, a tecnologia de Desarmamento e Reconstrução de Conteúdo (CDR) tornou-se uma camada de defesa fundamental.
Artigos em destaque
Subscrever a newsletter OPSWAT
Fique a par das últimas novidades da empresa « OPSWAT », bem como de informações sobre eventos e das notícias que estão a impulsionar o setor.
Descubra a proteção de infraestruturas críticas num dos Laboratórios de Experiência Globais da OPSWAT
Perspectivas do sector
Leia as histórias de tendências que estão a impulsionar o mundo da cibersegurança.
20 de novembro de 2026 | Email Security
Email Security Para o setor da energia e dos serviços públicos: o que verificar antes de comprar
Teste a segurança do correio eletrónico para o setor da energia e dos serviços públicos antes de adquirir a solução: inspecione os ficheiros antes da entrega, defina critérios de aceitação e reforce a defesa em profundidade entre TI e OT.
12 de novembro de 2026 | Notícias do setor
O inquérito «SANS 2026: Estado dos Sistemas de Controlo Industrial (ICS)/OT Security » regista o maior aumento num único ano no número de incidentes relacionados com ICS/OT
O inquérito «SANS 2026: State of ICS/OT Security » revela um aumento acentuado dos incidentes que afetam os sistemas ICS e OT. Um em cada três inquiridos referiu ter sofrido um incidente relacionado com ICS/OT este ano.
22 de outubro de 2026 | Segurança da Cloud
Como adicionar a verificação de malware aos envios de ficheiros na AWS
Todas as aplicações que aceitam o envio de ficheiros na AWS, quer se trate de um portal do cliente baseado no S3, de um fluxo de trabalho interno de documentos ou de um serviço de gestão de documentos ( API ) que receba anexos, necessitam de um ponto de verificação de análise para garantir que os ficheiros estão isentos de malware antes de serem armazenados ou processados.
18 de novembro de 2026 | Marca
O que o design dos aviões nos pode ensinar sobre a próxima falha crítica nas infraestruturas
Na sequência das recentes falhas que afetaram a Microsoft, a FAA, a United Airlines, a Amtrak e o Chase, o fundador e diretor executivo da OPSWAT , Benny Czarny, recorre à sua experiência como piloto com qualificação de voo por instrumentos para defender que as infraestruturas críticas devem adotar os mesmos princípios de redundância, resiliência e preparação para falhas utilizados na aviação. Ele salienta que os backups tradicionais partilham frequentemente as mesmas vulnerabilidades que os sistemas primários, deixando as organizações expostas a perturbações generalizadas. À medida que a IA se torna cada vez mais integrada nas operações críticas, estes riscos tornam-se mais complexos, exigindo arquiteturas de backup verdadeiramente independentes, capazes de manter as funções essenciais quando os sistemas principais falham. Czarny apela aos líderes empresariais e tecnológicos para que testem rigorosamente as suas estratégias de recuperação, eliminem pontos únicos de falha e garantam a continuidade operacional antes que a próxima falha de serviço ponha os seus sistemas — e as pessoas que deles dependem — à prova.
20 de novembro de 2026 | Email Security
Email Security Para o setor da energia e dos serviços públicos: o que verificar antes de comprar
Teste a segurança do correio eletrónico para o setor da energia e dos serviços públicos antes de adquirir a solução: inspecione os ficheiros antes da entrega, defina critérios de aceitação e reforce a defesa em profundidade entre TI e OT.
23 de setembro de 2026 | Administração do Endpoint
OT Patch Management e para ambientes isolados: o fluxo de trabalho completo para a aplicação de patches offline
A gestão de patches de OT é o processo de identificação, priorização, validação e implementação de atualizações de software e firmware em tecnologias operacionais e sistemas de controlo industrial, sem expor os processos de produção a paragens não planeadas ou a riscos de segurança.
20 de novembro de 2026 | Segurança da Supply Chain
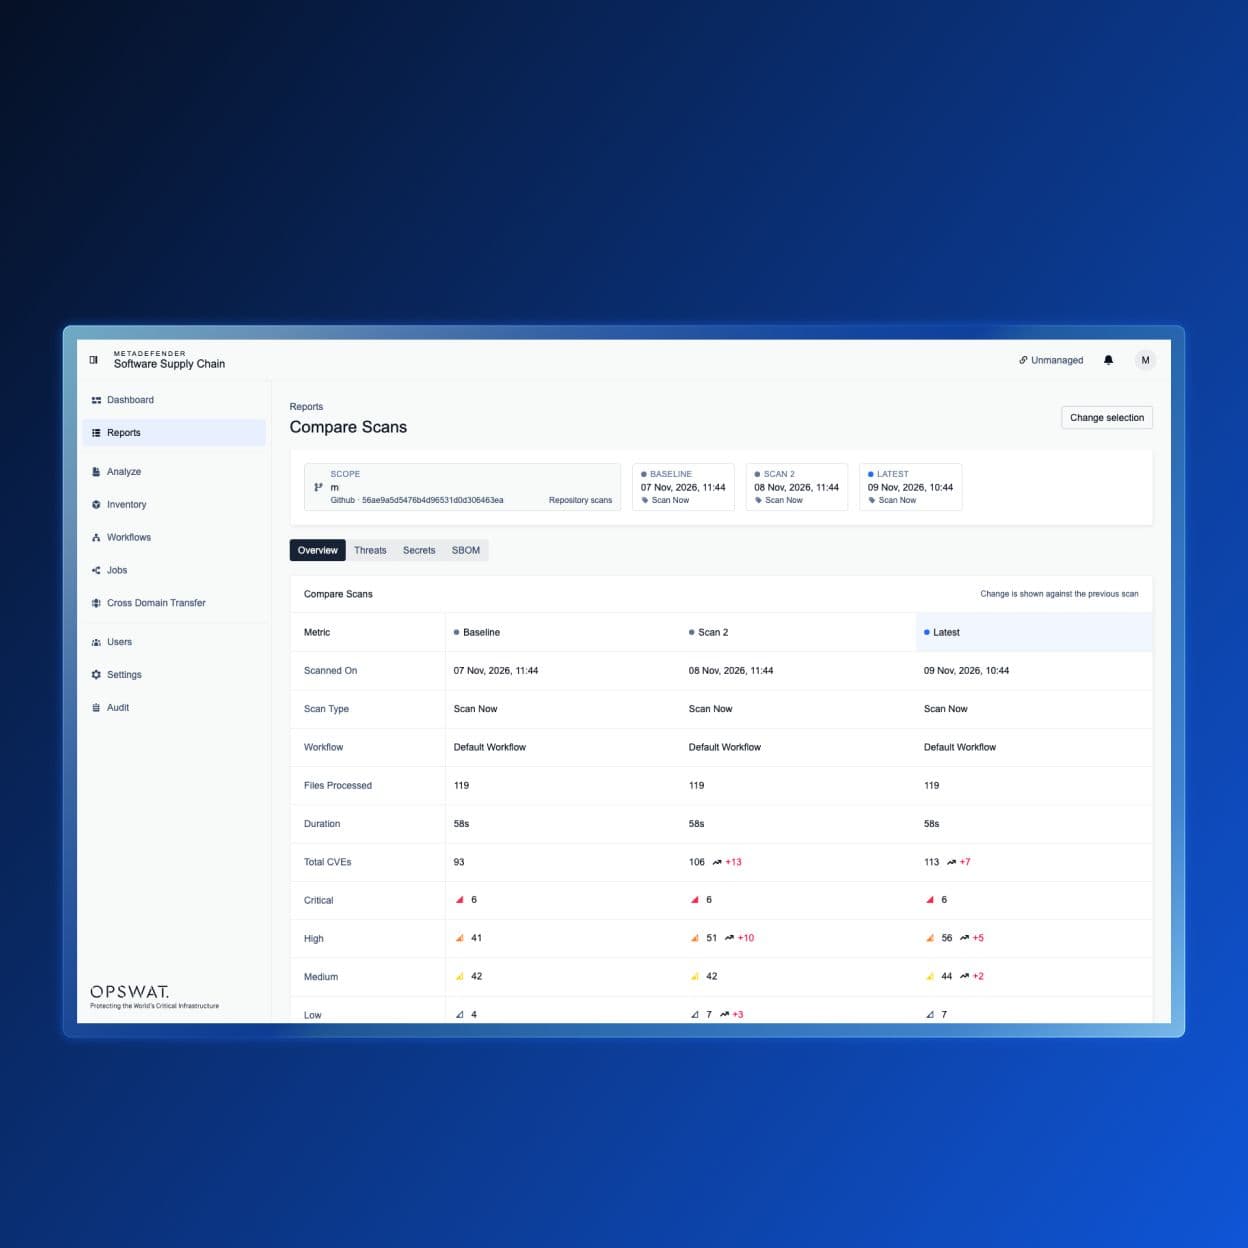
MetaDefender Software Supply Chain™ v4.3.0: Reestruturação da plataforma, atualizações com um clique e comparação de vulnerabilidades
MetaDefender Software Supply Chain A versão 4.3.0 oferece às equipas de segurança uma forma direta de obter essa informação, com novos estados de análise e um separador «Cronologia» que mostra cada fase de uma análise, a sua duração e qualquer motivo de falha.
19 de novembro de 2026 | Análise de malware
CVE-2026-111760: Execução remota de código através de repositórios Git maliciosos
OPSWAT A Unidade 515 analisa a vulnerabilidade CVE-2026-111760, uma falha de truncamento de inteiros no Git que permite a execução remota de código através de repositórios maliciosos. Saiba como mitigá-la.
20 de novembro de 2026 | OEM
Apresentamos a nova experiência OESIS OK
Hoje estamos a lançar uma versão renovada do Programa de Certificação OESIS OK: um novo site que explica o programa em poucos minutos e um novo processo de submissão através do Portal OEM, que lhe permite submeter e gerir a sua certificação num único local.
20 de novembro de 2026 | Segurança da Supply Chain
MetaDefender Software Supply Chain™ v4.3.0: Reestruturação da plataforma, atualizações com um clique e comparação de vulnerabilidades
MetaDefender Software Supply Chain A versão 4.3.0 oferece às equipas de segurança uma forma direta de obter essa informação, com novos estados de análise e um separador «Cronologia» que mostra cada fase de uma análise, a sua duração e qualquer motivo de falha.
21 de abril de 2026 | Threat Intelligence
O malware evasivo já ultrapassou a detecção tradicional baseada em máquinas virtuais
O malware evasivo é cada vez mais concebido para detetar e contornar os ambientes de sandbox tradicionais, deixando as equipas de segurança com conclusões nas quais não podem confiar plenamente.
19 de novembro de 2026 | Detecção de vulnerabilidades «zero-day»
42,5 % do tempo das equipas de TI e de segurança é dedicado a tarefas de segurança relacionadas com ficheiros
A maioria das organizações não consegue ter uma visão completa do ciclo de vida dos seus ficheiros, o que faz com que os analistas percam tempo e leva os CISOs a apresentarem relatórios sobre a maturidade que não são corroborados pelos dados. Uma avaliação por ficheiro, em conjunto com controlos que dão prioridade à prevenção, proporciona a ambas as equipas uma base mensurável.
19 de novembro de 2026 | Segurança da IA
Os scripts de exploração gerados por IA têm como alvo os controladores dos sistemas de abastecimento de água e de energia
A velocidade de deteção e a aplicação de correções determinam o resultado. MetaDefender O pipeline de cinco camadas do Aether foi concebido para detetar código de exploração que varia em cada execução.
Categorias
Descubra a proteção de infraestruturas críticas num dos Laboratórios de Experiência Globais da OPSWAT
Siga-nos nas redes sociais Media
Siga OPSWAT no seu LinkedIn, Facebook, Twitter e YouTube para mais informações!
Conheça os nossos especialistas
Perspetivas dos líderes que estão a definir a abordagem da « OPSWAT» em matéria de proteção de infraestruturas críticas.
OPSWAT Notícias
Descubra os últimos acontecimentos e realizações do OPSWAT , incluindo lançamentos de produtos, eventos e actualizações culturais.
Mantenha-se atualizado com OPSWAT!
Inscreva-se hoje mesmo para receber as últimas novidades da empresa, histórias, informações sobre eventos e muito mais.