- Principais conclusões
- Será que o Microsoft Defender para o Office 365 é suficiente para a sua organização?
- O que é que o Microsoft Defender para o Office 365 protege?
- De que forma os planos de segurança do Microsoft 365 alteram a sua proteção?
- Quais são as limitações dos anexos seguros e os riscos residuais associados aos ficheiros?
- Em que medida a higienização de ficheiros difere da deteção e do bloqueio?
- Que controlos adicionais de segurança de ficheiros do Microsoft 365 deve avaliar?
- Como deve comparar as opções de segurança de ficheiros do Microsoft 365?
- Como o « MetaDefender » para o Microsoft 365 amplia a proteção nativa
- Qual é a estratégia de proteção de ficheiros do Microsoft 365 mais adequada ao seu nível de risco?
- Perguntas frequentes (FAQs)
Principais conclusões
- O volume de ameaças torna a exposição residual uma preocupação ao nível do conselho de administração. A Microsoft informa que processa 100 biliões de sinais de segurança todos os dias; basta que os atacantes consigam aceder a um único ficheiro, link ou credencial para causar impacto nos negócios.
- A suficiência é uma decisão de risco, não um veredicto universal. O facto de o Defender para o Office 365 ser suficiente para a sua organização depende do nível de licença, da maturidade da configuração, da dimensão da colaboração e das consequências de um ataque bem-sucedido veiculado por ficheiros.
- A cobertura varia consoante o plano. O Exchange Online Protection, o Plano 1 e o Plano 2 oferecem, de forma progressiva, mais capacidades de prevenção, investigação e automatização; no entanto, a adesão a um plano não garante que todas as políticas estejam configuradas corretamente.
- O risco residual concentra-se em condições específicas dos ficheiros. Os ficheiros protegidos por palavra-passe , os arquivos aninhados, os documentos com formato incorreto e as ameaças «zero-day» difíceis de detetar têm mais probabilidades de escapar à deteção nativa.
- A deteção e o bloqueio diferem da limpeza de ficheiros. A técnica de «Content Disarm and Reconstruction» (CDR) remove componentes de risco e reconstrói um ficheiro utilizável, em vez de se limitar a autorizá-lo ou a bloqueá-lo de imediato.
- Uma abordagem em camadas pode reduzir a exposição residual sem interromper o fluxo de correio. O MetaDefender™ para Microsoft 365 adiciona a verificação múltipla, a tecnologia Deep CDR™, o sandboxing de passagem rápida baseado em emulação e a deteção de malware antes da execução, com recurso à IA, ao inquilino do Microsoft 365, sem necessidade de alterações nos registos MX nem de novo hardware.
Será que o Microsoft Defender para o Office 365 é suficiente para a sua organização?
O Microsoft Defender para o Office 365 é a principal solução de segurança de e-mail e colaboração da Microsoft para o Microsoft 365, oferecendo proteção contra phishing e malware, bem como as funcionalidades «Safe Links» e «Safe Attachments», no Exchange Online, no Teams, no SharePoint Online e no OneDrive. O nível de cobertura depende do nível de licença, da configuração das políticas e do tipo de ficheiro, o que deixa algumas organizações expostas a ameaças de dia zero e a ameaças evasivas transmitidas por ficheiros.
O Microsoft 365 é o ponto de convergência entre a comunicação empresarial, a colaboração e a partilha de ficheiros, o que o torna um alvo de grande valor para os hackers. A Microsoft informa:
- analisando, em média, 5 mil milhões de e-mails por dia para proteger os utilizadores contra malware e phishing,
- bloqueando 4,5 milhões de ficheiros de malware novos, líquidos, todos os dias,
- e a processar 100 biliões de sinais de segurança todos os dias.
Para os responsáveis pela segurança, a questão é saber se os controlos nativos proporcionam proteção de ficheiros validada suficiente para a forma como a sua organização efetivamente troca ficheiros através do e-mail, do Teams, do SharePoint Online e do OneDrive. Na prática, o facto de o Microsoft Defender para o Office 365 ser suficiente depende da sua tolerância ao risco, do nível de licença e do tipo de ficheiros que circulam diariamente no seu tenant. A proteção nativa oferece aos clientes do Microsoft 365 uma base de segurança sólida, mas uma base não é o mesmo que uma estratégia completa de confiança em ficheiros nos fluxos de trabalho de e-mail e colaboração. Podem surgir riscos residuais quando um ficheiro não pode ser totalmente inspecionado, quando um comportamento malicioso não é identificado durante a análise inicial ou quando uma ameaça só é descoberta depois de os utilizadores já terem acesso ao ficheiro.
Fatores que devem orientar a decisão:
- Maturidade das licenças e da configuração: se as funcionalidades do Plano 1 ou do Plano 2 estão ativadas, otimizadas e validadas.
- Pegada de colaboração: qual é o volume de atividade relacionada com ficheiros no Microsoft Teams, no SharePoint Online e no OneDrive, em comparação com o e-mail isoladamente.
- Complexidade dos ficheiros: exposição a ficheiros protegidos por palavra-passe, arquivos aninhados e estruturas de documentos invulgares.
- Requisitos de conformidade: se as entidades reguladoras exigem provas documentadas e auditáveis do tratamento de ficheiros.
- Consequências de um falhanço: quanto custaria à sua organização, em termos operacionais e financeiros, um ataque bem-sucedido veiculado por ficheiros.
Quando a proteção nativa pode ser suficiente
As organizações com perfis de risco padrão, uma gestão de segurança da Microsoft bem estabelecida, políticas bem definidas e um intercâmbio limitado de ficheiros de alto risco obtêm, frequentemente, proteção adequada através de uma implementação do Defender para o Office 365 devidamente configurada. A suficiência, neste contexto, pressupõe uma configuração validada, processos ativos de investigação e resposta, para além da licença ativada.
Quando a proteção nativa pode necessitar de uma camada adicional
As condições de risco elevado alteram a avaliação da suficiência: dados regulamentados, operações críticas, propriedade intelectual de elevado valor, troca frequente de ficheiros com entidades externas e baixa tolerância à exposição após a entrega. As organizações que se encontram nestas condições necessitam frequentemente de uma inspeção mais aprofundada dos ficheiros, de uma limpeza proativa e de provas de auditoria mais detalhadas do que as que os controlos nativos, por si só, proporcionam.
O que é que o Microsoft Defender para o Office 365 protege?
O Microsoft Defender para o Office 365 protege o e-mail, os links, os anexos e os fluxos de trabalho de colaboração suportados, ao mesmo tempo que fornece funcionalidades contra a usurpação de identidade e sinais de utilizadores comprometidos nos planos aplicáveis. A disponibilidade e o comportamento de cada funcionalidade dependem do licenciamento, do suporte à carga de trabalho e da configuração das políticas; por isso, verifique estas áreas individualmente, em vez de partir do princípio de que funcionam como um único pacote.
- Anexos Seguros: avalia os ficheiros suportados através de testes de execução e de medidas baseadas no veredicto, tais como o bloqueio, a monitorização ou a entrega dinâmica.
- Links seguros: avaliação do URL no momento do clique e reescrita de links, o que é distinto da inspeção de anexos ou do conteúdo dos ficheiros.
- Proteção contra phishing e falsificação de identidade: análise de falsificação, análise de caixas de correio e deteção de falsificação de identidade em cenários de engenharia social e de comprometimento de e-mail empresarial (BEC).
- Investigação e resposta: alertas, investigação e resposta automatizadas e deteção proativa de ameaças, com um nível de detalhe que varia consoante o plano e o pessoal disponível no SOC.
- Cobertura do Teams, do SharePoint Online e do OneDrive: a Microsoft protege os ficheiros suportados nestas cargas de trabalho, mas o comportamento exato varia consoante a licença, a política e o estado do ficheiro. Os ficheiros do Teams são normalmente armazenados no SharePoint Online ou no OneDrive, pelo que os administradores devem verificar o caminho de armazenamento efetivo e o âmbito da política, em vez de partirem do princípio de que o Teams tem uma cobertura separada e uniforme.
De que forma os planos de segurança do Microsoft 365 alteram a sua proteção?
O Exchange Online Protection, o Microsoft Defender para Office 365 Plano 1 e o Plano 2 representam níveis de segurança distintos, em vez de configurações incrementais dentro de um único produto. Verifique sempre os detalhes atuais relativos às funcionalidades e ao licenciamento na documentação da Microsoft, uma vez que as configurações dos pacotes e os pré-requisitos podem sofrer alterações.
Plano | O que oferece |
Proteção básica contra malware, spam e phishing, proteção contra falsificação de identidade e controlos do fluxo de e-mails e da quarentena | |
Adiciona «Anexos Seguros», «Links Seguros», deteções em tempo real e funcionalidades avançadas de proteção contra phishing, tais como a proteção contra a usurpação de identidade de utilizadores e domínios, para além das funcionalidades de segurança integradas em todas as caixas de correio na nuvem | |
Inclui investigação e deteção de ameaças, análise de campanhas, Investigação e Resposta Automatizadas e Formação em Simulação de Ataques, para além do Plano 1 |
A posse de um plano não garante uma proteção uniforme. Compare as licenças atribuídas, as políticas ativadas, os destinatários protegidos e as definições de cargas de trabalho com o seu ambiente real, através de uma revisão da configuração e de testes controlados. A segurança integrada continua a necessitar de comprovação de que as proteções adequadas estão ativas onde são necessárias.
Quais são as limitações dos anexos seguros e os riscos residuais associados aos ficheiros?
O risco residual após a implementação do Safe Attachments concentra-se num conjunto específico de condições dos ficheiros e em falhas no momento da entrega.
- Malware desconhecido e de dia zero: o sandboxing, a reputação e a aprendizagem automática identificam muitas ameaças desconhecidas, mas nenhum sistema de deteção garante a deteção de todos os ficheiros nunca antes vistos, e o malware evasivo pode atrasar ou impedir um veredicto definitivo.
- Documentos utilizados como armas e com erros de formatação: conteúdo ativo, macros, objetos incorporados e estruturas de ficheiros deliberadamente malformadas complicam a análise, criando um desafio diferente que consiste em remover componentes desnecessários do ficheiro antes de os utilizadores interagirem com o mesmo.
- Ficheiros aninhados e arquivos complexos: arquivos dentro de arquivos, documentos incorporados e estruturas de tamanho excessivo ou invulgares podem exceder a profundidade de inspeção ou os limites de processamento.
- Ficheiros protegidos por palavra-passe e encriptados: as ferramentas de segurança padrão não conseguem inspecionar totalmente o conteúdo encriptado sem a palavra-passe, o que obriga a escolher entre bloquear, colocar em quarentena, rever manualmente ou recorrer a um fluxo de trabalho seguro de envio da palavra-passe.
- A janela de exposição pós-entrega: a deteção retroativa e a correção automática reduzem o tempo de permanência, mas diferem da prevenção do acesso a conteúdos de risco antes da entrega.
- Lacunas de configuração: o âmbito das políticas, as exceções, as regras relativas a remetentes de confiança e as definições inconsistentes entre utilizadores ou domínios são, muitas vezes, responsáveis por um risco residual maior do que a própria tecnologia de deteção subjacente.
«A segurança de e-mail baseada na deteção funciona muito bem contra ameaças conhecidas. Mas, por si só, já não é suficiente para os padrões de ameaça que a Microsoft documentou no primeiro trimestre de 2026.»
Em que medida a higienização de ficheiros difere da deteção e do bloqueio?
O que a deteção e o bloqueio fazem após uma detecção de código malicioso
Os controlos baseados em veredictos classificam o conteúdo e, em seguida, autorizam, atrasam, colocam em quarentena, substituem ou bloqueiam o mesmo, de acordo com a política. Esta abordagem implica compromissos entre falsos positivos, veredictos atrasados, acesso dos utilizadores e interrupção das atividades empresariais, uma vez que cada ação depende de se chegar primeiro a um veredicto fiável.
O que o processo de «Desarmamento e Reconstrução de Conteúdo» faz a um ficheiro
A Desarmamento e Reconstrução de Conteúdo desconstrói um ficheiro suportado, remove ou neutraliza componentes potencialmente perigosos, conforme determinado pela política de configuração, e reconstrói o conteúdo utilizável. Isto reduz a dependência da identificação de uma família específica de malware, sem implicar que todas as ameaças sejam evitadas. A sanitização é frequentemente mais prática do que o bloqueio no caso de faturas, contratos e documentos enviados por parceiros aos quais os utilizadores ainda precisam de aceder. As equipas de segurança, jurídicas ou de conformidade podem ainda exigir a retenção controlada dos ficheiros originais para efeitos de cadeia de custódia e de auditoria.
Que controlos adicionais de segurança de ficheiros do Microsoft 365 deve avaliar?
Uma avaliação independente do fornecedor deve dar prioridade à profundidade mensurável da inspeção, aos resultados em termos de prevenção, à cobertura dos inquilinos, à auditabilidade e ao impacto operacional, em detrimento das comparações baseadas no número de funcionalidades.
- Análise de malware com vários motores: alarga a cobertura de ameaças conhecidas para além das assinaturas e heurísticas de um único motor. Pergunte aos fornecedores qual é o número de motores, a frequência de atualizações e como é gerida a questão dos falsos positivos.
- IA preditiva e análise mais aprofundada de ameaças evasivas: aprendizagem automática e análise comportamental de ficheiros suspeitos ou evasivos, com visibilidade dos formatos suportados e do tempo de processamento.
- Tecnologia Deep CDR™: desconstrói, higieniza e reconstrói ficheiros nos formatos que a sua organização utiliza efetivamente, com o objetivo de preservar a funcionalidade empresarial.
- Política consistente para todas as cargas de trabalho: um único modelo de política para o Exchange Online, o Teams, o SharePoint Online e o OneDrive, em vez de controlos fragmentados e específicos para cada carga de trabalho.
- Fluxos de trabalho para ficheiros protegidos por palavra-passe: envio seguro de palavras-passe em regime de autoatendimento, para que o conteúdo autorizado seja inspecionado e limpo rapidamente, sem intervenção rotineira do administrador.
- Provas de auditoria e conformidade: registos com data e hora relativos à receção de ficheiros, decisões e ações de limpeza, com integração SIEM e suporte à residência de dados.
Para compreender melhor como estas camadas funcionam em conjunto na prática, explore o «OPSWAT » na Academy Pulse.
Como deve comparar as opções de segurança de ficheiros do Microsoft 365?
Utilize testes com ficheiros representativos e critérios de sucesso mensuráveis para comparar as opções de segurança de ficheiros do Microsoft 365. Os compradores devem verificar como cada controlo lida com os ficheiros que os seus utilizadores trocam, incluindo ficheiros protegidos por palavra-passe, arquivos aninhados, documentos com formato incorreto, ficheiros de grande dimensão e ficheiros partilhados através de fluxos de trabalho de colaboração.
Critérios de avaliação | O que verificar |
Detecção e falsos positivos | Faça testes com ficheiros empresariais representativos e solicite provas que vão além das alegações do fornecedor |
Latência de processamento | Medir a latência nos percentis mais elevados por tipo e tamanho de ficheiro, incluindo valores atípicos que as médias podem ocultar |
Apenas por e-mail vs. para todos os inquilinos | Confirme se a proteção abrange o Teams, o SharePoint Online e o OneDrive ou apenas o e-mail |
Modelo de implementação | Confirme se a opção requer alterações nos registos MX, novo hardware ou o reencaminhamento do correio eletrónico |
Adequação em termos de conformidade | Verifique a aplicação das políticas, a auditabilidade e a localização dos dados em relação ao seu quadro regulamentar específico |
Como o « MetaDefender » para o Microsoft 365 amplia a proteção nativa
Antes de adicionarem mais uma camada de segurança, os compradores devem analisar cuidadosamente três questões:
- Por onde é que os ficheiros entram na organização?
- Quando é que os utilizadores podem aceder a esses conteúdos?
- Que provas demonstram que o ficheiro foi inspecionado ou limpo?
Se essas respostas forem diferentes no e-mail da Microsoft, no Teams, no SharePoint Online e no OneDrive, a organização poderá ter uma lacuna na confiança nos ficheiros.
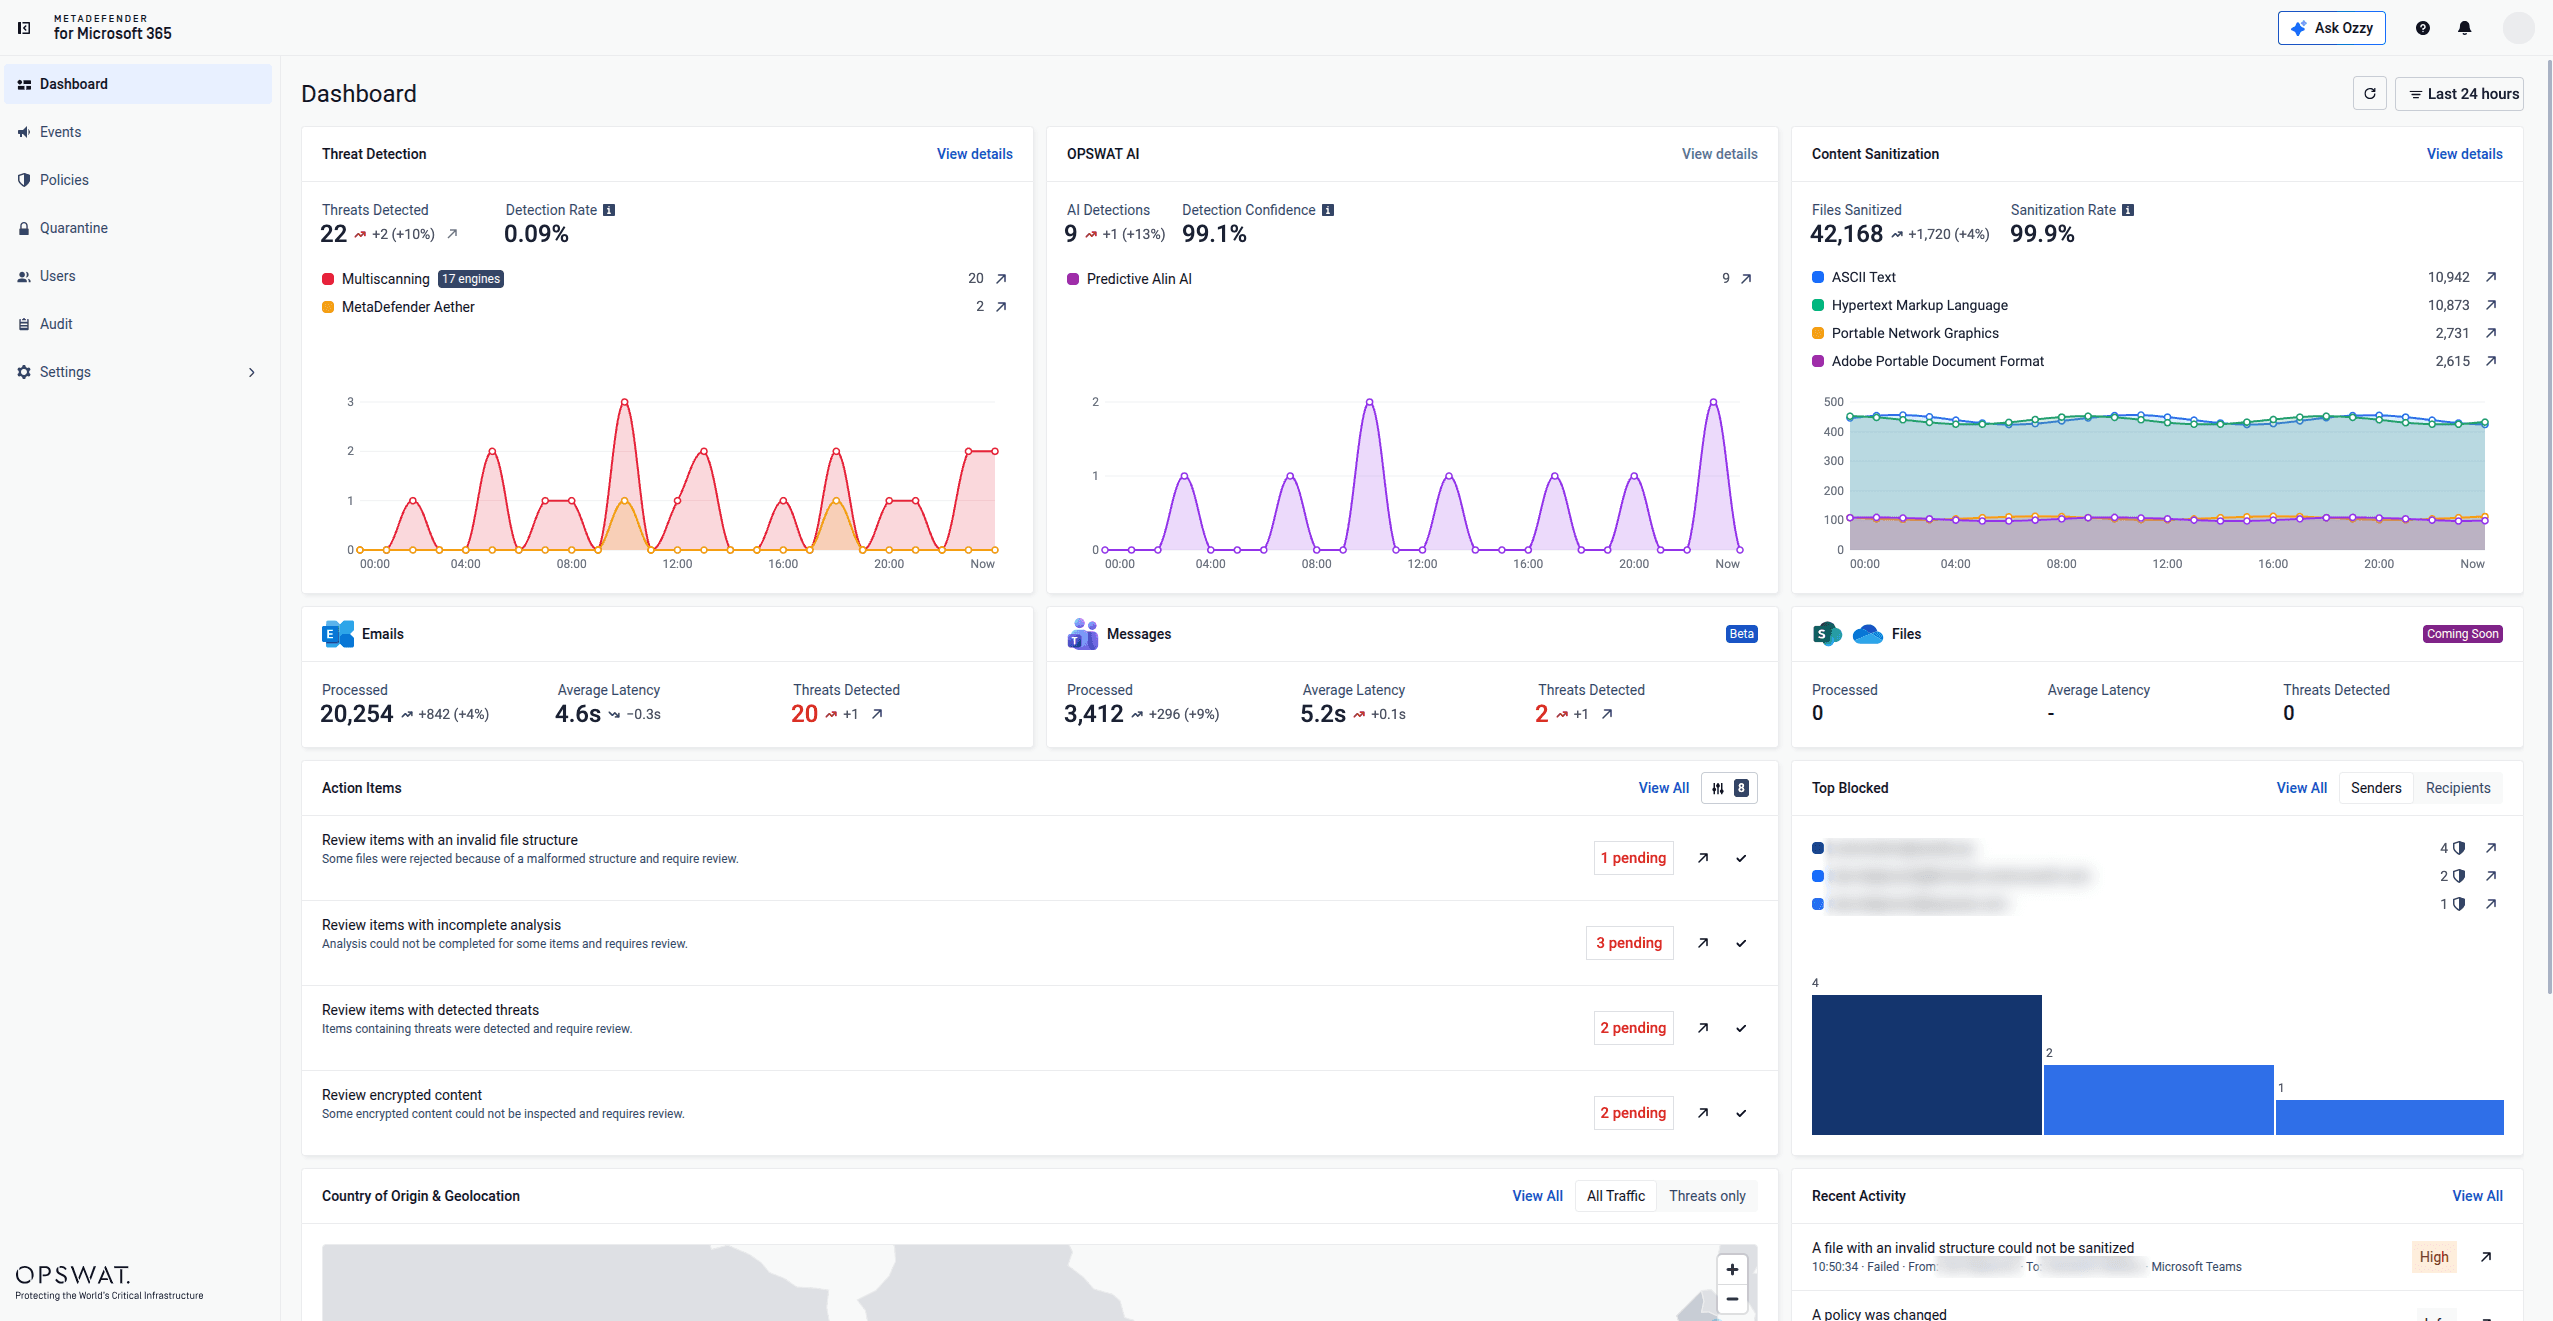
O MetaDefender™ para Microsoft 365 é a solução de prevenção de ameaças em ficheiros d OPSWAT, destinada a inspecionar e sanitizar ficheiros no Exchange Online e no Teams, estando prevista a implementação da cobertura para o SharePoint Online e o OneDrive em meados de outubro de 2026. É aqui apresentado como uma camada que privilegia a prevenção e que complementa a base de referência nativa da Microsoft, adicionando uma inspeção mais aprofundada dos ficheiros, sanitização e evidências de auditoria nos casos em que as organizações necessitam de um controlo mais rigoroso sobre os ficheiros que entram nos fluxos de trabalho de colaboração.
- Cobertura em todo o tenant do Microsoft 365: aplica uma inspeção e limpeza consistentes de ficheiros no Exchange Online e no Teams, com a cobertura do SharePoint Online e do OneDrive a ser implementada em meados de outubro de 2026, em vez de limitar a proteção à caixa de entrada.
- Metascan™ Multiscanning: analisa ficheiros em paralelo com até 17 motores antimalware, combinando deteção baseada em assinaturas, análise heurística e modelos alimentados por IA num único veredicto normalizado.
- Tecnologia Deep CDR™: trata os ficheiros como não confiáveis, verifica o tipo e a estrutura dos ficheiros, remove conteúdos ativos potencialmente perigosos, tais como scripts, macros, objetos incorporados e elementos que não cumprem as políticas, e, em seguida, regenera conteúdo limpo e utilizável em mais de 200 tipos de ficheiros.
- Predictive Alin AI e MetaDefender Aether™: O Predictive Alin AI fornece veredictos sobre malware antes da execução, com base em inteligência artificial, em milésimos de segundo, com base na estrutura dos ficheiros e em indicadores relacionados com o comportamento, enquanto o MetaDefender Aether oferece uma análise mais aprofundada, baseada em emulação, para ameaças evasivas, de dia zero e em várias fases.
- Processamento de ficheiros em regime de autoatendimento protegido por palavra-passe: os destinatários introduzem uma palavra-passe de forma segura para que o serviço « MetaDefender » da Microsoft possa analisar, limpar e isolar automaticamente o ficheiro. Se não for detetada qualquer ameaça, o destinatário recebe um ficheiro funcional, sem necessidade de validação rotineira por parte do administrador.
- Sem alterações nos registos MX, sem hardware: adiciona uma prevenção abrangente contra ameaças aos ficheiros ao inquilino do Microsoft 365 sem reencaminhamento de e-mails, sem hardware novo nem interrupções desnecessárias no fluxo de e-mails.
Qual é a estratégia de proteção de ficheiros do Microsoft 365 mais adequada ao seu nível de risco?
Nível de risco | Ação recomendada |
Risco padrão | Confirmar as licenças, aplicar as políticas de referência da Microsoft, reduzir as exclusões, testar as funcionalidades «Anexos Seguros» e «Ligações Seguras» e atribuir claramente a responsabilidade pelas respostas |
Risco elevado | Adicionar uma cobertura mais abrangente em matéria de colaboração, verificação com vários motores, limpeza proativa e um tratamento mais rigoroso dos ficheiros protegidos por palavra-passe |
Regulamentado | Exigir uma inspeção baseada em políticas, provas da cadeia de custódia e relatórios em conformidade com os requisitos antes da implementação |
Infraestruturas críticas | Dar prioridade a uma abordagem centrada na prevenção, à aplicação rigorosa das políticas e à apresentação de provas detalhadas relativamente aos ficheiros que entram em fluxos de trabalho sensíveis |
Uma avaliação prática da proteção de ficheiros do Microsoft 365 passa pela identificação de licenças, pela análise de políticas, pelo mapeamento de cargas de trabalho e por testes com ficheiros representativos, antes de se decidir se os controlos nativos são suficientes ou se se justifica uma camada adicional. As organizações devem testar os níveis de arquivo, os objetos incorporados, os formatos de documentos e os tamanhos de ficheiros que trocam com mais frequência, para compreender como cada controlo se comporta em condições reais de ficheiros.
Tópicos relacionados
- Como cinco quadros de conformidade estão a redefinir Email Security
- Como avaliar Email Security através de 7 perguntas
- O malware transmitido por SVG está a inundar as caixas de correio eletrónico. Eis o que realmente o bloqueia.
MetaDefender O Microsoft 365 adiciona inspeção e sanitização de ficheiros com prioridade na prevenção ao seu ambiente Microsoft 365 existente, combinando a verificação múltipla, a tecnologia Deep CDR™ e a análise baseada em IA com a cobertura nativa do Defender. Com esta abordagem, as equipas de segurança podem reduzir o risco residual associado aos ficheiros nos fluxos de trabalho de e-mail e colaboração, sem necessidade de alterar os registos MX nem de adquirir novo hardware.
Comece a utilizar o OPSWAT para avaliar o MetaDefender para o Microsoft 365 no seu ambiente.
Perguntas frequentes (FAQs)
Será que o Microsoft Defender para o Office 365 é suficiente para impedir ataques avançados de phishing, malware de dia zero, ransomware e comprometimento de e-mail empresarial?
Depende do nível de licença, da maturidade da configuração e da sua tolerância ao risco. O Defender para o Office 365 oferece uma base nativa sólida, mas o malware de dia zero, as ameaças evasivas e determinadas condições dos ficheiros podem ainda criar um risco residual que algumas organizações optam por resolver com uma camada adicional de inspeção e limpeza.
Quais são as diferenças em termos de segurança e licenciamento entre o Exchange Online Protection, o Defender para Office 365 Plano 1 e o Plano 2?
O Exchange Online Protection fornece funcionalidades básicas de proteção contra malware, spam e phishing, proteção contra falsificação de identidade, bem como controlos do fluxo de e-mail e de quarentena. O Plano 1 do Defender para o Office 365 acrescenta os recursos «Anexos Seguros» e «Links Seguros», deteções em tempo real e capacidades avançadas de proteção contra phishing, tais como a proteção contra a falsificação de identidade de utilizadores e domínios. O Plano 2 acrescenta investigação e deteção de ameaças, análise de campanhas, Investigação e Resposta Automatizadas e Formação em Simulação de Ataques, para além do que está incluído no Plano 1.
O Microsoft Defender para o Office 365 analisa ficheiros partilhados através do Teams, do SharePoint Online e do OneDrive?
A Microsoft protege os ficheiros suportados nestas cargas de trabalho, mas as funcionalidades exatas variam consoante a licença, a política e o estado do ficheiro. Uma vez que os ficheiros do Teams são normalmente armazenados no SharePoint Online ou no OneDrive, os administradores devem verificar onde o ficheiro se encontra, qual a política que o avalia e se a inspeção ocorre antes ou depois do acesso do utilizador.
Que lacunas na proteção contra ameaças veiculadas por ficheiros subsistem após a implementação do Microsoft Defender para o Office 365?
As falhas mais comuns dizem respeito a ficheiros protegidos por palavra-passe e encriptados, arquivos profundamente aninhados, documentos com erros de formatação ou que tenham sido utilizados como armas, e o período de exposição antes de uma ameaça de dia zero receber um veredicto definitivo.
Como é que uma solução de segurança de e-mail de terceiros pode complementar o Microsoft Defender para o Office 365 sem alterar os registos MX?
Com o « MetaDefender » para o Microsoft 365, a proteção do e-mail é aplicada em linha, para que os ficheiros possam ser inspecionados antes de serem entregues na caixa de entrada e para que o conteúdo malicioso possa ser bloqueado antes de o utilizador ficar exposto a ele. A proteção do Microsoft Teams utiliza uma integração baseada no « API » para inspecionar e sanitizar ficheiros à medida que estes entram nos fluxos de trabalho de colaboração.
