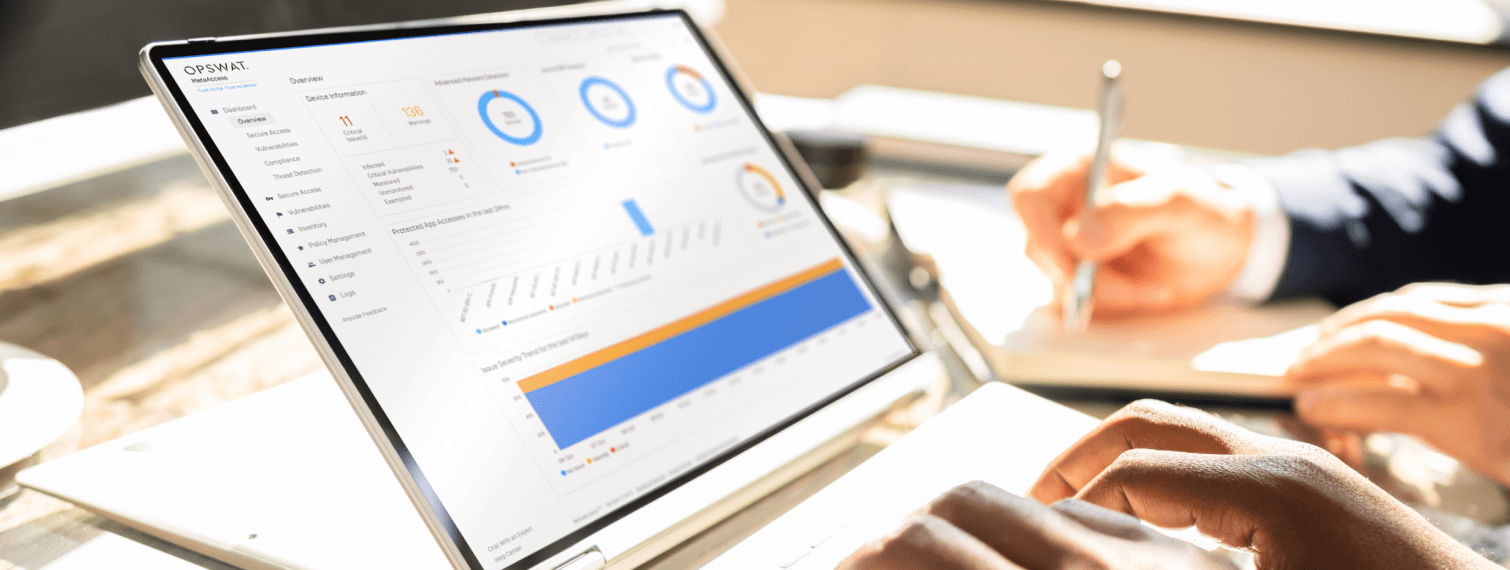
Embora MetaDefender Access tenha um conjunto amplo e profundo de verificações de conformidade, por vezes, as organizações com soluções de controlo de acesso à rede têm razões exclusivas ou proprietárias para ir além do que oferecemos na caixa. MetaDefender Access pronto para uso, juntamente com o MetaDefender Endpoint, pode verificar muito mais do que apenas os requisitos essenciais de conformidade e segurança do dispositivo para evitar multas e ataques orientados ao endpoint. Com a adição de manuais de conformidade personalizados, MetaDefender Access torna muito fácil verificar a conformidade de um ponto final único ou os requisitos de segurança do dispositivo específicos para determinadas organizações.
Por que razão o MetaDefender Access adiciona suporte para manuais de conformidade personalizados
MetaDefender O Access já tem uma capacidade de verificação personalizada que suporta a utilização do PowerShell ou do Bash (para macOS e Linux). No entanto, a maioria dos clientes não quer entrar numa linguagem de script para criar uma verificação de conformidade ou segurança adicional, uma vez que pode complicar ainda mais os processos.Com base nos pedidos dos clientes para oferecer mais flexibilidade e extensibilidade para as políticas de conformidade no MetaDefender Access que não dependiam de scripts, o OPSWAT introduziu a capacidade de definir visualmente manuais de conformidade que podem ser utilizados nas políticas do MetaDefender Access para efetuar verificações personalizadas e condicionais.
Como configurar manuais de conformidade personalizados
Estes manuais são editados graficamente (ver imagem abaixo) e cada manual consiste num conjunto de acções a executar no dispositivo, como a obtenção do valor de uma chave de registo, um valor de um atributo ou conteúdo de um ficheiro ou informações sobre um processo.Depois de obter os valores do dispositivo, as acções podem ser executadas condicionalmente para mover o dispositivo para um grupo de dispositivos diferente ou definir um estado do dispositivo (por exemplo, marcando o dispositivo como não conforme).
Eis alguns exemplos de casos de utilização que encontrámos na nossa base de clientes:
- Confirmar que uma determinada aplicação de terceiros instalada num ponto final está configurada de forma a garantir que as funcionalidades de encriptação estão activadas.
- Verificar a existência de chaves de registo ou outras pistas que indiquem que um dispositivo é vulnerável a uma vulnerabilidade de dia zero e colocar o dispositivo num estado de aviso para que a equipa de segurança possa garantir que todos esses dispositivos são remediados prontamente.
- Tomar uma ação de recurso se uma das verificações de conformidade primárias falhar. Por exemplo, se a verificação antimalware descobrir que nenhuma solução aceitável está instalada e configurada corretamente, o dispositivo pode ser colocado num grupo que leva o MetaDefender Endpoint a analisar o dispositivo com a tecnologia multi-scanning do OPSWAT(executando mais de 20 motores contra os ficheiros no dispositivo).
Esta imagem dá uma ideia do editor visual dos Playbooks. Ela mostra como os manuais de conformidade personalizados interagem com o VMware Horizon, um parceiro de longa data do OPSWAT .
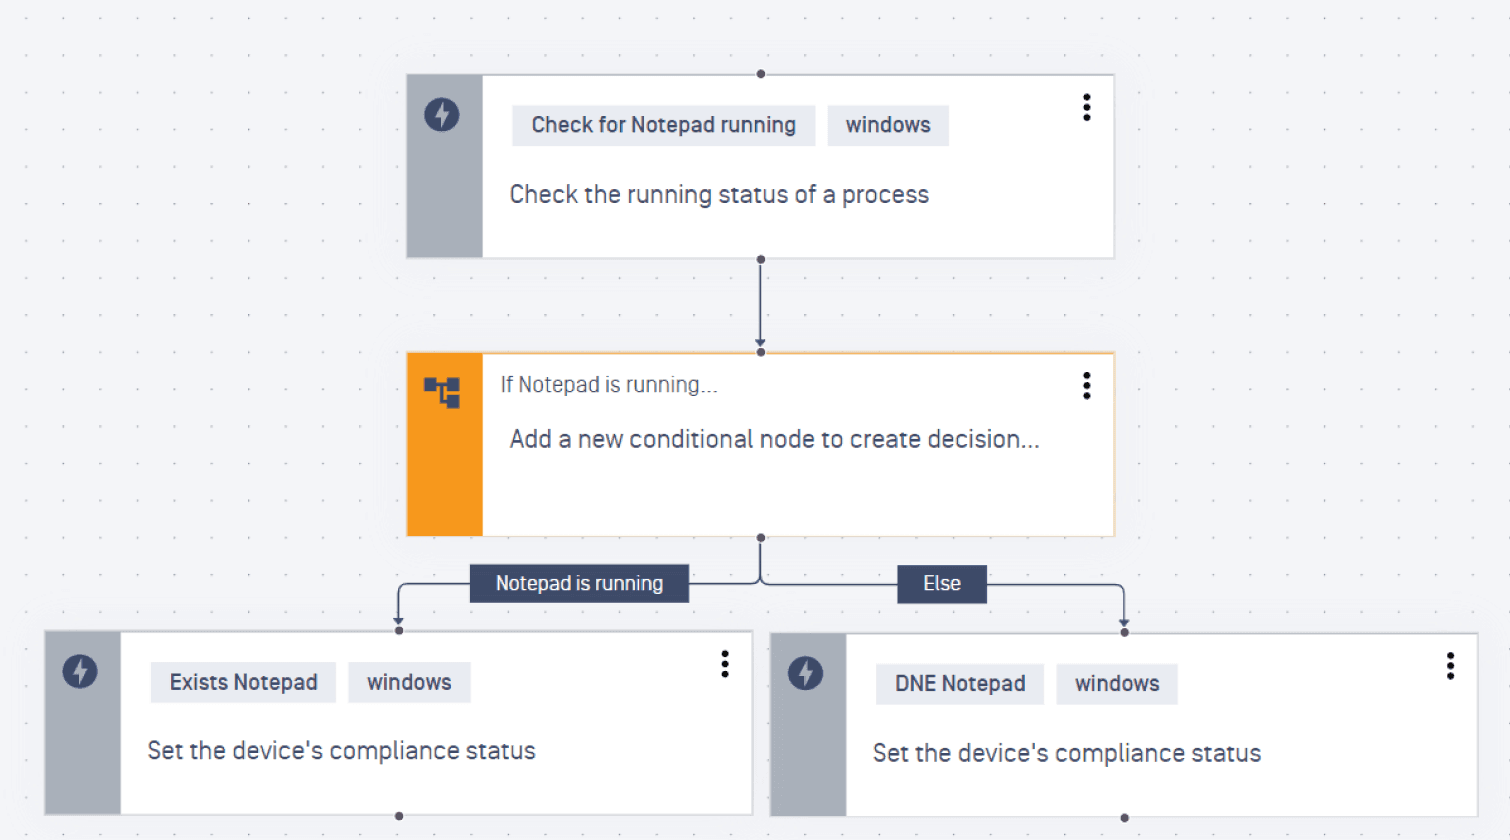
Este manual é um exemplo do terceiro caso de utilização mencionado acima. Verifica se uma aplicação de terceiros está configurada de forma segura no terminal e se continua a estar. Se o utilizador do dispositivo substituir manualmente a configuração ao editar um ficheiro de configuração, esta verificação de segurança falharia e o dispositivo seria considerado não conforme.
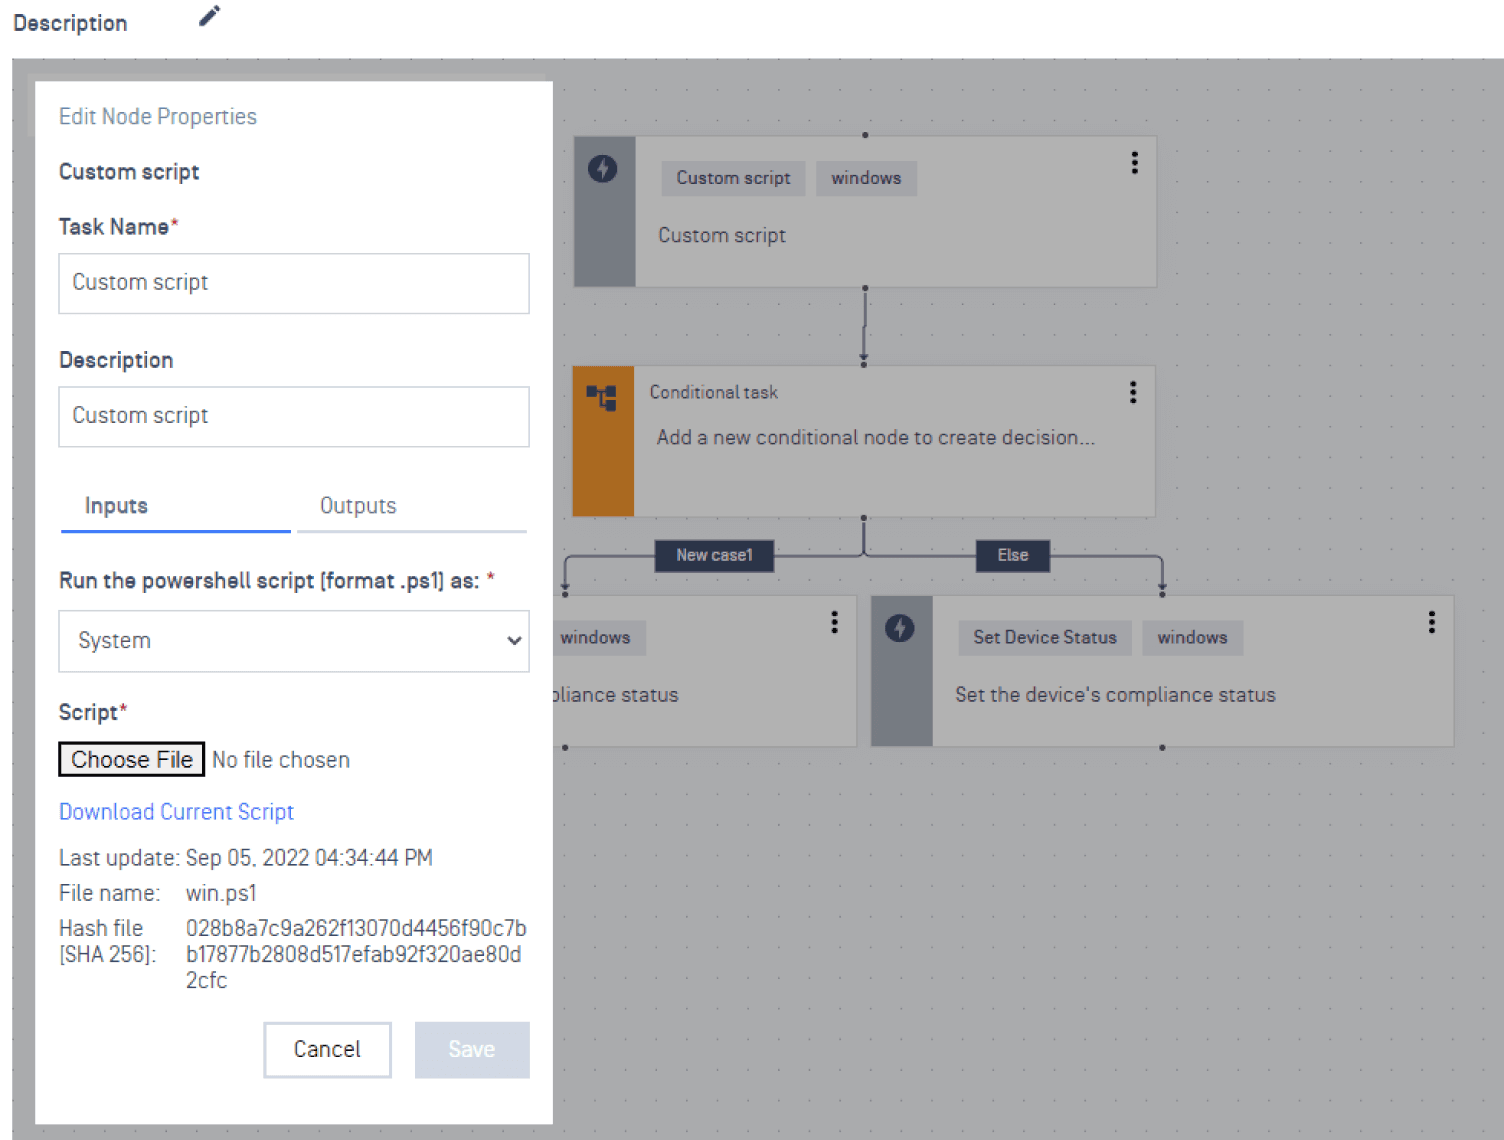
Para além das funcionalidades descritas até agora, os playbooks ajudam agora também aqueles que pretendem utilizar scripts personalizados a fazê-lo de forma mais detalhada, uma vez que um playbook pode agora incluir scripts personalizados como tarefas. Desta forma, uma política de acesso « MetaDefender » pode agora aplicar vários scripts, uma funcionalidade que será bem recebida por muitos de vós. Pode selecionar o playbook a utilizar numa política na secção «Conformidade do dispositivo» do menu do Editor de Políticas. Também pode ativar scripts personalizados nessa mesma secção.
Como mencionado acima, as verificações de conformidade profundas integradas no MetaDefender Access fazem mais do que qualquer concorrente para garantir a conformidade e a segurança dos terminais em todos os principais sistemas operativos. No entanto, não importa quão profundas ou amplas sejam as opções que fornecemos, as organizações sempre terão uma necessidade específica que exige um certo grau de personalização. Os manuais de conformidade personalizados permitem que as organizações integrem facilmente verificações de conformidade específicas no MetaDefender Access, criando uma camada de segurança dinâmica e proactiva contra ameaças externas.
MetaDefender O Access foi concebido para garantir a conformidade e a segurança dos dispositivos sem impedir a produtividade, e os manuais de conformidade personalizados oferecem ainda mais flexibilidade aos nossos clientes. Se tiver alguma questão relacionada com as nossas soluções de segurança, contacte agora os nossos especialistas em segurança para receber assistência.