O que é o Emotet? Porque é que é perigoso?
O Emotet é uma família de malware extraordinariamente avançada e destrutiva, com a capacidade de escapar à deteção, de lançar malware no computador das vítimas e de se espalhar para outros dispositivos ligados.
O Emotet foi identificado pela primeira vez por investigadores de segurança em 2014 como um trojan bancário autopropagável, criado para roubar dados sensíveis e privados. As versões posteriores evoluíram para uma das formas mais poderosas de malware utilizadas pelos cibercriminosos como serviço de distribuição de malware.(1) Tem como alvo setores críticos a nível global, incluindo a banca, o comércio eletrónico, os cuidados de saúde, o meio académico, a administração pública e a tecnologia.
O Departamento de Segurança Interna considera o Emotet um dos malwares mais dispendiosos e prejudiciais, cuja resolução custa mais de 1 milhão de dólares por incidente.(2) Infetou mais de 1,6 milhões de computadores e causou prejuízos na ordem das centenas de milhões de dólares em todo o mundo.(3) Em dezembro de 2020, era o malware mais prevalente do mundo, afetando 7% das organizações a nível global.(4) Encontram-se mais informações sobre o Emotet e as suas atividades recentes na nossa publicação anterior no blogue.
Como é que o Emotet se propaga?
O principal método de distribuição do Emotet é através de e-mails de spam que contêm anexos ou hiperligações maliciosas. São utilizadas várias iscas para induzir as vítimas a abrir anexos infetados ou a clicar em ligações maliciosas. Os e-mails podem ser concebidos de forma a parecerem provir de uma fonte legítima, de alguém da lista de contactos da vítima, apresentados como faturas ou disfarçados como avisos de entrega e documentos sobre a pandemia do coronavírus, etc. Por exemplo, em fevereiro passado, foi amplamente divulgada no Japão uma campanha de e-mails enganosos contendo um anexo do Word infetado, que fingia tratar de medidas de prevenção da infeção por COVID-19.(5)
Os analistas de segurança da Microsoft descobriram uma mudança nas táticas da campanha habitual do Emotet, que envolve a inclusão de ficheiros de arquivo encriptados, como ficheiros Zip, nos ataques por e-mail, com o objetivo de contornar os gateways de segurança de e-mail. (6) Estes e-mails levam as vítimas a abrir esses anexos/hiperligações e a ativar macros para visualizar ou editar o documento.
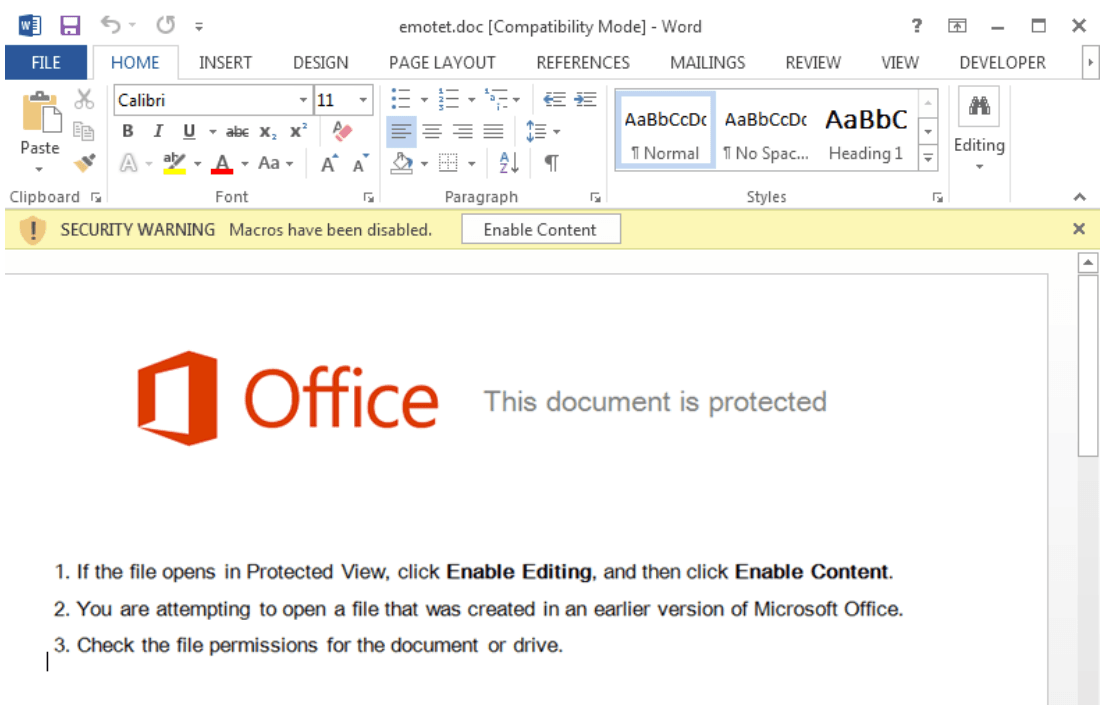
Assim que as vítimas ativam as macros incorporadas, o Emotet descarrega malware adicional para os seus computadores e tenta propagar a ameaça por toda a rede. A rede infetada é então adicionada à botnet do Emotet, permitindo que o hacker assuma o controlo total da rede a partir de um local remoto.(7)
Como é que o MetaDefender pode evitar o Emotet e proteger a sua rede?
O único aspeto que torna o Emotet particularmente perigoso é que ele pode evitar a deteção por alguns produtos anti-malware. Com MetaDefender - uma solução avançada de prevenção de ameaças de OPSWAT, não há forma de o Emotet infetar os seus dispositivos e a sua rede.
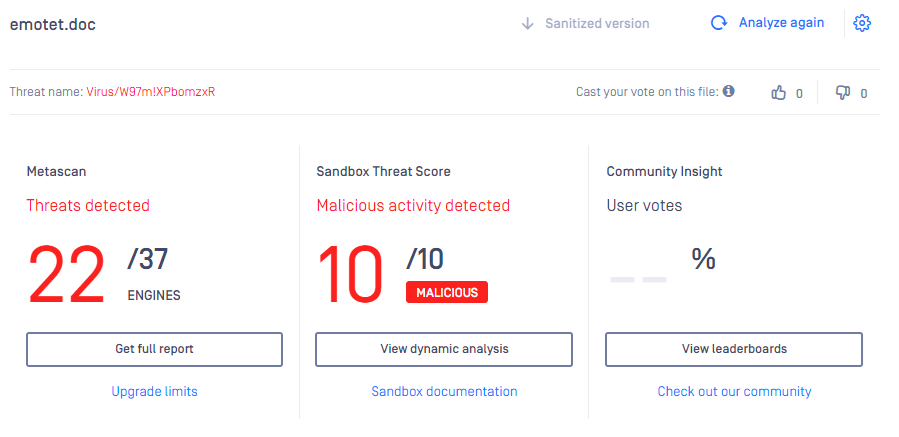
1. O Metascan daOPSWAT analisa rapidamente os ficheiros e e-mails enviados para a sua organização com mais de 30 motores antimalware que detetam mais de 99% do malware conhecido. Veja aqui os resultados da análise que mostram a deteção do Emotet pela nossa tecnologia de análise múltipla. 22 dos 37 motores antimalware detetaram com sucesso o malware. Se utilizar um único motor antimalware e este não conseguir detetar o malware, o seu computador ficará infetado. Estudos demonstram que, à medida que são adicionados mais motores antimalware, as taxas de deteção de malware melhoram.
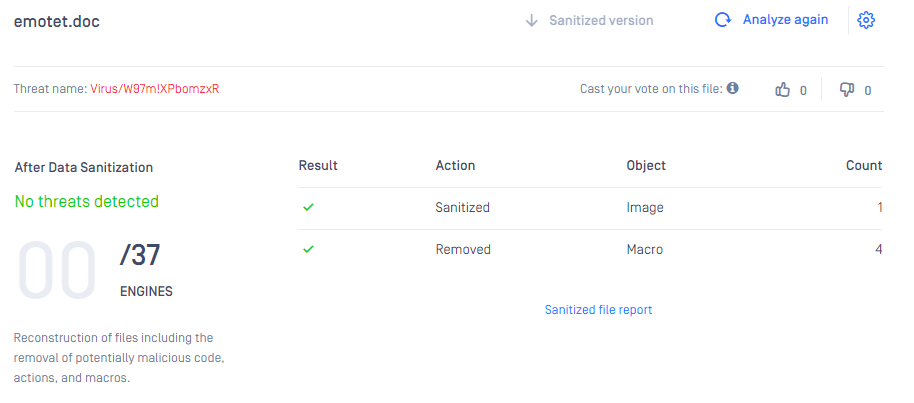
2. Mesmo que o malware evasivo e sofisticado consiga contornar os motores antimalware, é completamente neutralizado pela Deep Content Disarm and Reconstruction OPSWAT Deep Content Disarm and Reconstruction (Tecnologia Deep CDR™). Todos os ficheiros, e-mails e anexos, incluindo arquivos protegidos por palavra-passe, são sanitizados de forma recursiva antes de serem disponibilizados aos utilizadores finais. Conforme demonstrado nos resultados do processamento, todos os conteúdos ativos maliciosos incorporados, incluindo 1 imagem e 4 macros, são removidos e sanitizados. Não é detetada qualquer ameaça após a limpeza. Os utilizadores estão protegidos contra todas as ameaças.
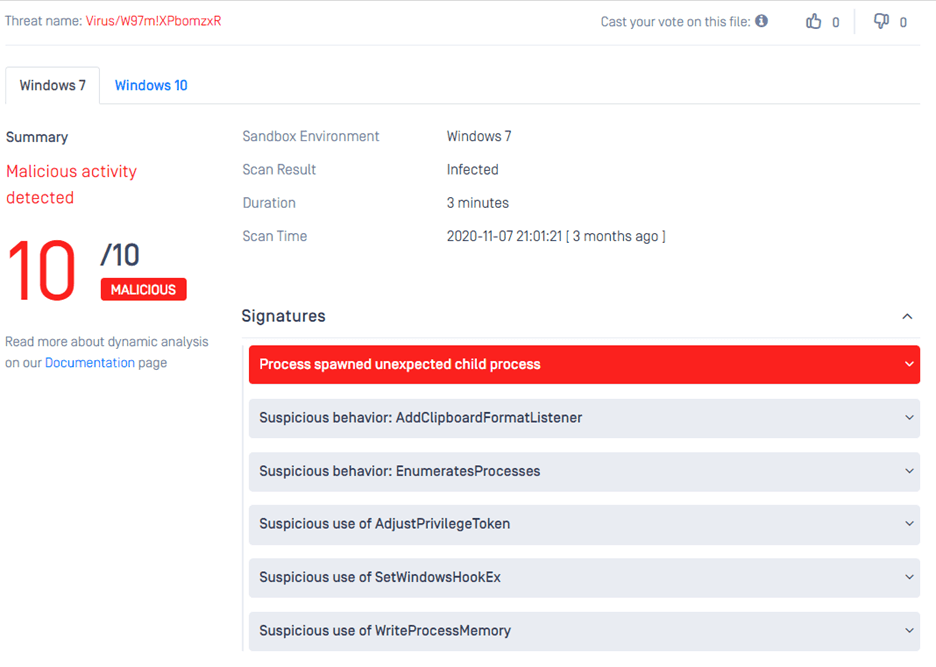
3. Ao analisar o malware Emotet com MetaDefender , foi detetada atividade maliciosa em menos de 3 minutos. Sandbox nossa Sandbox executa o malware num ambiente controlado para revelar comportamentos maliciosos, registando e classificando o comportamento dos ficheiros. É fornecido um relatório detalhado para uma análise mais aprofundada do malware.
Juntamente com a comercialização do cibercrime, os hackers continuam a desenvolver ataques tecnologicamente sofisticados. O malware complexo com capacidades de evasão como o Emotet é criado por agentes de ameaças hábeis para contornar as defesas de segurança tradicionais. Todas as organizações, especialmente as infra-estruturas críticas, necessitam de uma solução avançada de prevenção de ameaças para se defenderem contra ameaças em constante evolução.
Contacte-nos agora para saber mais sobre as tecnologias avançadas do OPSWATe como oOPSWAT MedaDefender pode ajudar a proteger a sua organização contra cibercrimes progressivamente sofisticados.
Referências
(1) Palmer, Danny. 2021. "Malware e botnets: Por que a Emotet está dominando o cenário de ameaças maliciosas em 2019 | Zdnet". Zdnet. https://www.zdnet.com/article/....
(2) "Malware Emotet | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(3) "Botnet Emotet interrompido em operação cibernética internacional". 2021. Justice.Gov. https://www.justice.gov/opa/pr....
(4) "Malware mais procurado de dezembro de 2020: Emotet retorna como a principal ameaça de malware | Check Point Software". 2021. Check Point Software https://www.checkpoint.com/pre....
(5) Cluley, Graham. 2021. "Coronavirus - Hackers exploram o medo da infeção para espalhar malware". Graham Cluley. https://grahamcluley.com/coron....
(6) "Malware Emotet | CISA". 2021. Us-Cert.Cisa.Gov. https://us-cert.cisa.gov/ncas/....
(7) Cluley, Graham. 2021. "Emotet Botnet Takedown - O que você precisa saber". The State Of Security. https://www.tripwire.com/state....