Com o lançamento do MetaDefender 2.3.0, OPSWAT avanços fundamentais na análise de malware baseada em IA, nos fluxos de trabalho de engenharia reversa e na deteção de ameaças baseada no comportamento, para responder diretamente a estas necessidades.
Esta versão marca um salto estratégico - combinando engenharia reversa assistida por máquina, suporte alargado a famílias de malware e integrações de nuvem e identidade - para equipar as organizações com a inteligência necessária para combater as ameaças mais evasivas da atualidade.
Engenharia inversa acelerada com descompilador alimentado por IA
A análise estática encontra a IA.
MetaDefender apresenta agora um descompilador baseado na tecnologia da OpenAI, integrado diretamente na interface de desmontagem. Com um simples clique no novo botão «Automatic RE», os analistas podem gerar instantaneamente:
- Código descompilado com nomes de funções inferidos
- Comentários contextuais para uma melhor compreensão do código
- Um esquema de vista dividida para alternar rapidamente entre vistas Desmontadas e Descompiladas
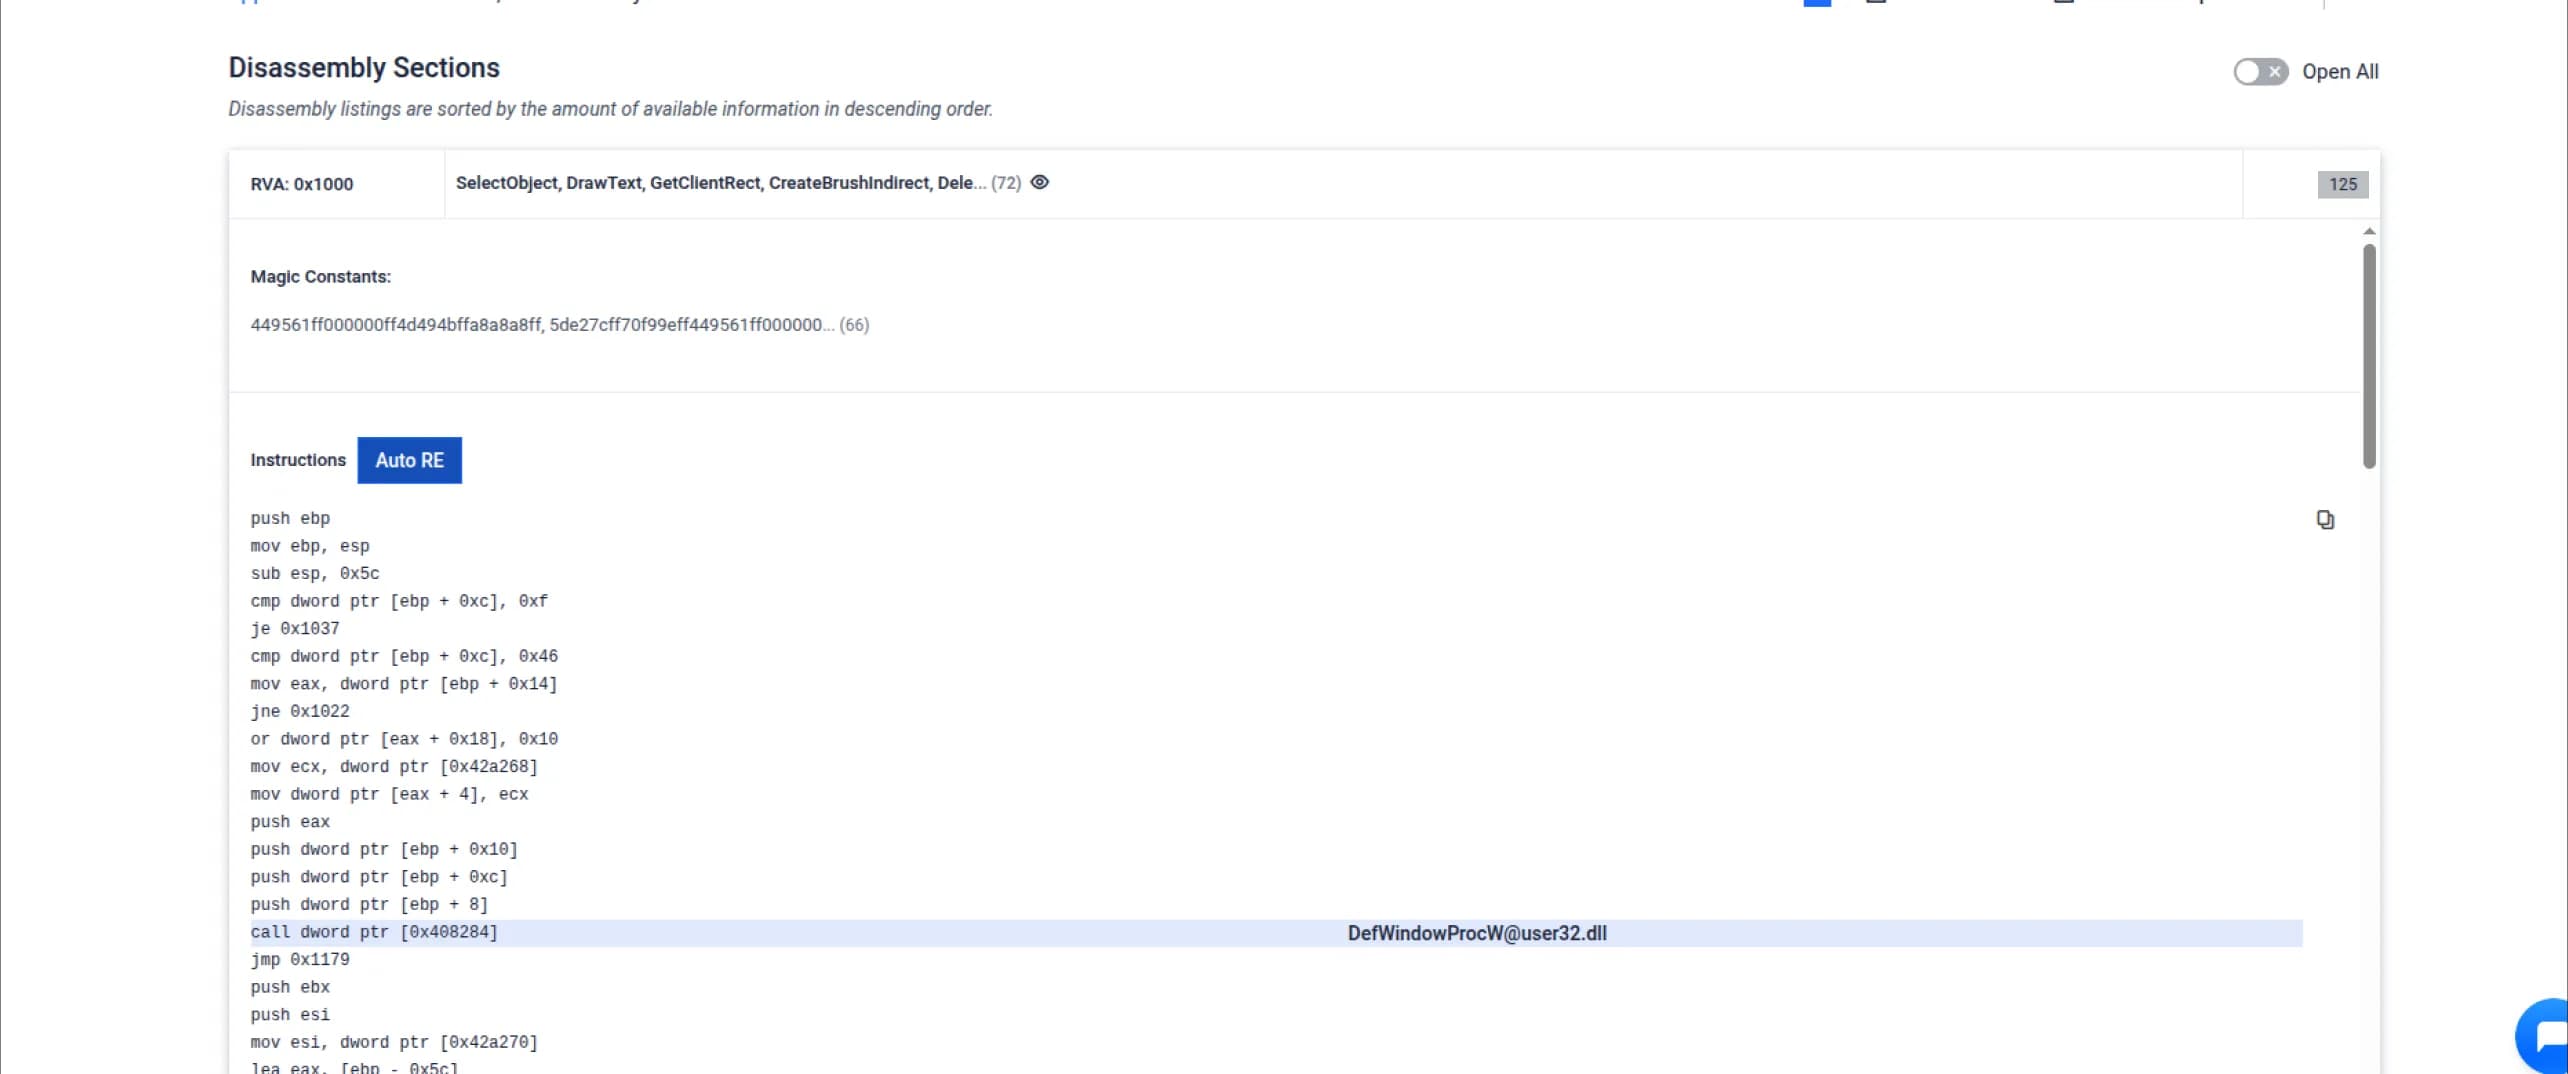
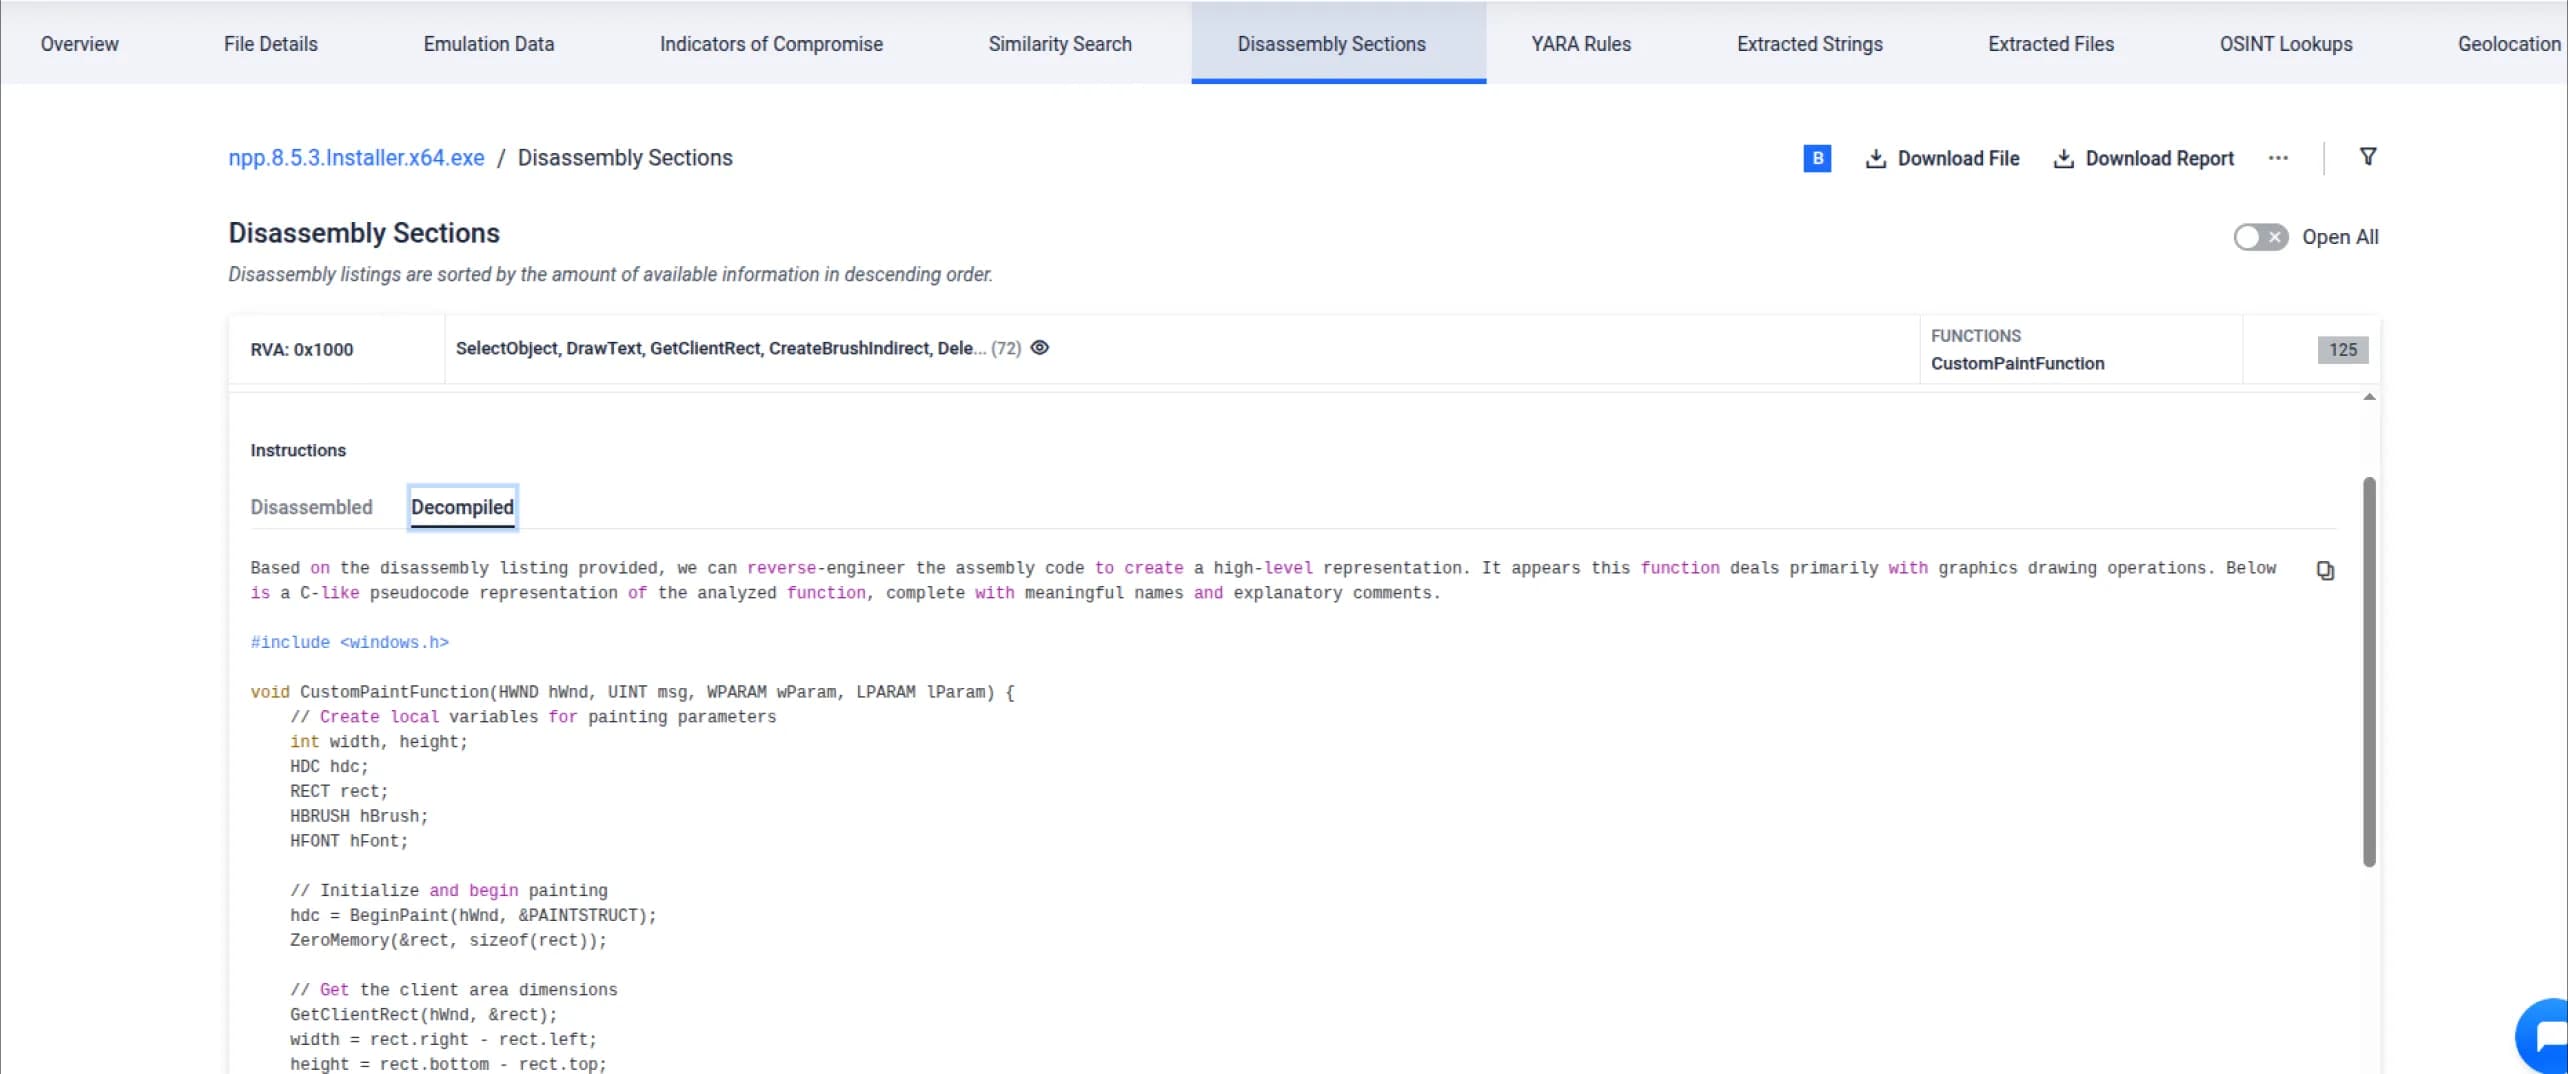
Esta melhoria simplifica a engenharia inversa de malware e permite uma triagem mais rápida e informada de binários desconhecidos - uma capacidade crítica para os responsáveis pela resposta a incidentes e investigadores de ameaças.
Classificação melhorada de indicadores de ameaça para uma triagem mais rápida
MetaDefender 2.3.0 inclui um motor de classificação renovado para indicadores comportamentais de ameaças, introduzindo:
- Suporte de tradução melhorado para ambientes multilingues
- Categorização de risco refinada e pontuação de gravidade
- Filtragem avançada para dar prioridade a eventos de alto risco
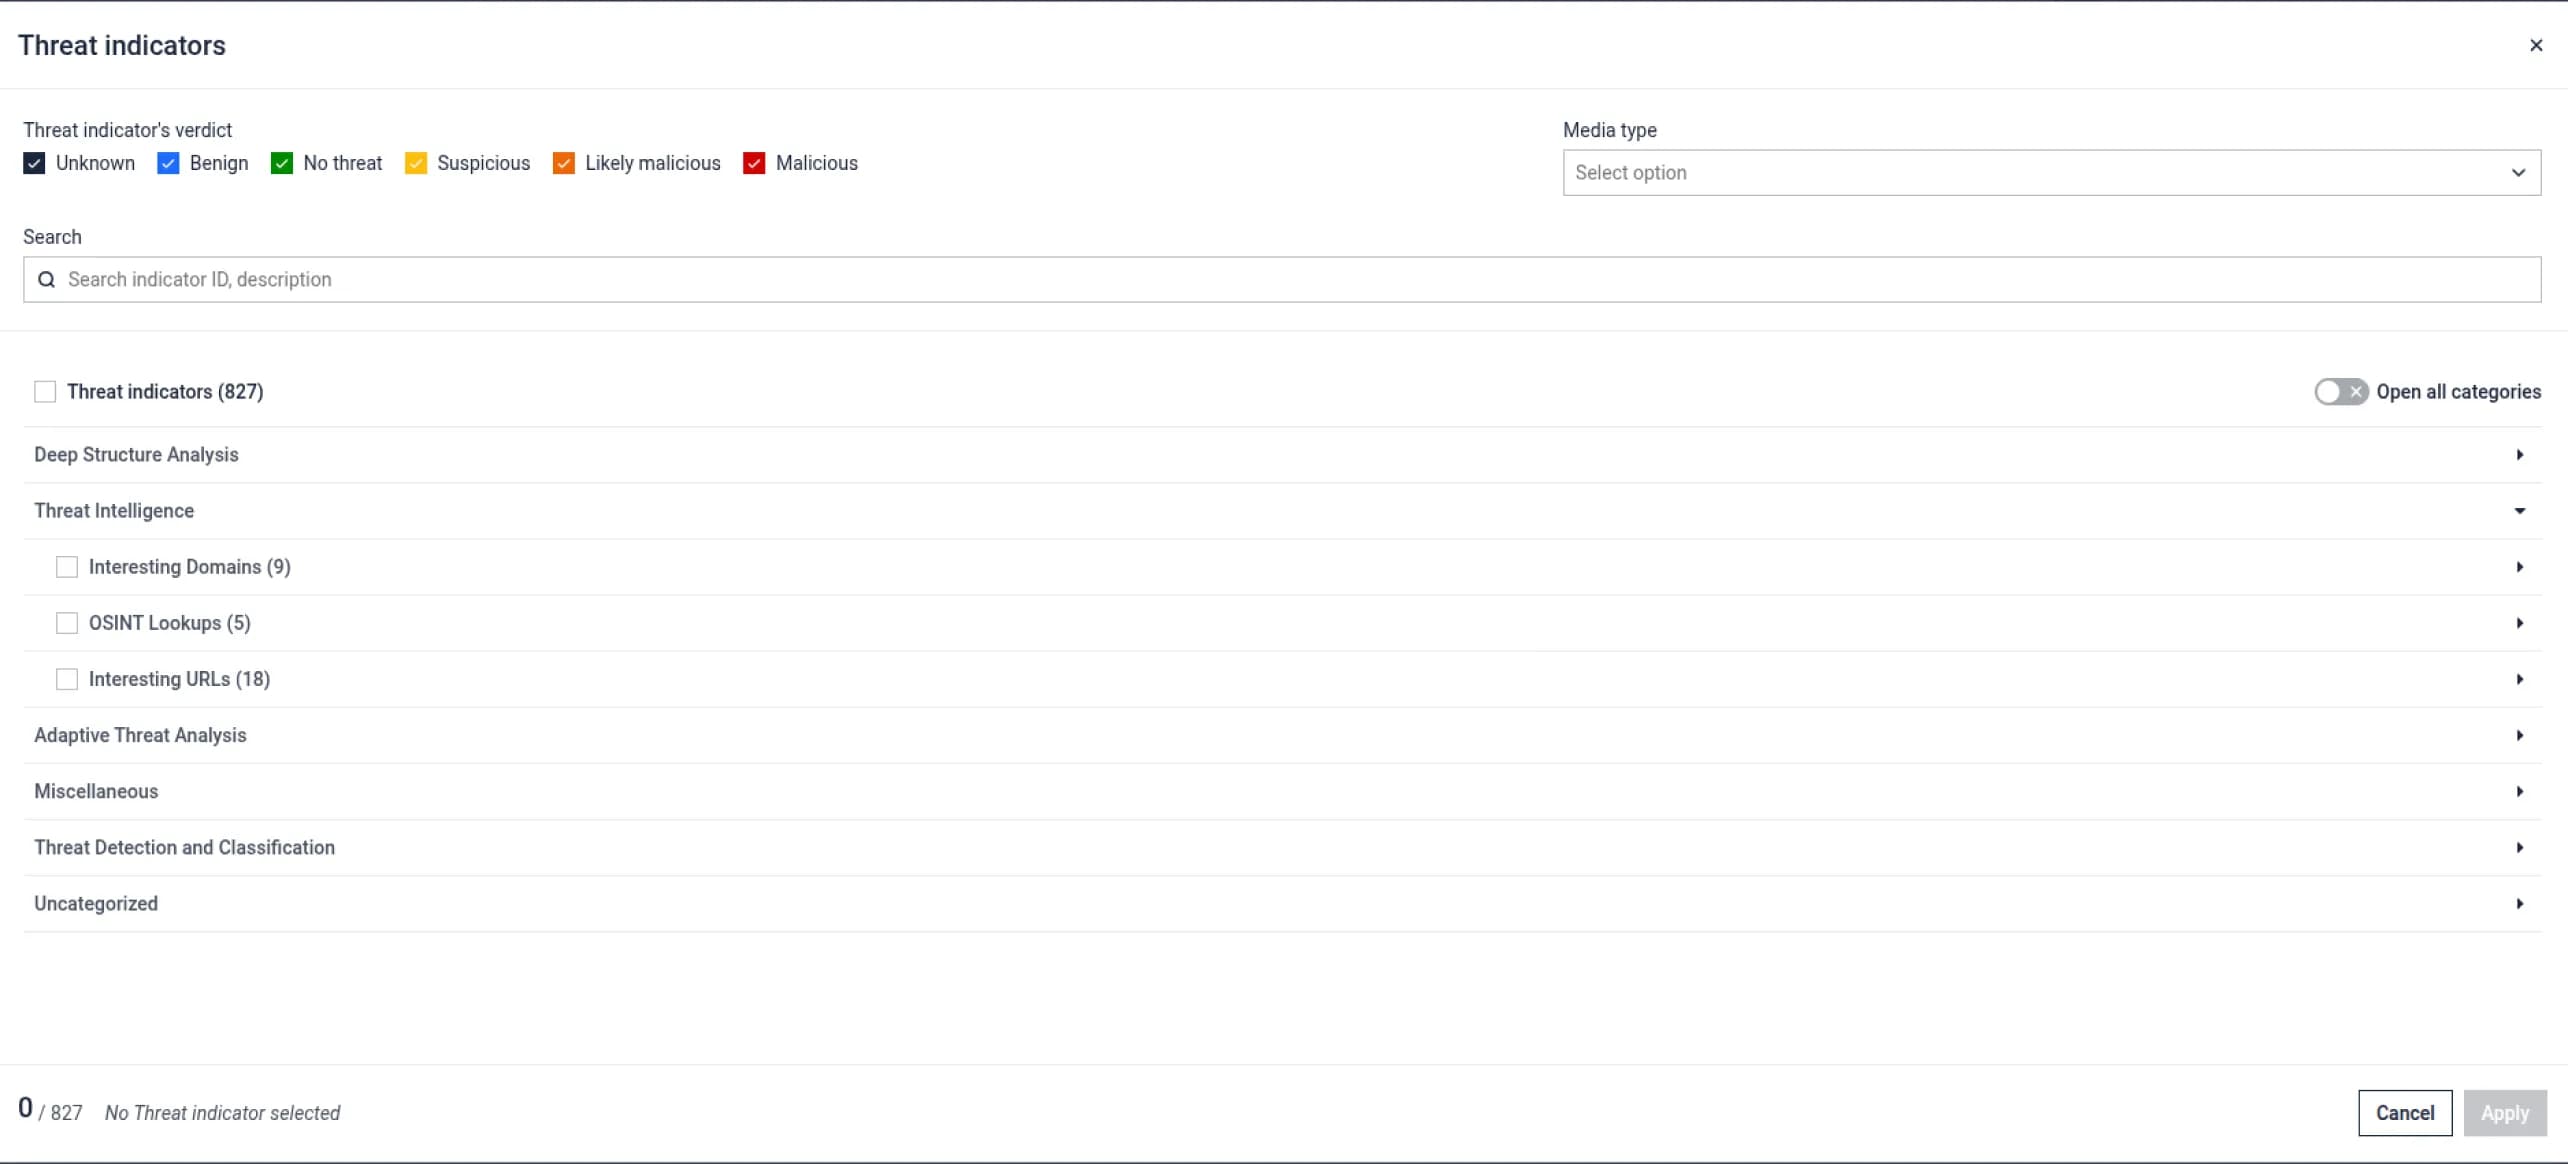
As actualizações acima mencionadas permitem que os analistas se concentrem nas ameaças mais críticas detectadas durante a execução dinâmica, o que resulta numa redução do tempo necessário para obter informações.
Deteção alargada para ameaças emergentes de malware
Com esta versão, MetaDefender amplia as suas capacidades de deteção de novas famílias de malware, carregadores evasivos e mecanismos avançados de persistência. As principais novidades incluem:
- Extractores de configuração para XWorm, Stealc e variantes actualizadas do Lumma Stealer
- Melhorias na deteção do PrivateLoader, Millennium RAT e malware avançado semelhante
- Novas assinaturas para ofuscação de chamadas API através de hashing e abuso de certificados de curta duração
Isto garante uma cobertura mais ampla das campanhas de malware mais activas da atualidade, incluindo as que utilizam técnicas de evasão anti-análise e de sandbox.
Deteção melhorada de ameaças da Web e de marcas
As ameaças de phishing e baseadas no browser estão a evoluir, tal como a nossa Pilha de Deteção.
- Um novo analisador de URLs HTML permite uma inspeção profunda de URLs incorporados em mensagens de correio eletrónico e documentos maliciosos
- O motor de deteção de phishing foi renomeado para Deteção de Marcas para refletir melhor o seu foco alargado
- Foi adicionado o suporte de OCR para apanhar conteúdos de marca visualmente falsificados
- O suporte para imitações de alto risco inclui agora a Marvell e outras marcas globais
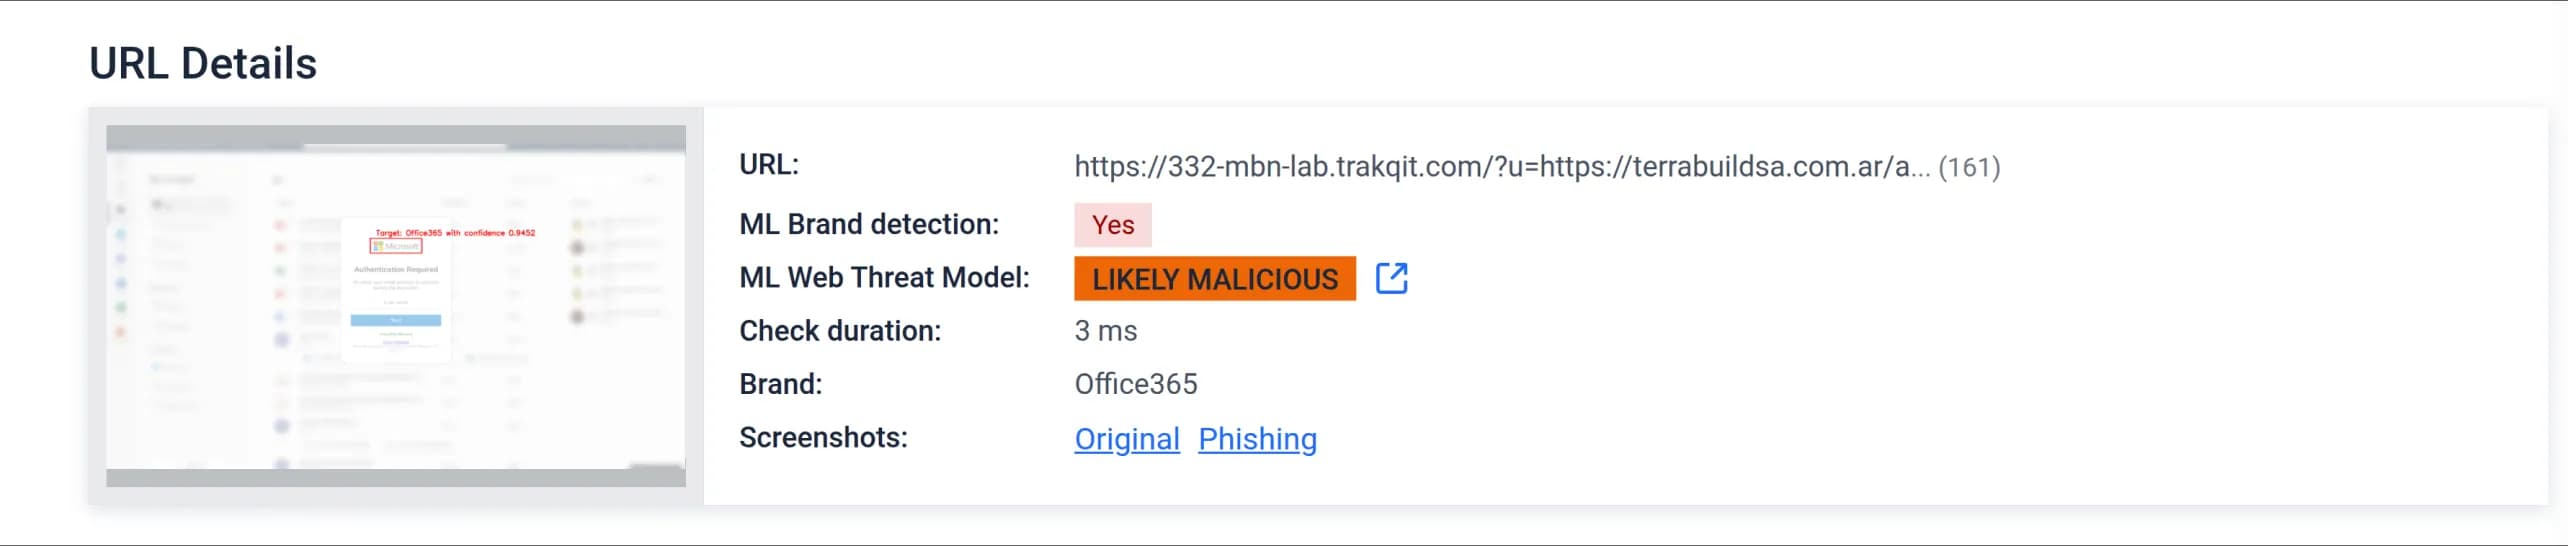
Em conjunto, estas melhorias aumentam a precisão do MetaDefenderna identificação de campanhas de phishing, tentativas de roubo de credenciais e redireccionamentos maliciosos que contornam as defesas tradicionais.
Integração perfeita com o Microsoft Entra (Azure AD)
As organizações que utilizam o Microsoft Entra ID (anteriormente Azure AD) podem agora beneficiar do aprovisionamento automático de utilizadores e do mapeamento de grupos. Isto simplifica a gestão de identidades e acessos, mantendo um forte controlo em ambientes empresariais.
Esta integração suporta uma adoção segura e escalável em grandes organizações e MSSPs.
Melhorias na plataforma e no fluxo de trabalho
MetaDefender 2.3.0 introduz também várias melhorias em termos de usabilidade, desempenho e compatibilidade:
- Controlos de eliminação de relatórios: Os utilizadores finais podem agora eliminar os seus próprios relatórios de análise; os administradores mantêm os privilégios de todo o sistema
- Interface de gestão de regras YARA: Visualizar, filtrar e marcar regras YARA geradas pelo sistema e personalizadas através de uma interface centralizada
- Suporte ao Ubuntu 24.04 LTS: Sandbox é agora compatível com o Ubuntu 24.04 (endurecimento do CIS a seguir numa atualização futura)
- Extração de cadeia de caracteres optimizada para um melhor manuseamento de UTF-8 e eficiência em transformações binárias
- Extração melhorada de malware do Dropbox para analisar cargas úteis de segunda fase de ligações de phishing
Melhorias no Laboratório de Malware para Deteção de Precisão
MetaDefender 2.3.0 melhora ainda mais as suas funcionalidades com:
- Deteção de ameaças baseadas em scripts: Visibilidade melhorada para JavaScript ofuscado, VBA e PowerShell
- Extração de ficheiros Base64: Suporte para artefactos incorporados e com codificação inversa
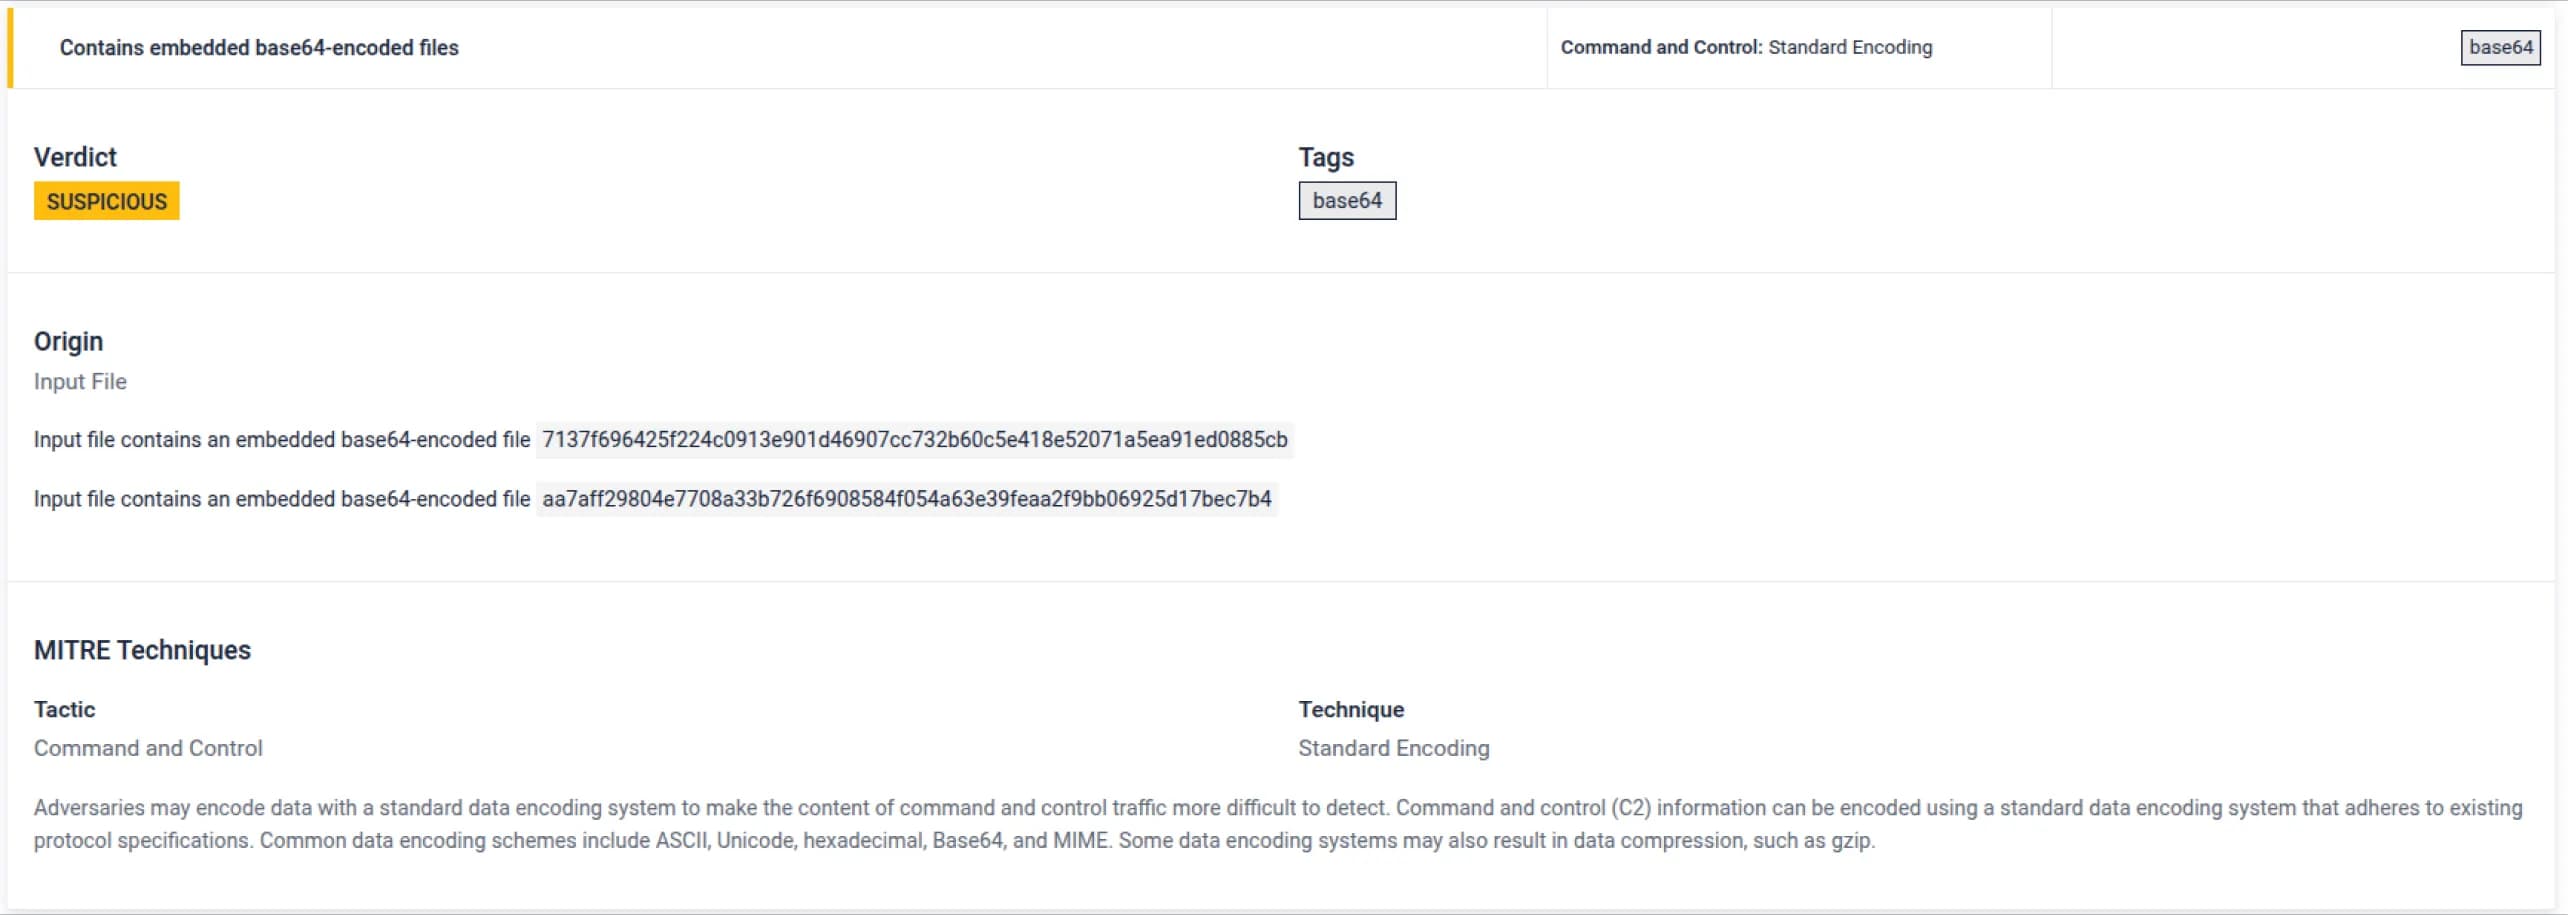
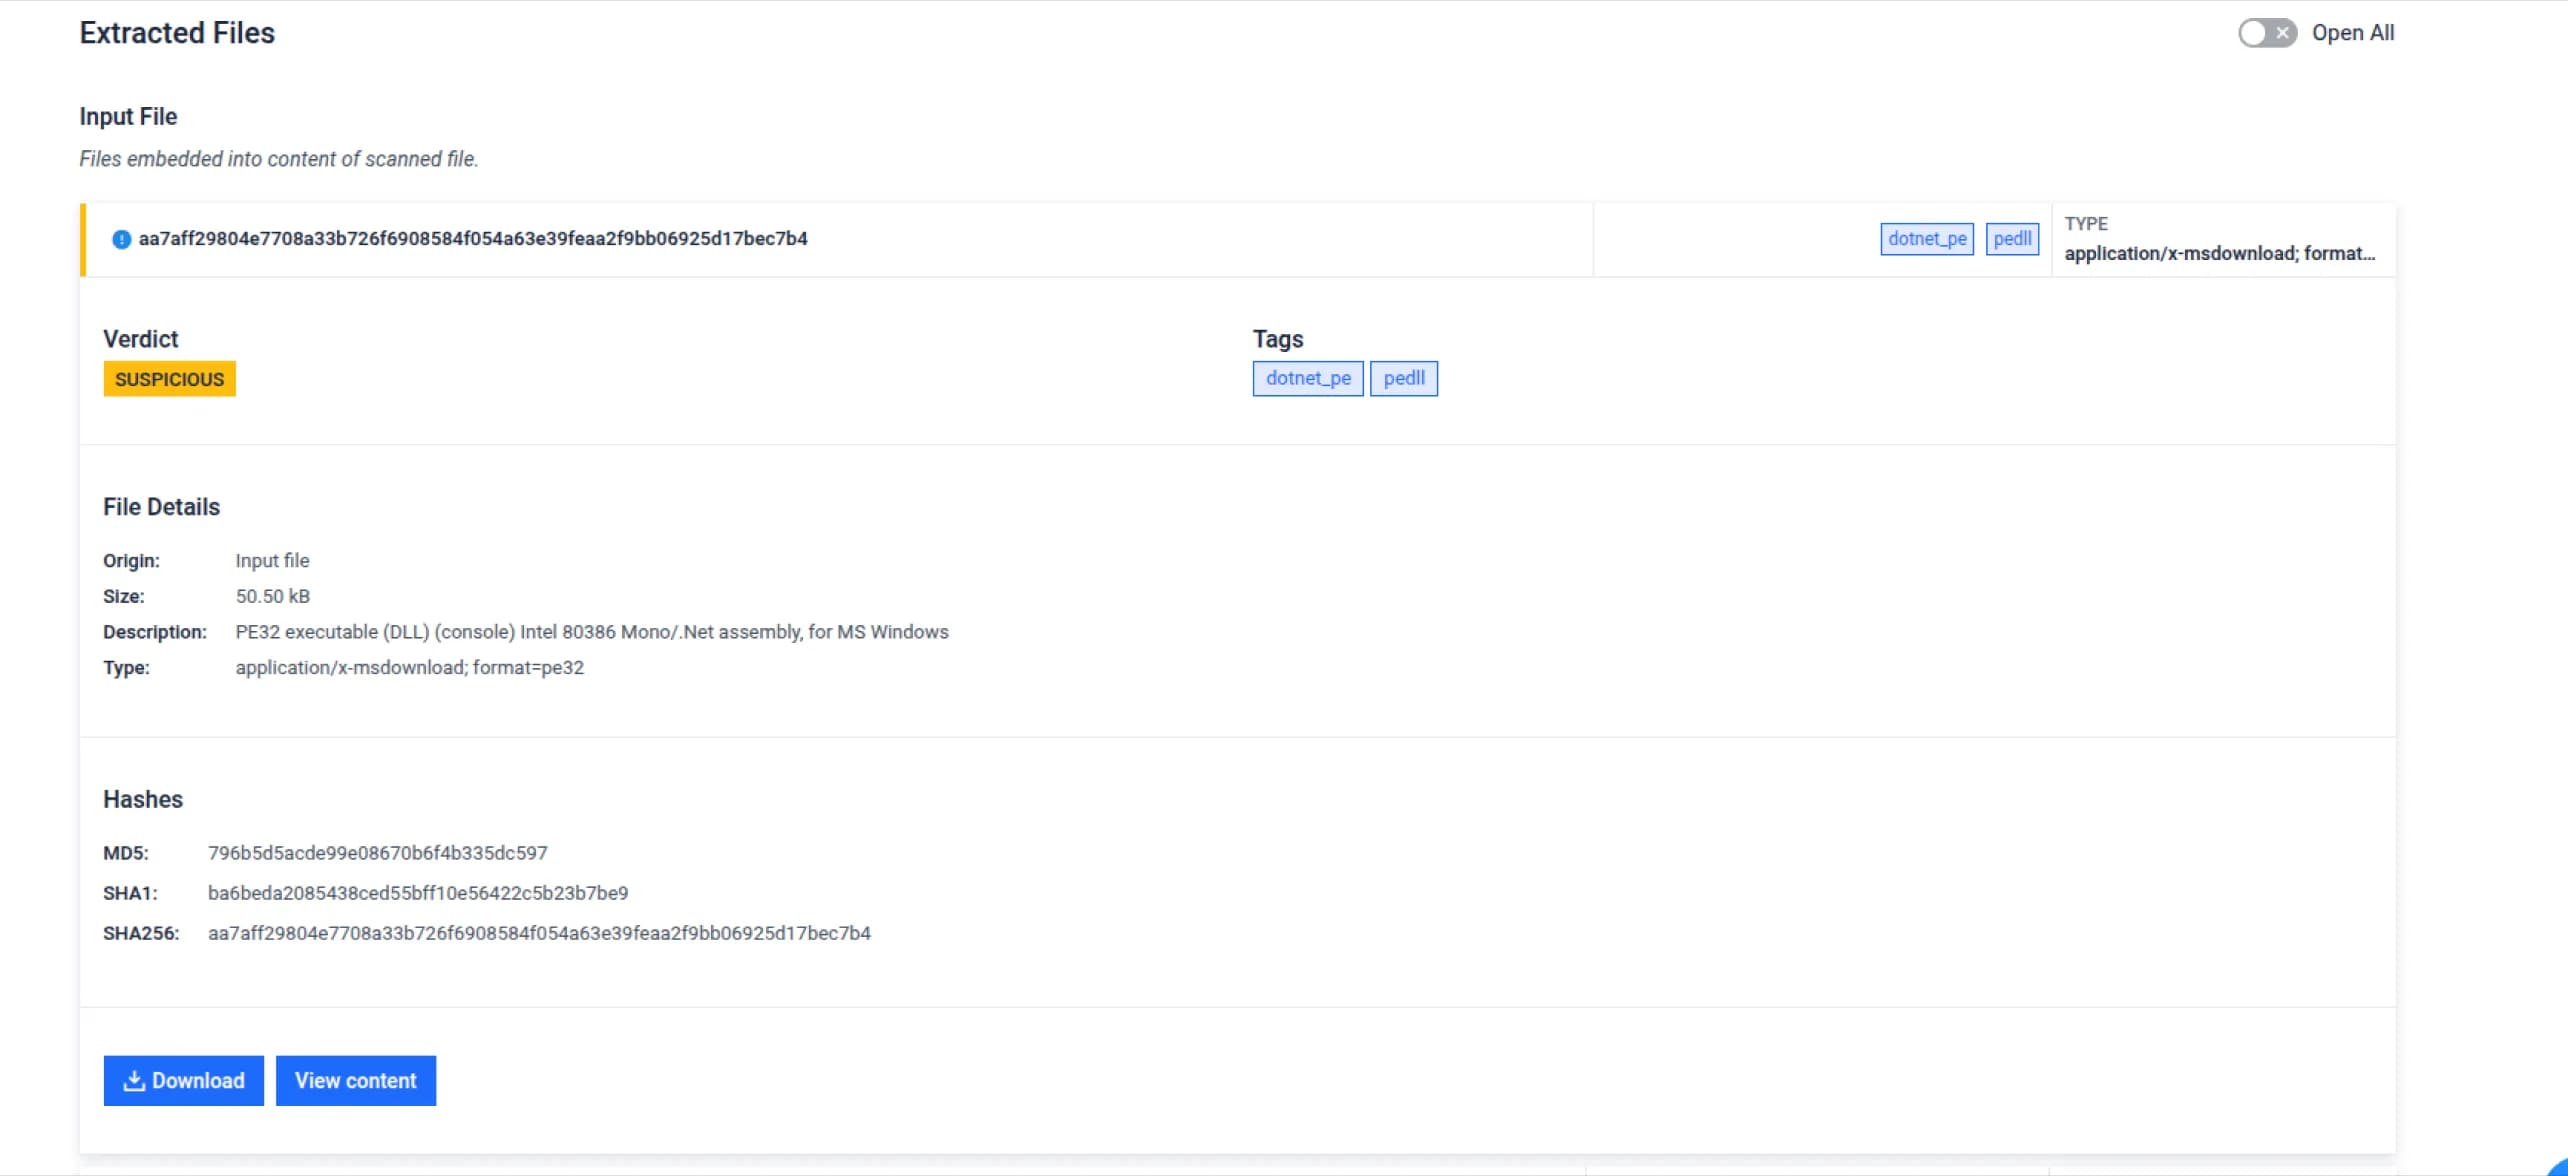
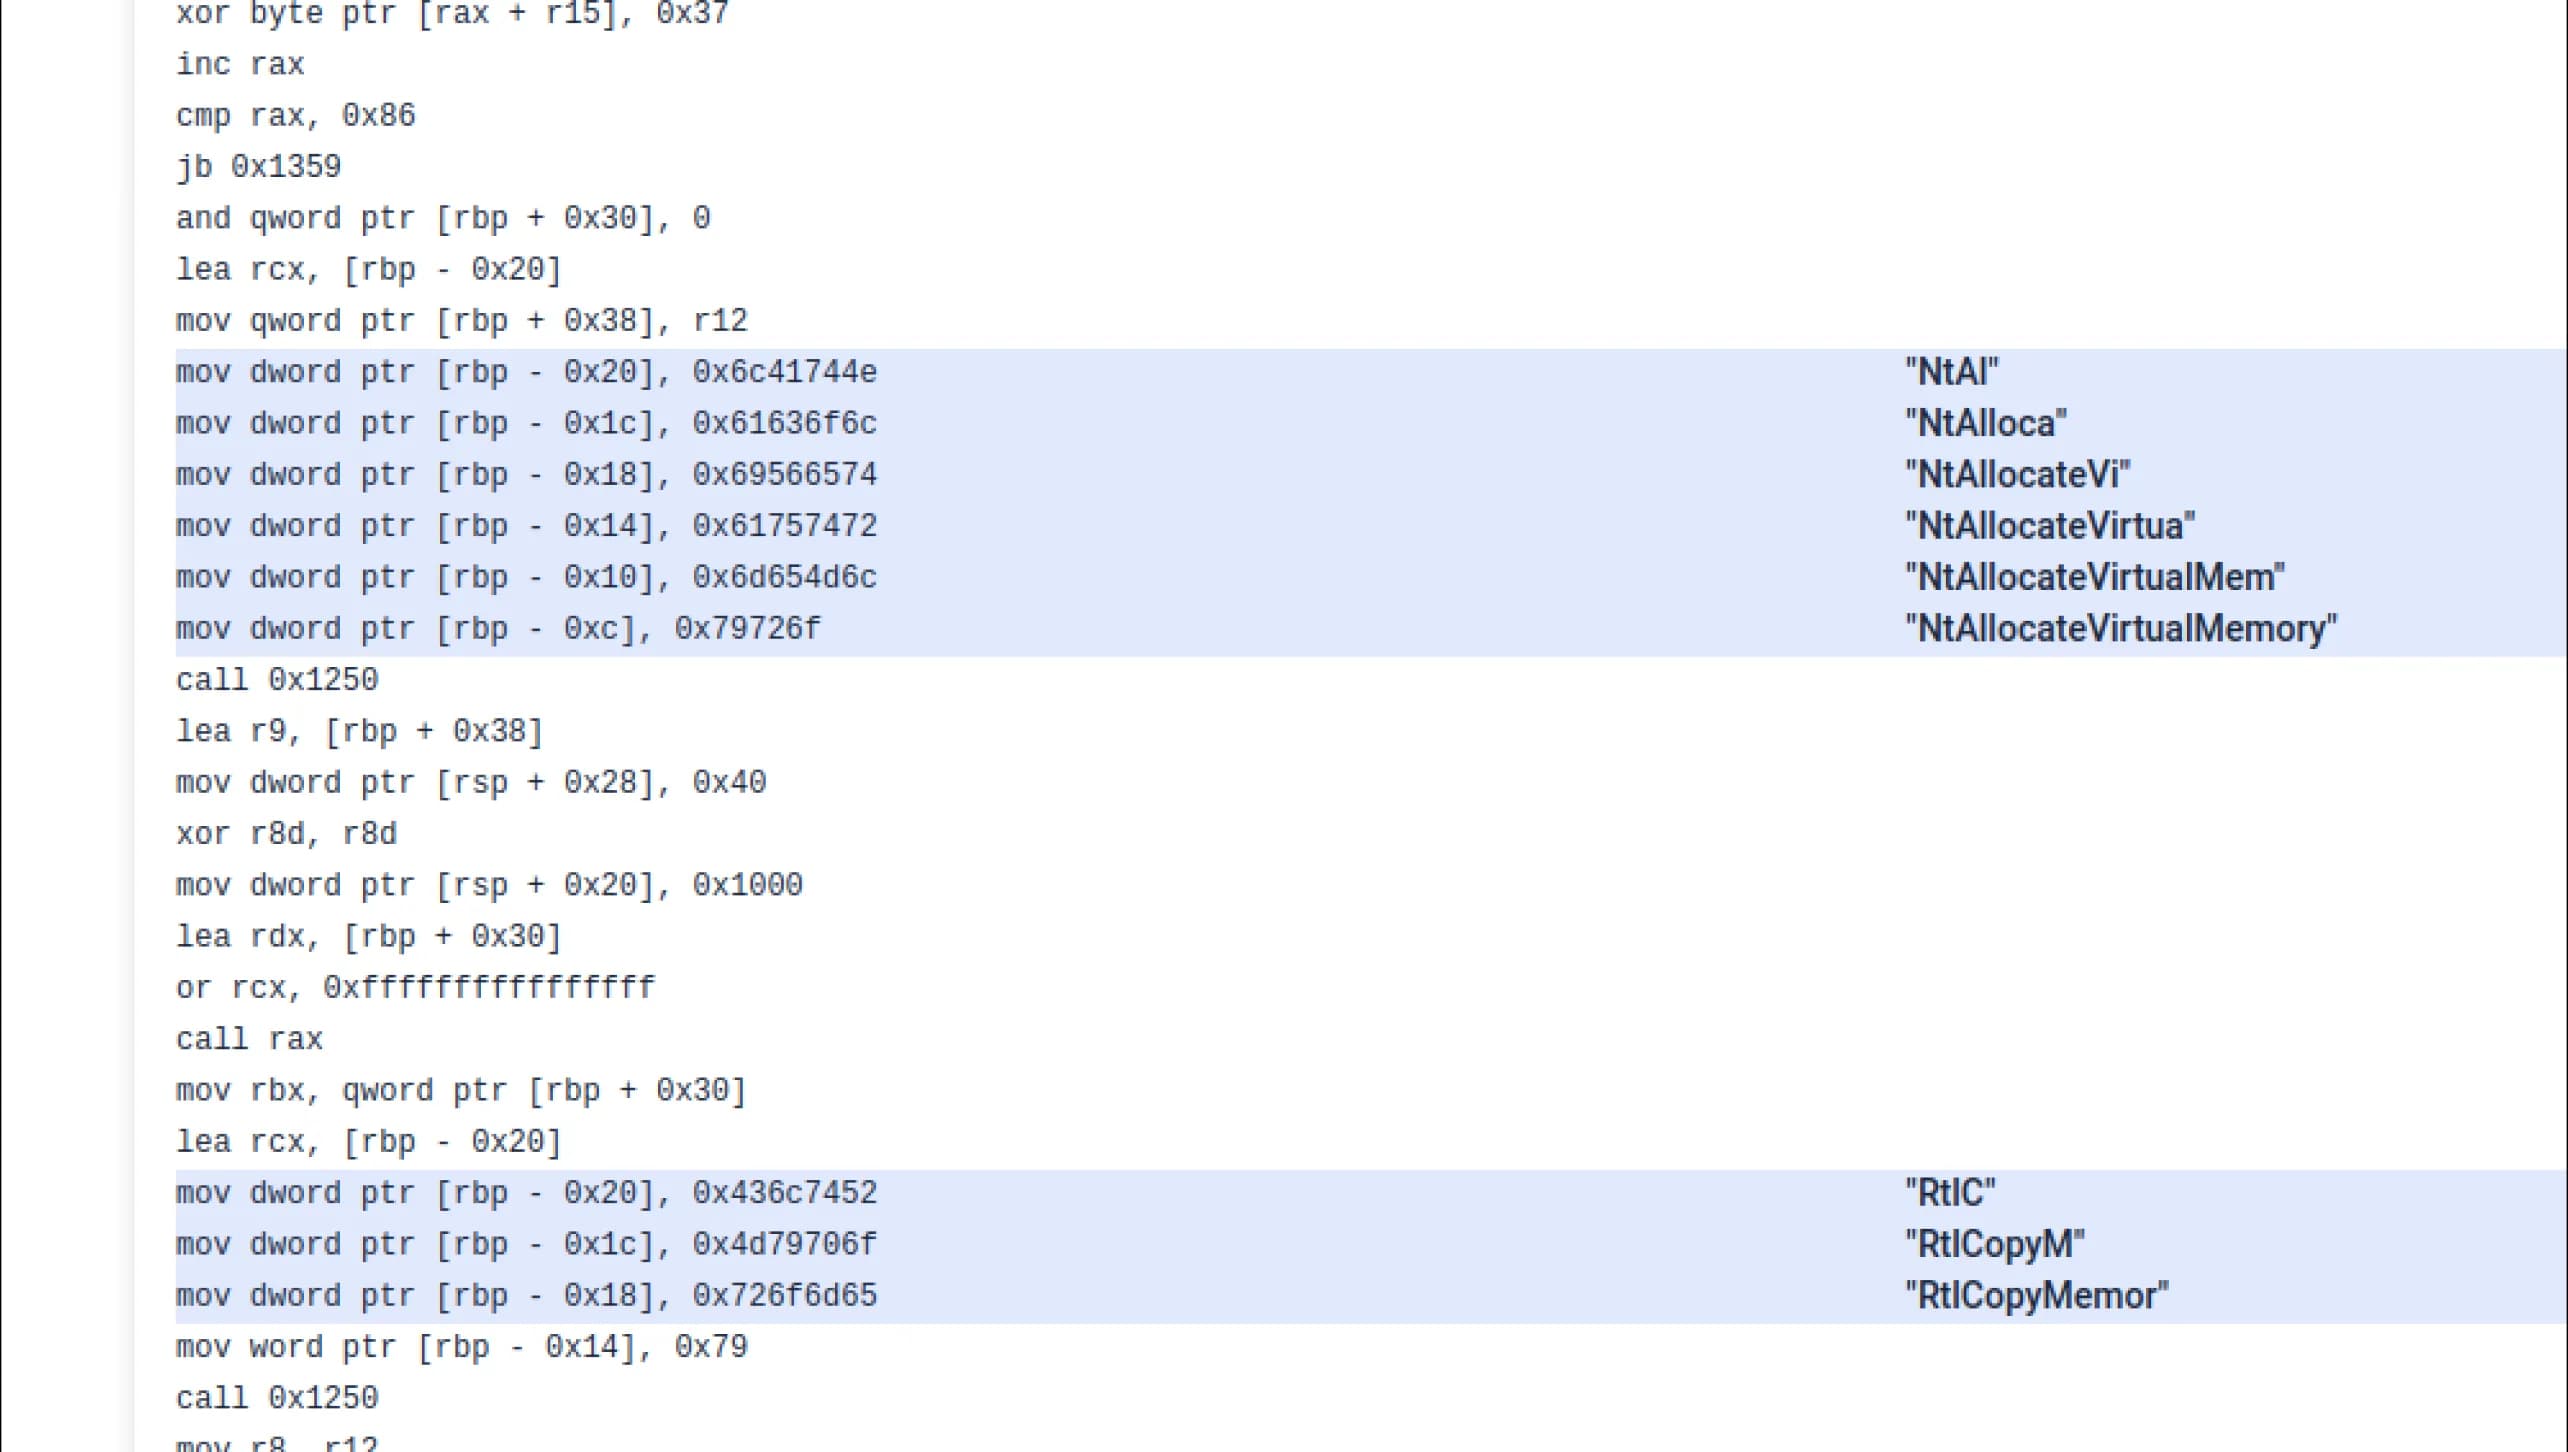
- Precisão na desmontagem: Tratamento de instruções e anotações de cadeias de caracteres melhorados para uma saída de desmontagem mais fiável
- Análise da estrutura do PE: mais de 40 novas assinaturas para detetar anomalias estruturais nos cabeçalhos do PE
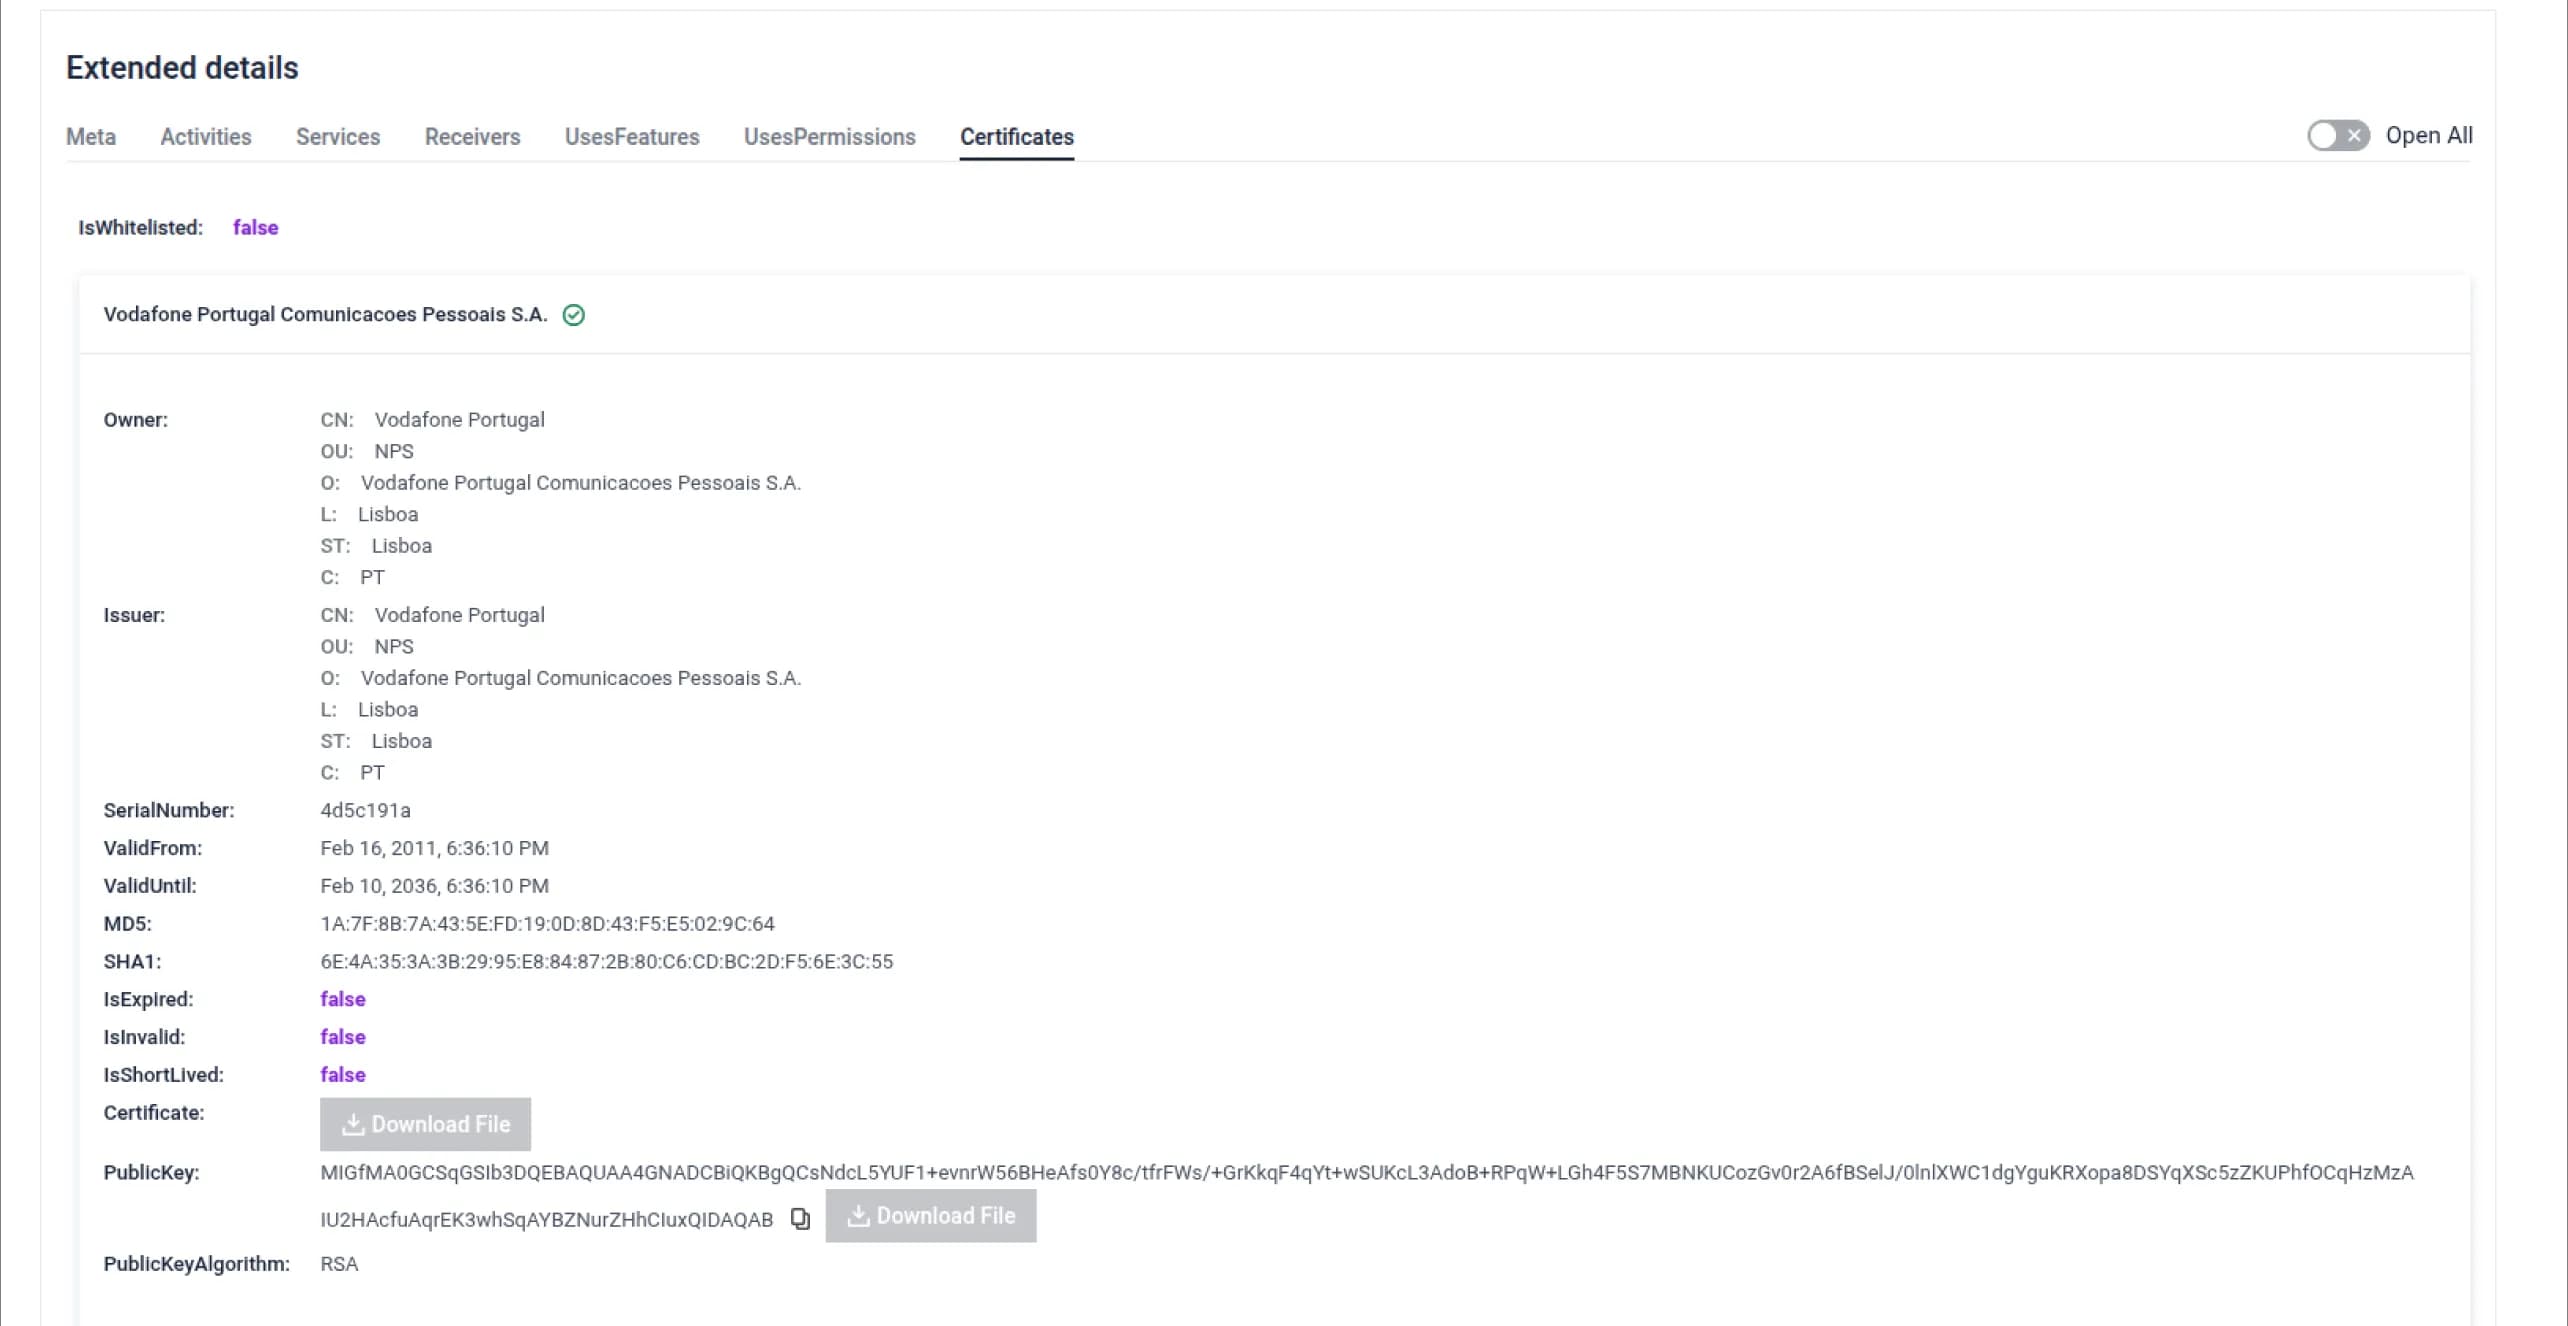
- Validação do certificado APK: Garante a integridade do APK e reduz os falsos positivos na deteção de ameaças mobile
Problemas resolvidos e melhorias de estabilidade
- Correção de erros internos do servidor e problemas de validação do utilizador durante o carregamento de relatórios
- Correção de loops de redireccionamento de URL e identificação incorrecta do tipo de ficheiro
- Abordou casos extremos de validação de certificados para melhorar a precisão da deteção
- Eliminação de processos zombies causados pela renderização de URLs em sandbox
- Melhoria da memória e do tratamento dos recursos API para um melhor desempenho do sistema
Uma atualização estratégica para equipas de segurança proactivas
MetaDefender 2.3.0 potencia as operações de segurança com análises mais rápidas, deteção mais inteligente e uma visibilidade mais aprofundada das ameaças sofisticadas. Quer seja implementado em ambientes empresariais ou integrado nos fluxos de trabalho do SOC, esta atualização reforça a missão OPSWATde proteger infraestruturas críticas através de uma análise abrangente de malware, otimizada por IA.
Comece a utilizar o MetaDefender 2.3.0
Para saber mais, solicitar uma demonstração ou falar com um especialista OPSWAT , visite: https:metadefender
Mantenha-se à frente da curva de ameaças.