MetaDefender Software Supply Chain avança na sua missão de proteger todas as etapas do ciclo de vida do desenvolvimento de software com a versão 3.1.0, expandindo a cobertura do código-fonte, fortalecendo os fluxos de trabalho de correção e modernizando os recursos de exportação SBOM para se alinhar com os padrões regulatórios e de interoperabilidade emergentes.
A versão mais recente concentra-se numa integração mais ampla de CI/CD, numa colaboração mais rápida durante a resposta a incidentes e numa transparência de software preparada para o futuro.
Novidades nesta versão
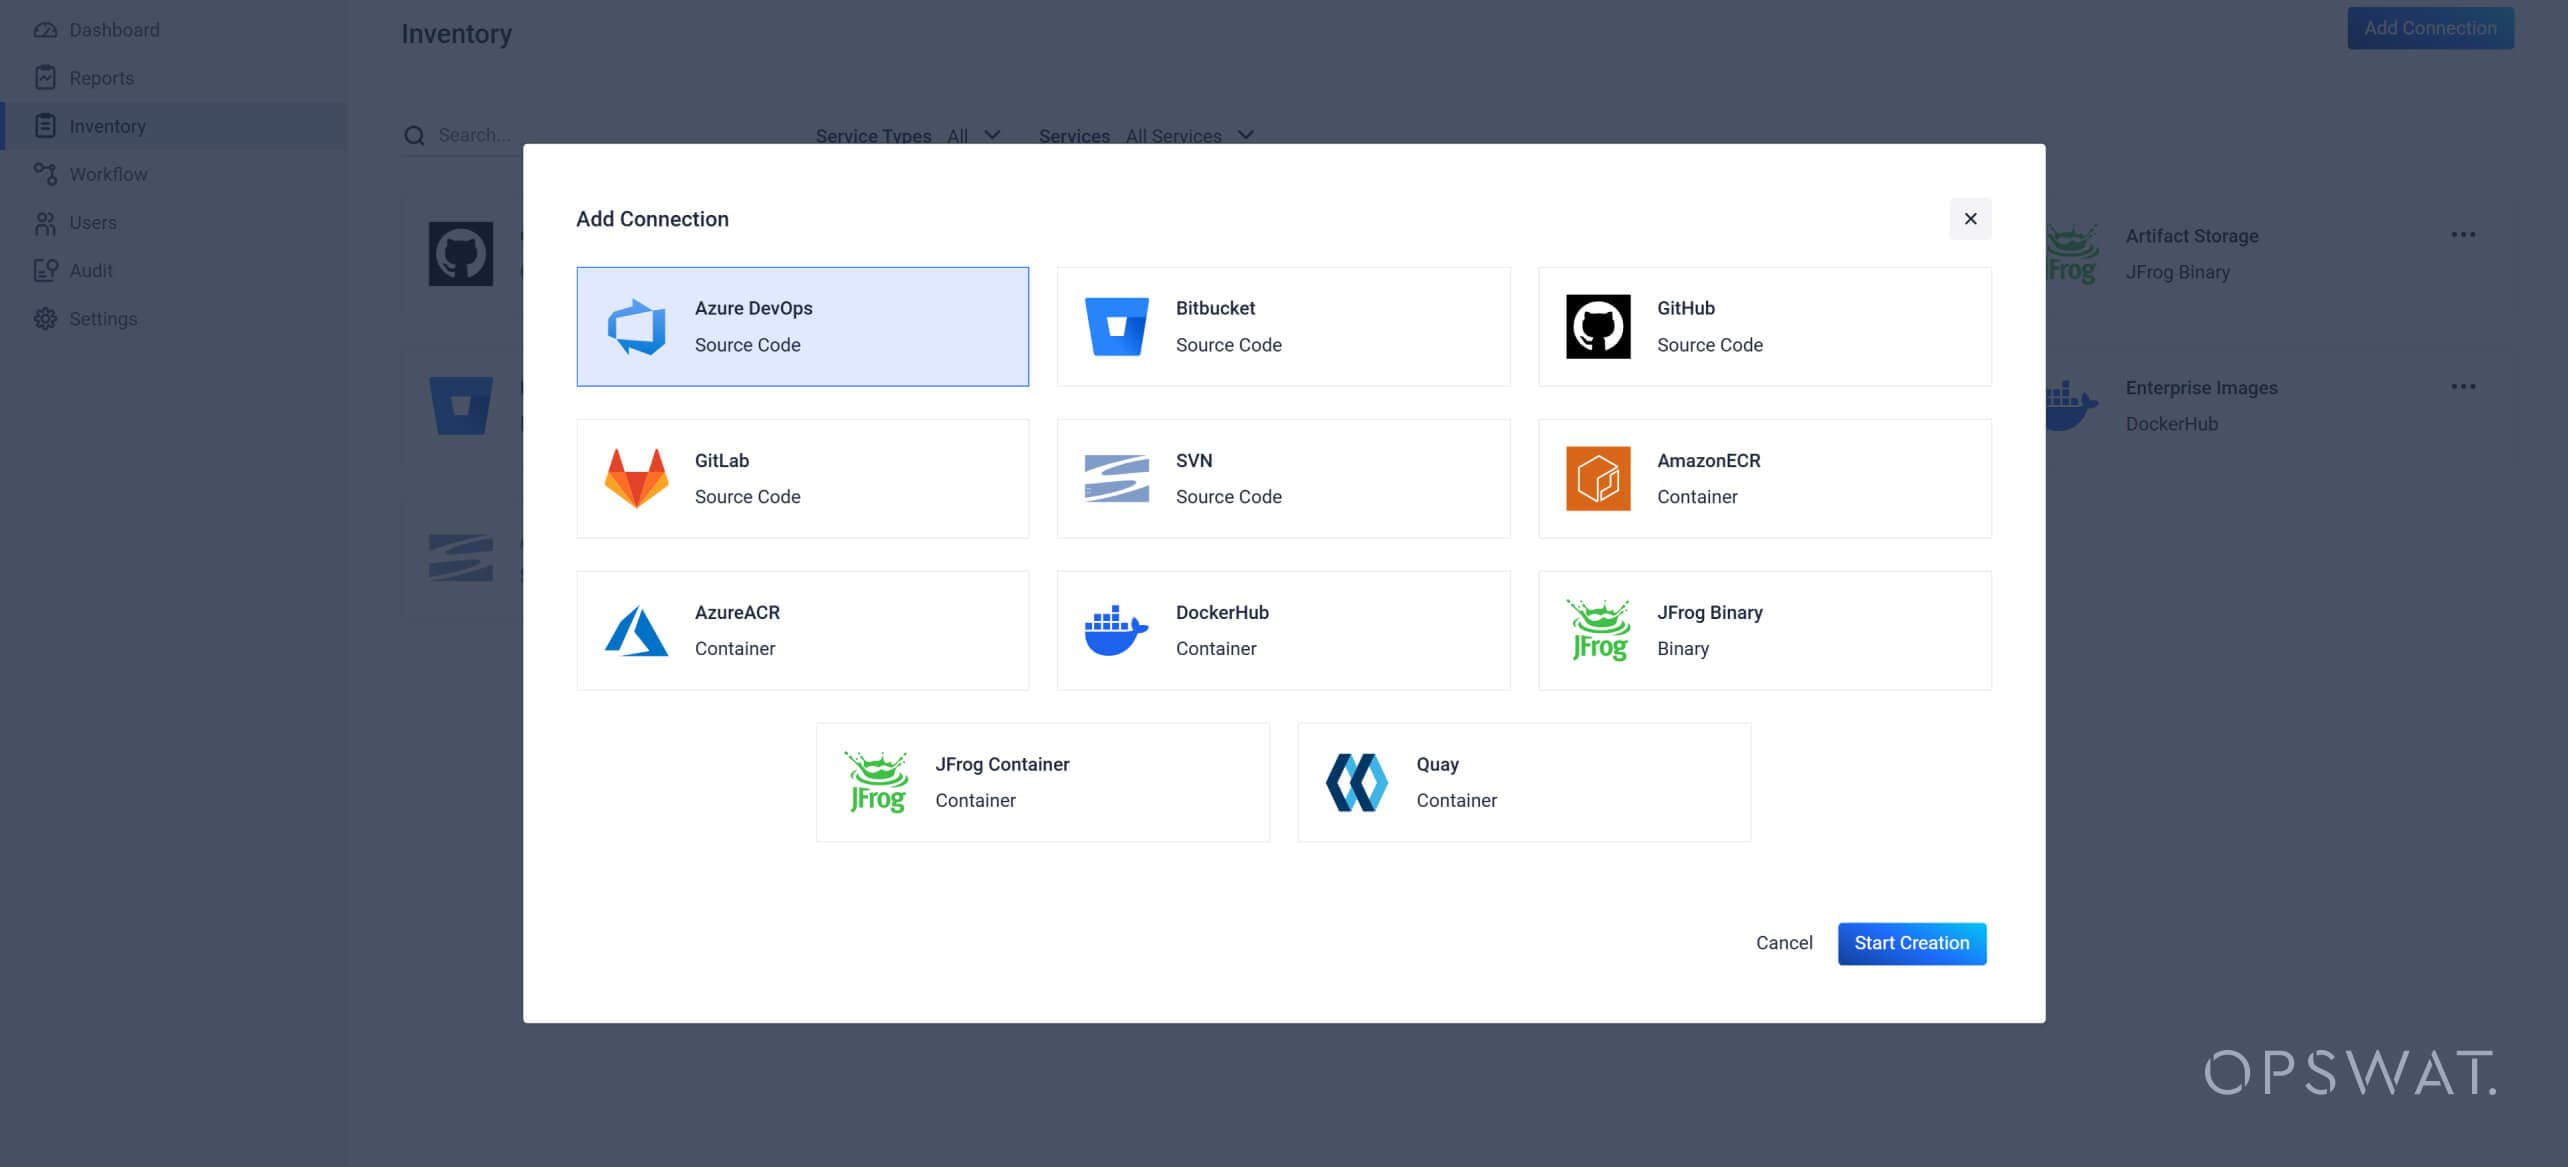
Analise os repositórios do Azure DevOps para detetar vulnerabilidades, segredos e malware numa fase inicial do desenvolvimento.
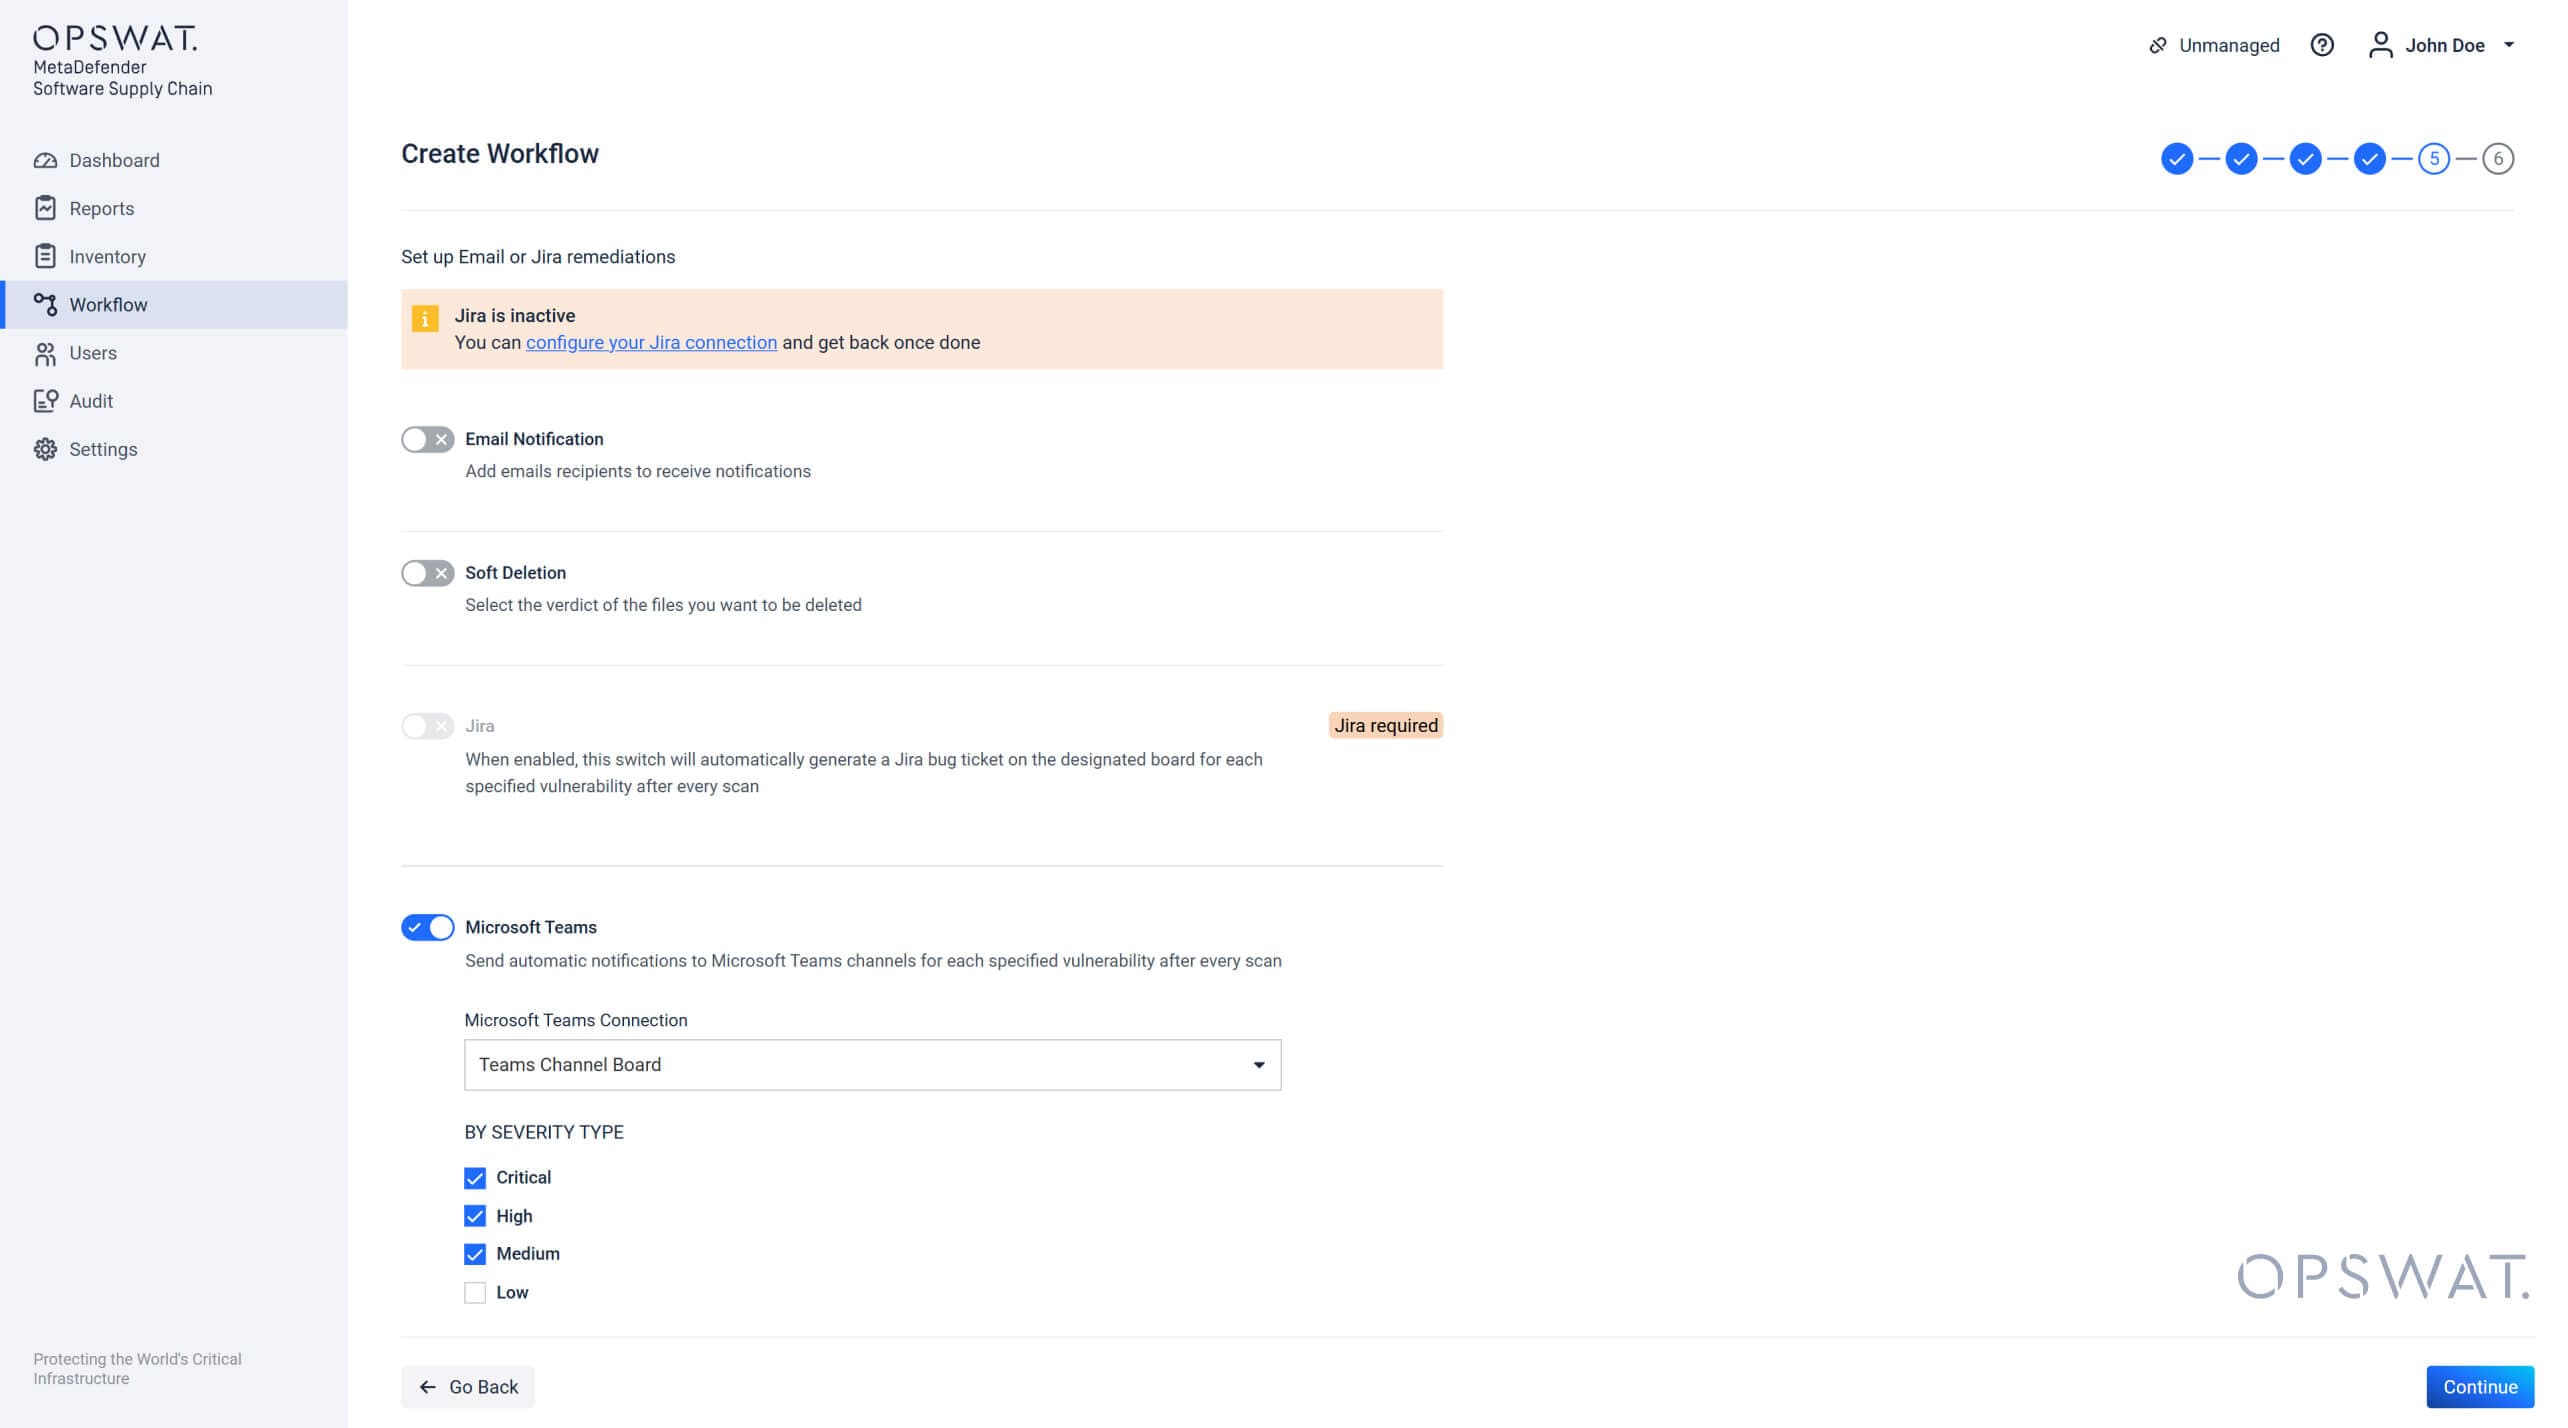
Envie alertas diretamente para os canais do Microsoft Teams.
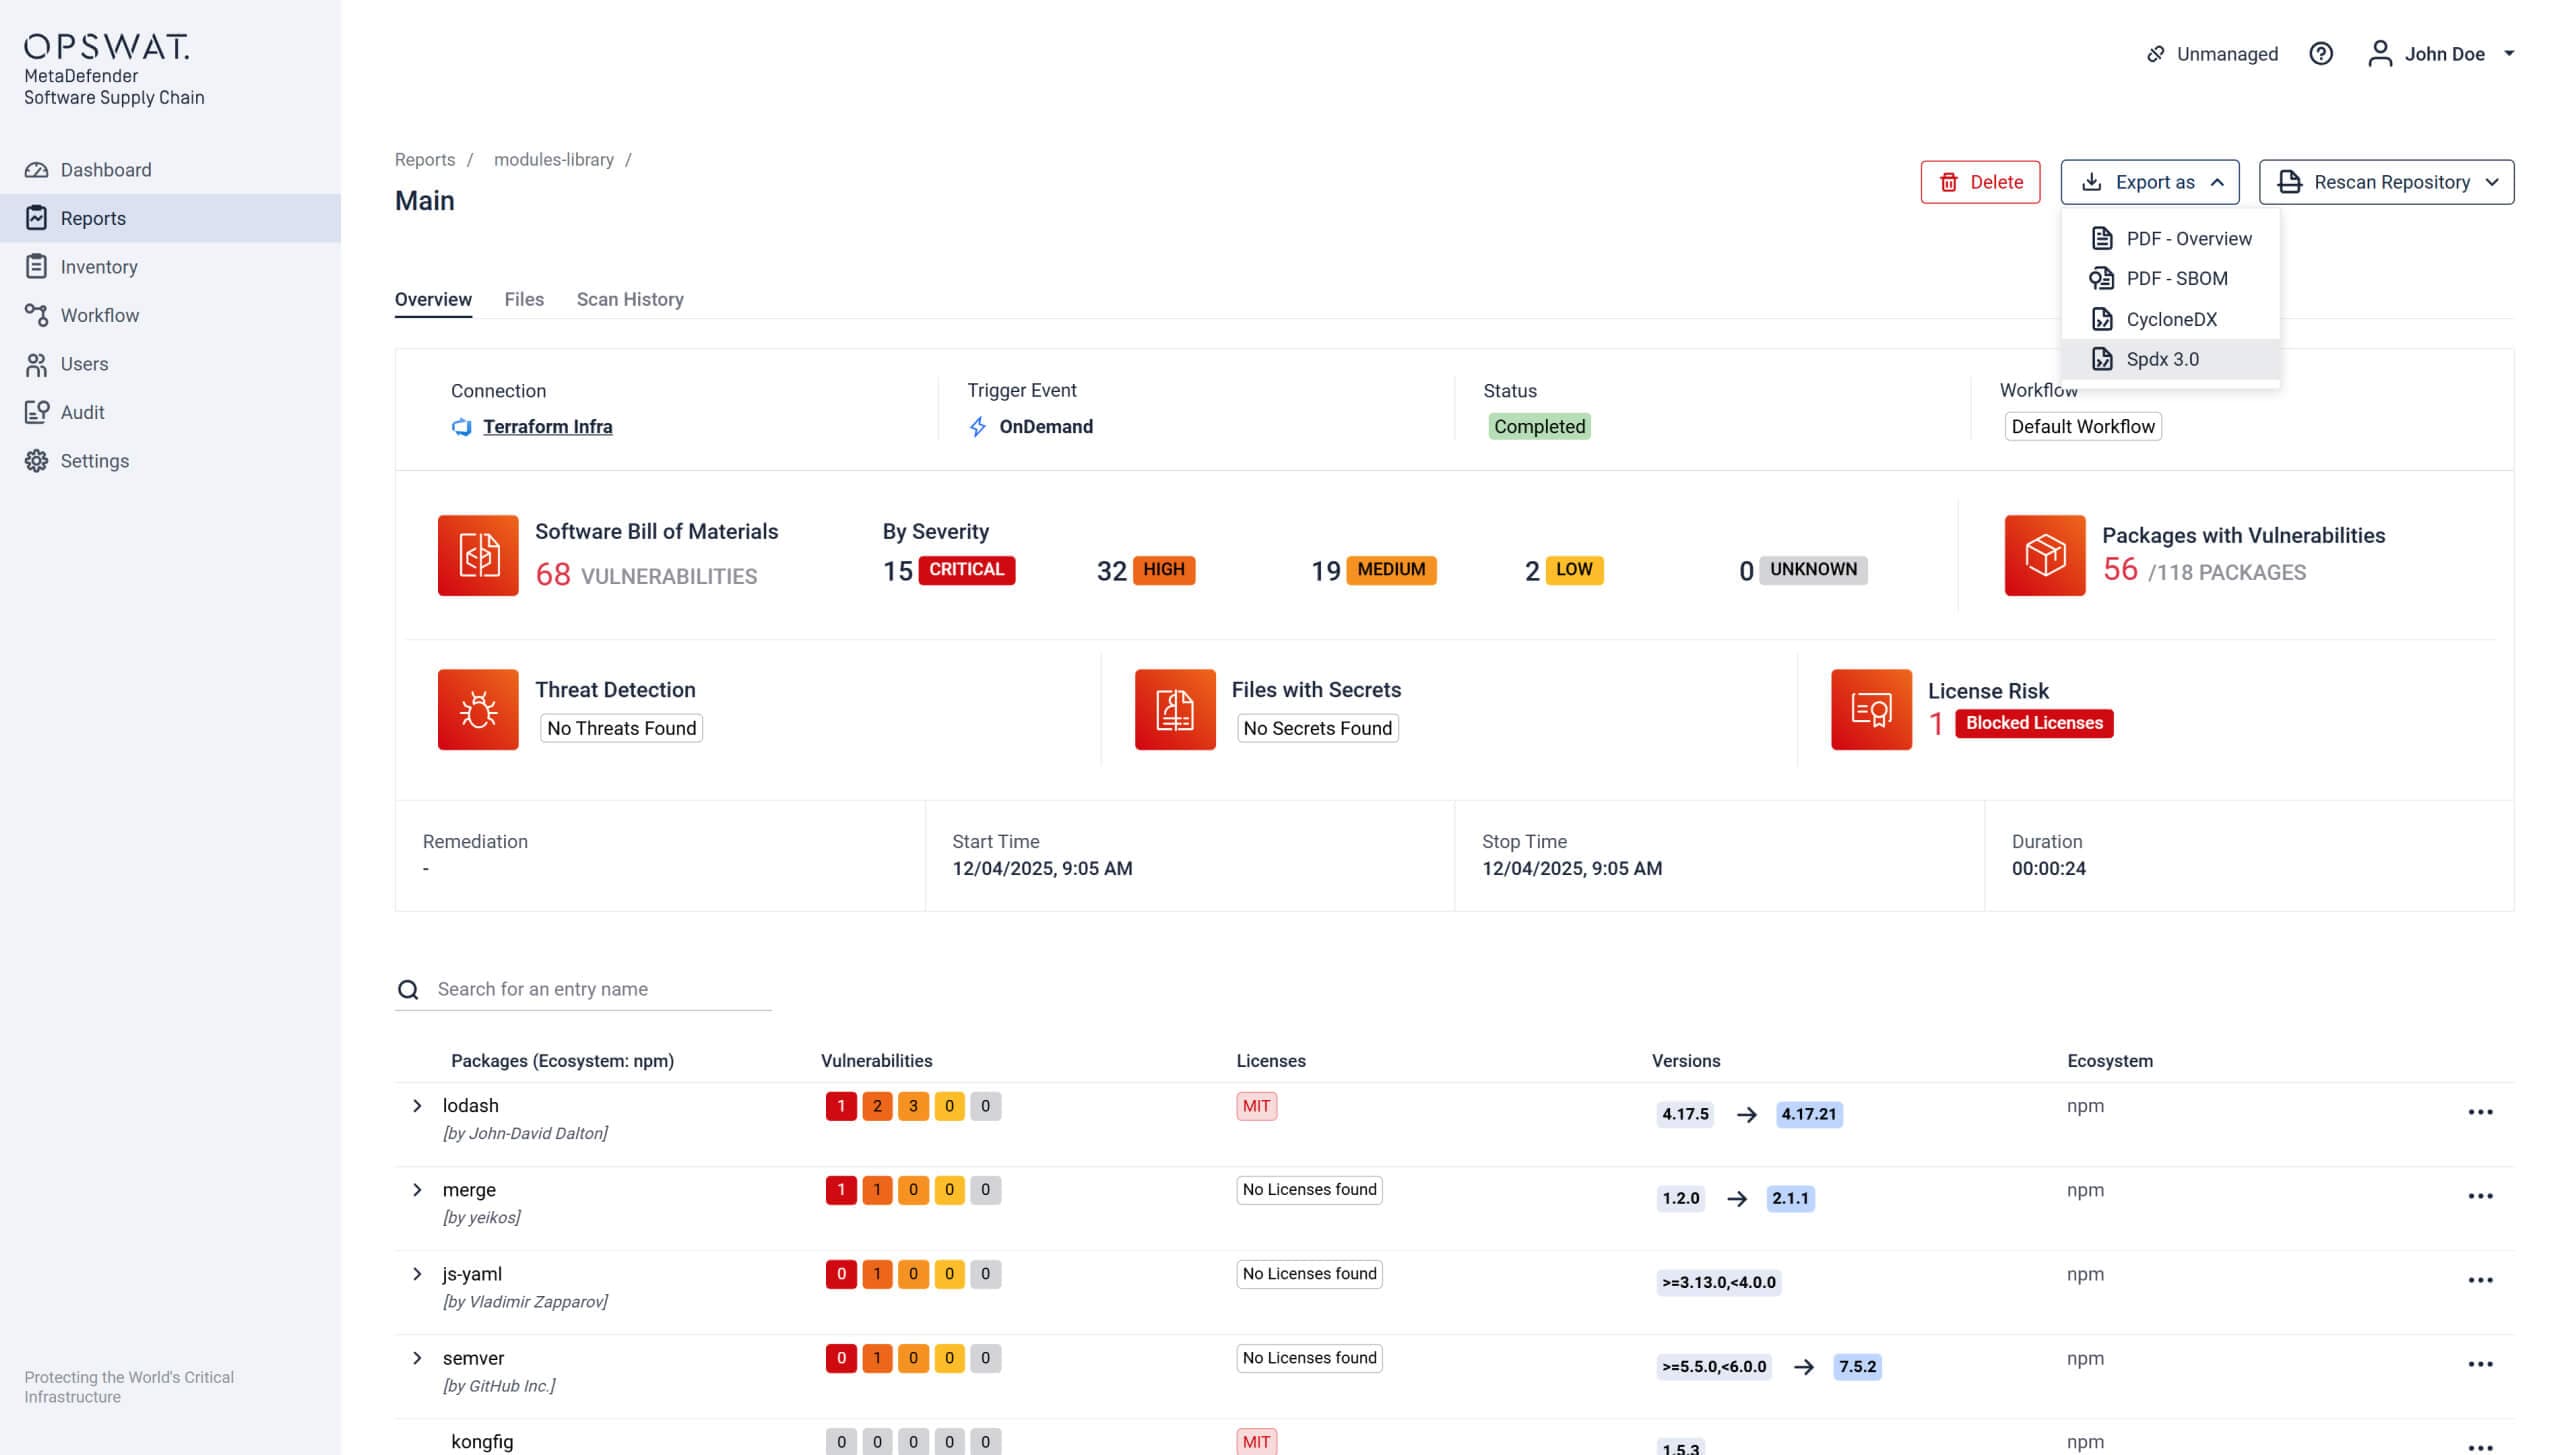
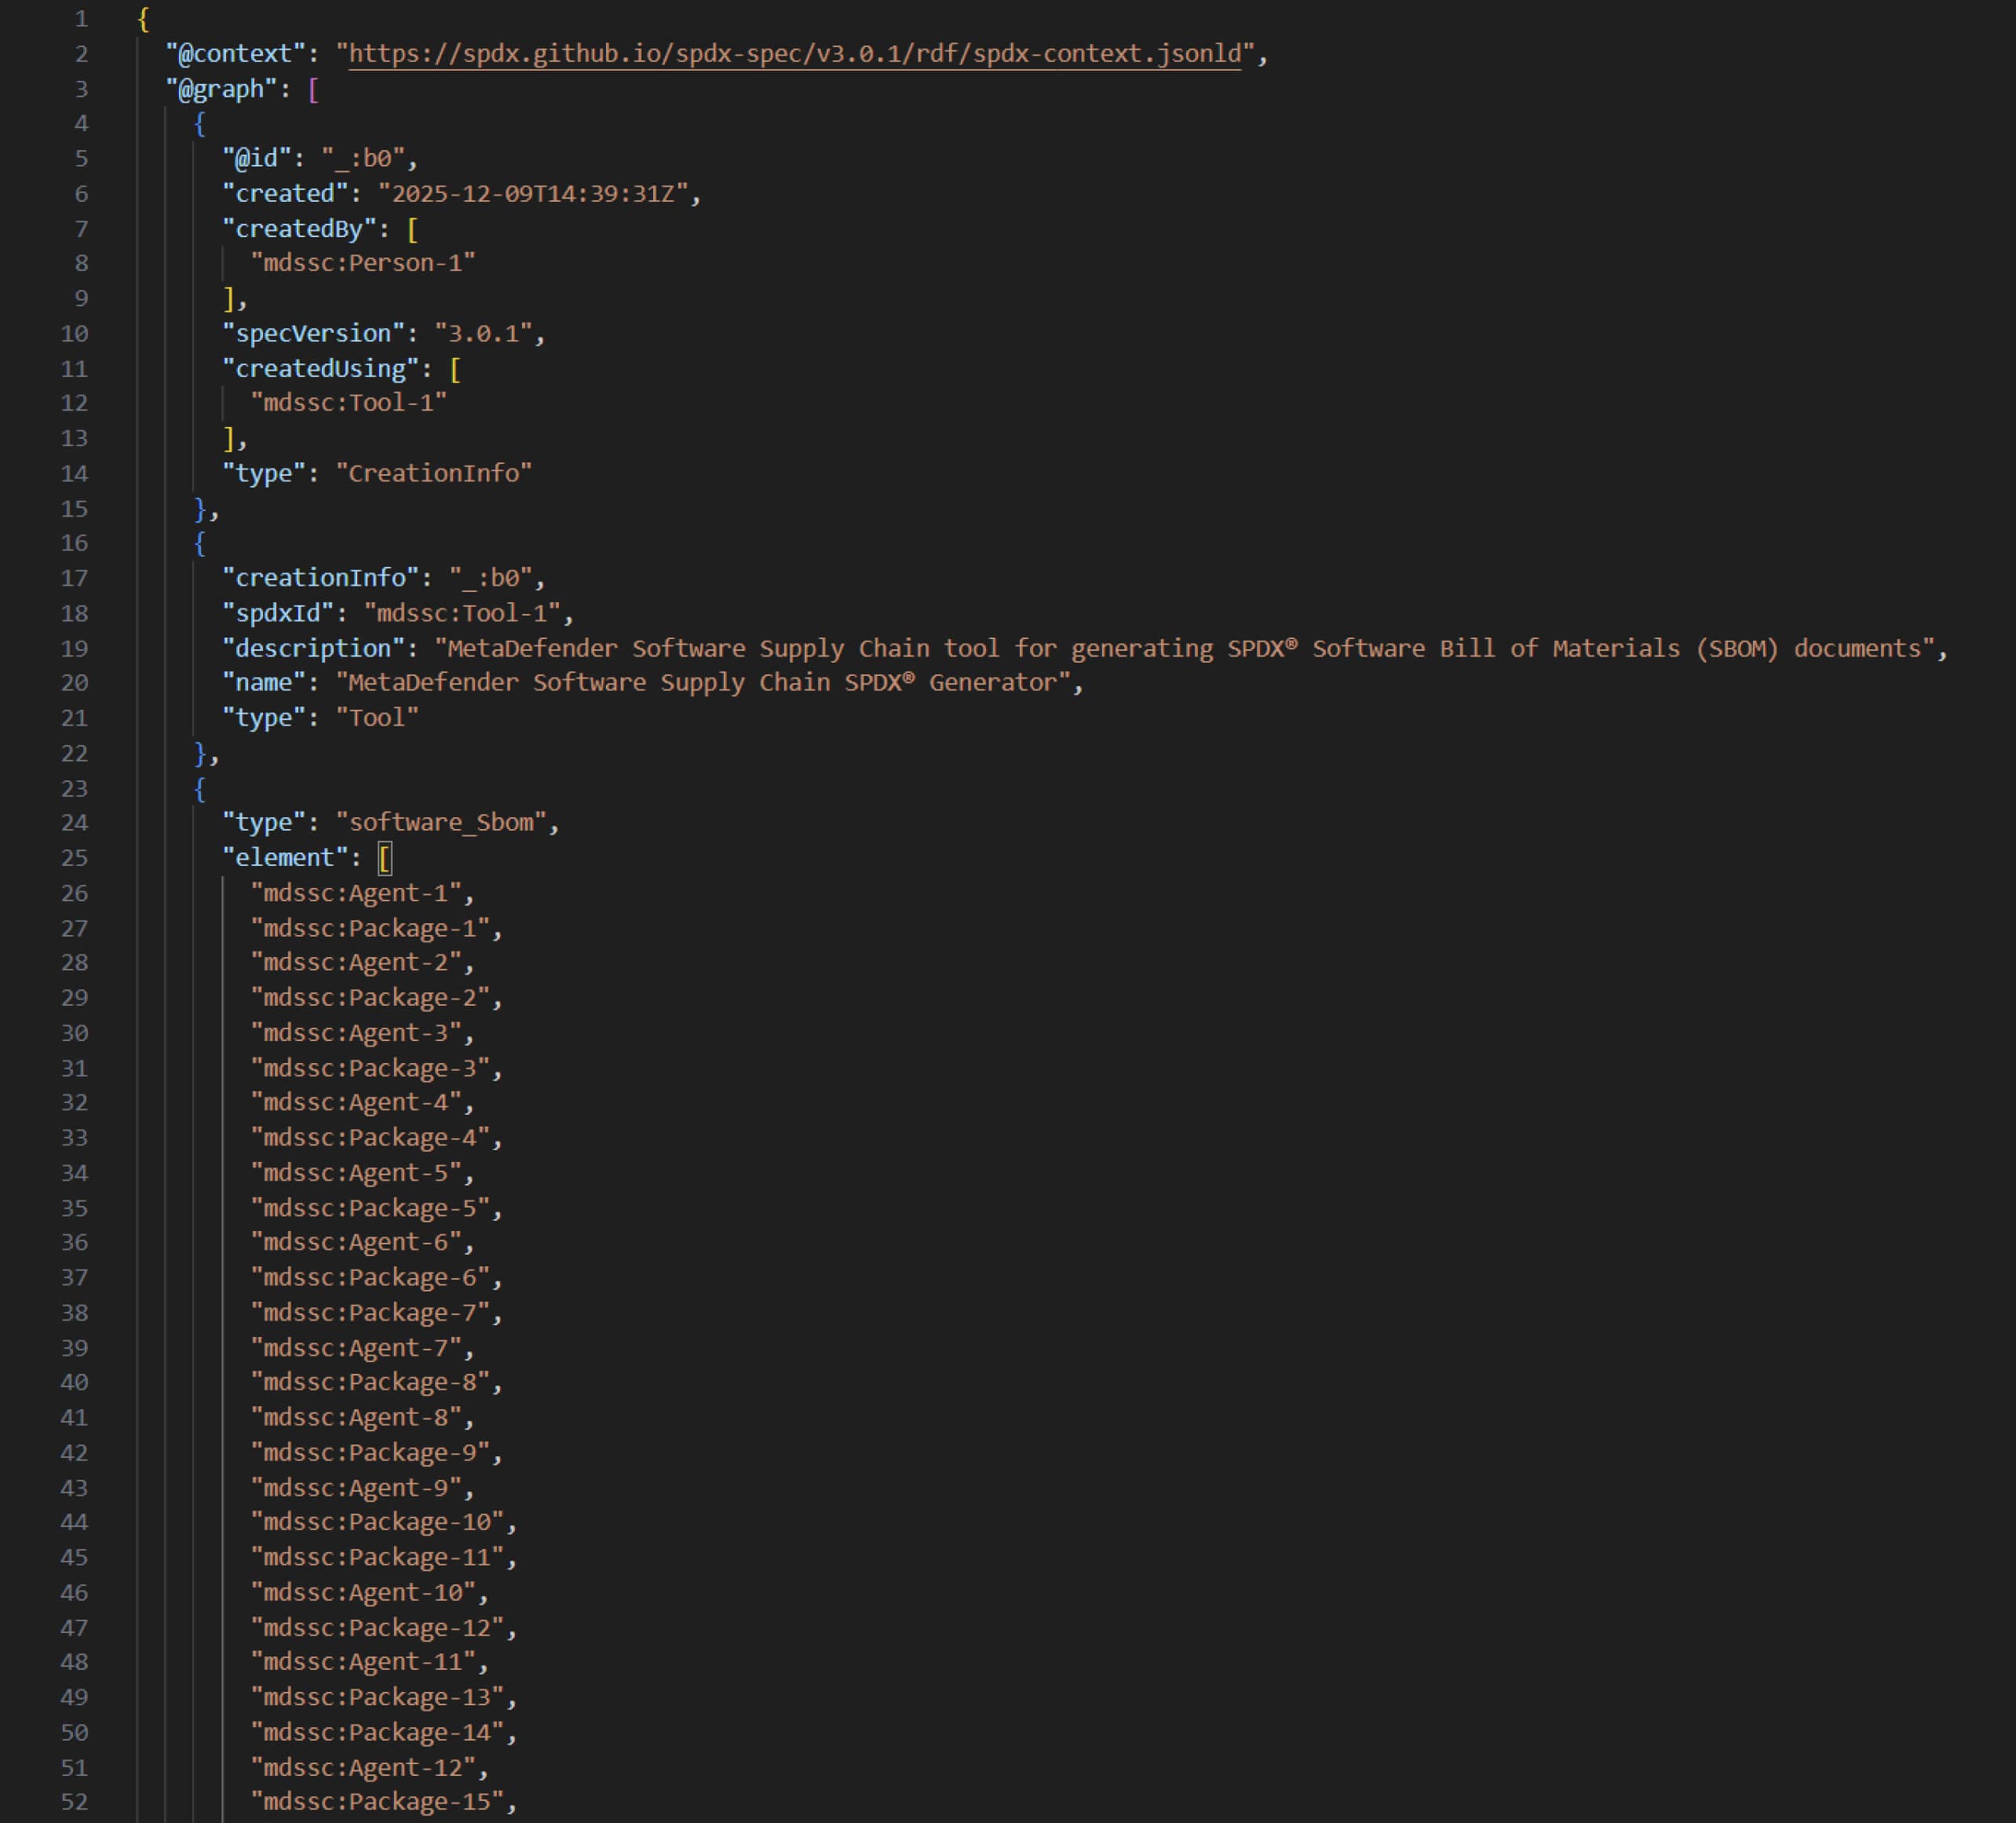
Exporte os resultados da verificação como ficheiros SPDX 3.0 para melhorar a conformidade e a interoperabilidade.
Integração mais abrangente no SDLC: Secure do seu código, numa fase mais precoce
Verificação do código-fonte do Azure DevOps
A adição da integração com o Azure DevOps amplia a cobertura do repositório, permitindo que as organizações protejam uma parte maior do seu ecossistema de desenvolvimento.
Ao aproveitarSupply Chain MetaDefender Software Supply Chain o nosso produto ao Azure DevOps Repos, as equipas podem:
- Verifique automaticamente o código-fonte ao longo do processo de desenvolvimento
- Detete vulnerabilidades, segredos e malware antes que o código chegue à fase de compilação
- Fortaleça as práticas de shift-left com o mínimo de sobrecarga
Principais benefícios
- Cobertura mais ampla em ambientes CI/CD multiplataforma
- Detecção precoce de riscos em equipas distribuídas
- Proteção simplificada de repositórios hospedados na nuvem
Remediação mais inteligente: resposta mais rápida e colaborativa
Integração de equipas como mecanismo de remediação
Com a versão 3.1.0, esses mecanismos de correção são ampliados com a adição do Microsoft Teams como um novo canal:
- Alertas em tempo real enviados diretamente para os canais do Teams
- Instruções claras de correção dentro dos fluxos de trabalho de colaboração existentes
- Coordenação mais rápida entre os grupos de AppSec, DevOps e engenharia
Principais benefícios
- Tempo de correção reduzido através da comunicação instantânea
- Fluxos de trabalho de correção consistentes em exclusão temporária, Jira, e-mail e agora Teams
- Melhoria na colaboração entre equipas multifuncionais
Isso complementa os nossos recursos de remediação atuais, incluindo a eliminação temporária de repositórios comprometidos, a criação automática de tickets Jira e notificações por e-mail para comunicação ampla com as partes interessadas.
Suporte SBOM modernizado: maior conformidade e transparência
SPDX 3.0 Exportar
As expectativas em relação à SBOM estão a evoluir, e as equipas precisam de formatos que ofereçam maior clareza e estejam alinhados com os novos requisitos de conformidade. Conforme mostra o nosso guia de formatos SBOM, é fundamental compreender as diferenças entre padrões como SPDX e CycloneDX. MetaDefender Software Supply Chain .1.0 introduz a exportação SPDX 3.0 diretamente da interface Relatórios:
- Gerar SBOMs usando o mais recente padrão SPDX 3.0
- Melhorar a visibilidade dos componentes e a consistência dos dados
- Simplifique a conformidade com estruturas que exigem cada vez mais o suporte a SBOM
Principais benefícios
- Formato SBOM preparado para o futuro
- Maior compatibilidade com ferramentas de terceiros
- Maior transparência para as partes interessadas internas e externas
Uma plataforma mais forte à frente
OPSWAT a melhorar MetaDefender Software Supply Chain mais automação, visibilidade e controlo. Para saber como essas atualizações podem ajudar nos seus fluxos de trabalho, entre em contacto com os nossos especialistas.
Detalhes da publicação
- Produto: MetaDefender Software Supply Chain
- Versão: 3.1.0
- Data de lançamento: 10 de dezembro de 2025
- Notas de lançamento: Notas de lançamento da versão 3.1.0
- Descarregar: Disponível no portalOPSWAT