Em 2025, os cibercriminosos não estão apenas a contornar as defesas tradicionais - estão a transformá-las em armas.
Uma nova vaga de ataques de phishing está a abusar de serviços de confiança, como o Google, para passar despercebida até às caixas de entrada mais sensíveis à segurança. Estas mensagens passam frequentemente nas verificações SPF, DKIM e DMARC. São provenientes de domínios legítimos. Têm aquela marca de verificação verde tranquilizadora no Google Workspace. E, no entanto, são maliciosas.
O problema? A autenticação de e-mail não inspecciona o comportamento.
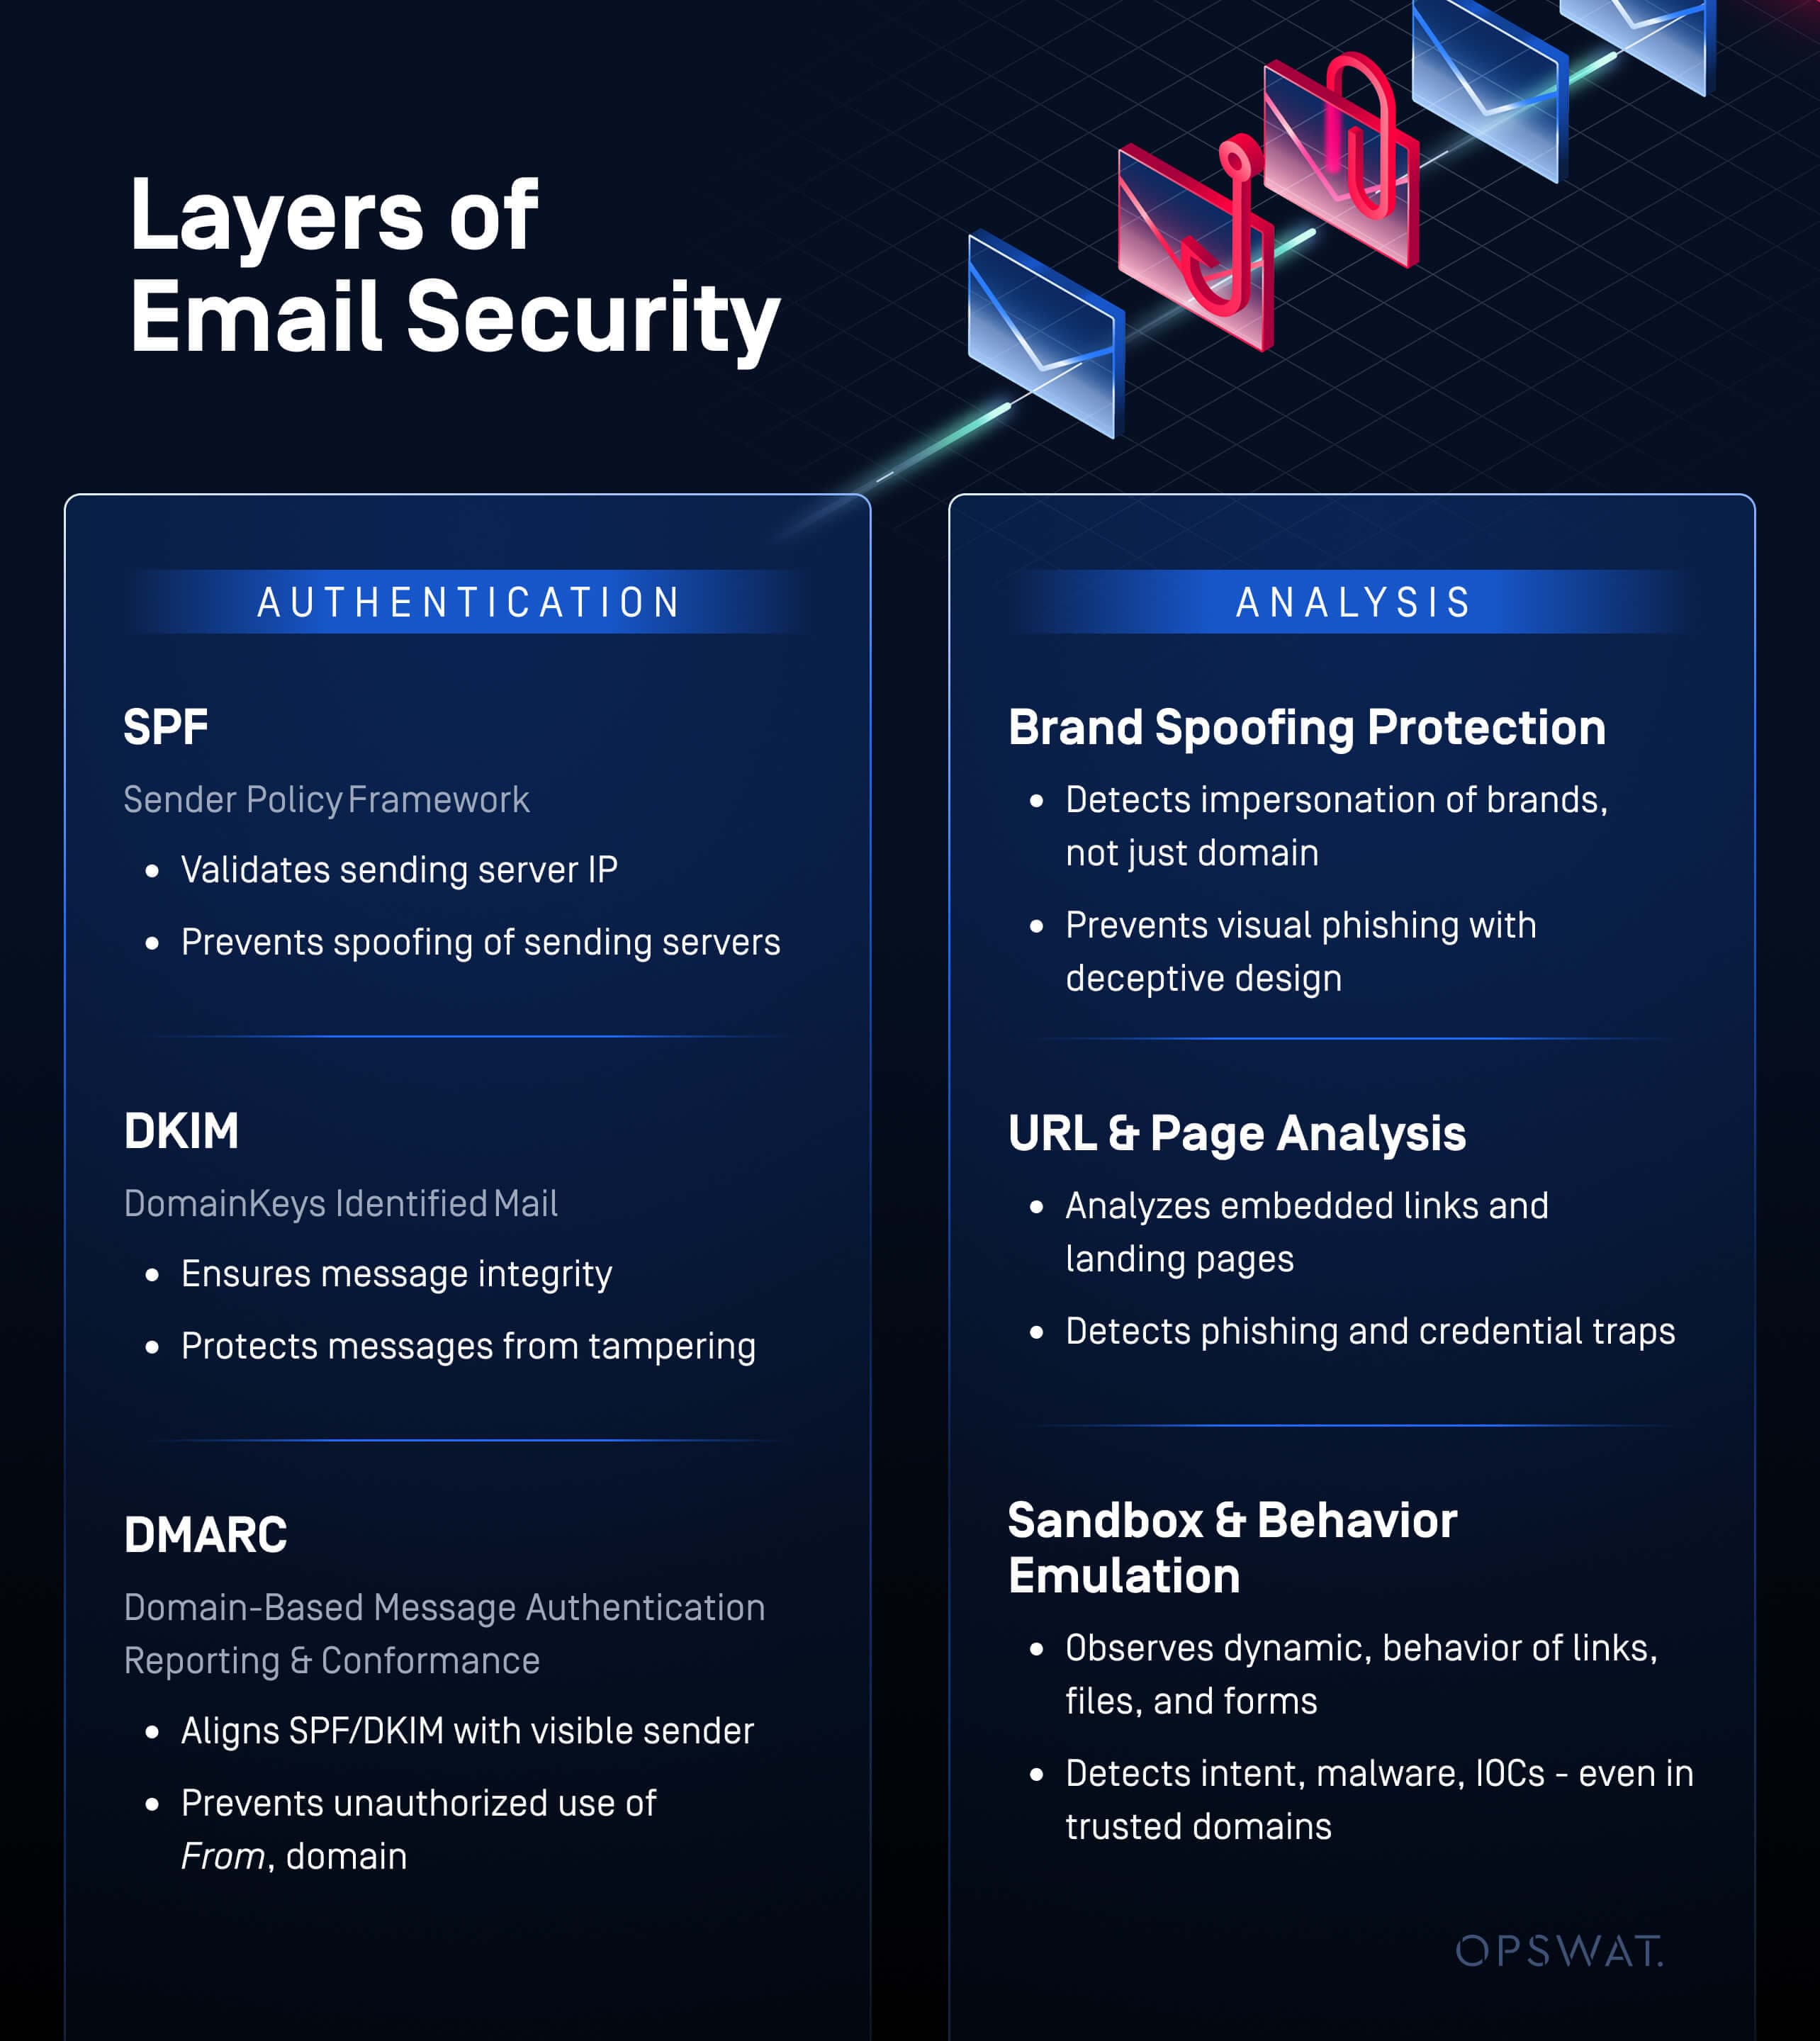
Camada de segurança | Categoria | Objetivo | O que protege |
|---|---|---|---|
SPF (Sender Policy Framework) | Autenticação | Valida o IP do servidor de envio | Evita a falsificação de servidores de envio |
DKIM (DomainKeys Identified Mail) | Autenticação | Garante a integridade da mensagem | Protege a mensagem contra adulteração |
DMARC (aplicação de políticas) | Autenticação | Alinha o SPF/DKIM com o remetente visível | Impede a utilização não autorizada do domínio De: |
Proteção contra falsificação de marca | Confiança zero/conteúdo | Detecta a falsificação de identidade de marcas, não apenas de domínios | Evita o phishing visual com um design enganador |
Análise de URLs e páginas | Confiança Zero/Comportamental | Analisa as ligações incorporadas e as páginas de destino | Detecta phishing e armadilhas de credenciais |
Sandbox emulação de comportamento (MetaDefender ) | Confiança Zero/Comportamental | Observa o comportamento dinâmico de ligações, ficheiros e formulários | Detecta intenções, malware, IOCs - mesmo em domínios de confiança |
Para acompanhar essa evolução, as equipas de segurança empresarial precisam de mais do que sinais baseados na confiança. Precisam de deteção baseada no comportamento. E é aí que entra OPSWAT MetaDefender .
Assinado, selado e comprometido: A falha de repetição do DKIM
Uma tática emergente é um ataque de repetição DKIM - em que um atacante reutiliza um cabeçalho de correio eletrónico legitimamente assinado, mas acrescenta conteúdo malicioso para além da parte assinada.
Eis como funciona:
- O DKIM utiliza uma assinatura para verificar se uma parte da mensagem não foi alterada.
- Mas se for utilizada a etiqueta l= (comprimento), apenas parte da mensagem é assinada.
- Um atacante pode inserir conteúdo malicioso após essa parte assinada - deixando a verificação DKIM totalmente intacta.
- O DMARC passa, porque depende do SPF ou do DKIM para validar a fonte.
O resultado? Uma mensagem perfeitamente autenticada que fornece conteúdo de phishing.
Abuso de phishing OAuth: Sequestro de confiança a partir do interior dos Alertas do Google
Outra tendência preocupante é a utilização abusiva da infraestrutura OAuth da Google.
Os atacantes são:
- Criação de aplicações OAuth falsas com nomes como "Atualização de segurança do Google" ou "Revisão de conta necessária"
- Envio de alertas de segurança assinados pela Google que notificam os utilizadores sobre estas aplicações
- Incorporação de links de phishing nesses alertas - apoiados pelos domínios legítimos de não resposta do Google
Todo o engodo de phishing aparece num formato com a marca Google, utilizando alertas encadeados e a reputação do domínio para desarmar os utilizadores. Não é falsificado - é alojado pelo Google.
A marca de verificação verde não é suficiente
Trata-se de uma falsa sensação de segurança. Uma mensagem que passa no SPF, DKIM e DMARC pode ainda assim passar:
- Contém páginas de recolha de credenciais
- Utilizar truques de IU para ocultar campos de início de sessão
- Explorar espaços em branco para atrasar cargas úteis maliciosas
- Alojar páginas de início de sessão falsas da Microsoft ou da Google em infra-estruturas legítimas (por exemplo, sites.google.com)
A autenticação de correio eletrónico apenas valida a origem de uma mensagem, não o que está a fazer.
MetaDefender : uma camada crítica de defesa para o comportamento do e-mail
MetaDefender OPSWAT adiciona visibilidade crítica. Em vez de depender de assinaturas ou validação do remetente, a sandbox emula o comportamento do e-mail:
- Inspeção dinâmica de ligações - Segue as ligações incorporadas num ambiente seguro para avaliar o comportamento da página em tempo real
- Análise da IU e do layout - Identifica ecrãs de início de sessão falsos, campos ocultos e armadilhas de credenciais
- Deteção de fluxo de phishing - Detecta redireccionamentos, submissões de formulários e pontos finais controlados por atacantes
Como não confia em e-mails por padrão, MetaDefender deteta o que as soluções baseadas em autenticação deixam passar. Mesmo e-mails assinados, autenticados e com «marcação verde» podem ser usados como arma. MetaDefender a verdadeira intenção.
O que as empresas devem fazer agora
O phishing está a evoluir. As suas defesas também têm de evoluir. Veja como se antecipar:
- Adotar o modelo Zero Trust Email Security – Não confie apenas nos cabeçalhos e nos metadados. Analise o conteúdo e o comportamento dos e-mails.
- Adicionar Sandboxing baseado no comportamento - Melhore a sua pilha de deteção com análise dinâmica de links, formulários e cargas úteis.
- Secure e e-mails do sistema – O OAuth e o uso indevido de domínios tornam até mesmo os e-mails de alerta um potencial vetor de ameaça.
Inspecionar o que a autenticação por si só não consegue ver
Descubra como OPSWAT MetaDefender deteta phishing avançado, mesmo de fontes «confiáveis», como os alertas do Google. Fale hoje mesmo com um especialista e descubra como pode colocar a nossa sandbox avançada na linha de frente da sua estratégia de segurança de e-mail.