O Salesforce pode ser o local onde os dados da sua empresa se encontram, mas não há garantia de que seja também o local onde os seus dados estão seguros.
Com gigantes do setor, como a Google, a Workday, a Allianz Life, a GAP, a Chanel, a Coca-Cola, a IKEA e outras empresas a confirmarem[1] violações relacionadas com a Salesforce em 2025, parece que basta uma chamada telefónica ou um ficheiro infetado para se penetrar no ambiente da plataforma.
Em muitos dos casos acima referidos, o envio de ficheiros, as ligações incorporadas e as integrações baseadas em OAuth constituíram pontos de entrada para as violações.
Os ataques à força de vendas mudaram.
Em vez de forçar a entrada, os agentes maliciosos estão a infiltrar-se em fluxos de trabalho confiáveis.
Isso revela lacunas críticas na forma como esses ambientes são protegidos e como devem ser defendidos no futuro.
A crise de segurança da Salesforce em 2025: pelos números
O interesse dos atacantes no Salesforce aumenta diretamente com a sua adoção.
De acordo com uma análise de inteligência de ameaças de 2025, o envio de ficheiros e o uso indevido do OAuth revelaram-se os principais vetores de ataque por trás das principais violações de segurança em serviços SaaS, expondo um ponto cego crítico nas estratégias de segurança na nuvem.
Explosão do volume de ataques
- Aumento de 20 vezes na taxa de deteção de ameaças do Salesforce no primeiro trimestre de 2025, em comparação com o quarto trimestre de 2024
- Quase mil milhões de registos foram roubados em ataques coordenados a serviços SaaS
- Mais de 39 grandes organizações foram comprometidas, incluindo Google, Coca-Cola, Adidas, Allianz, Air France, KLM e M&S.
Não foram incidentes isolados.
Eles afetaram marcas globais, indústrias regulamentadas e organizações com programas de segurança maduros.
Impacto confirmado da violação
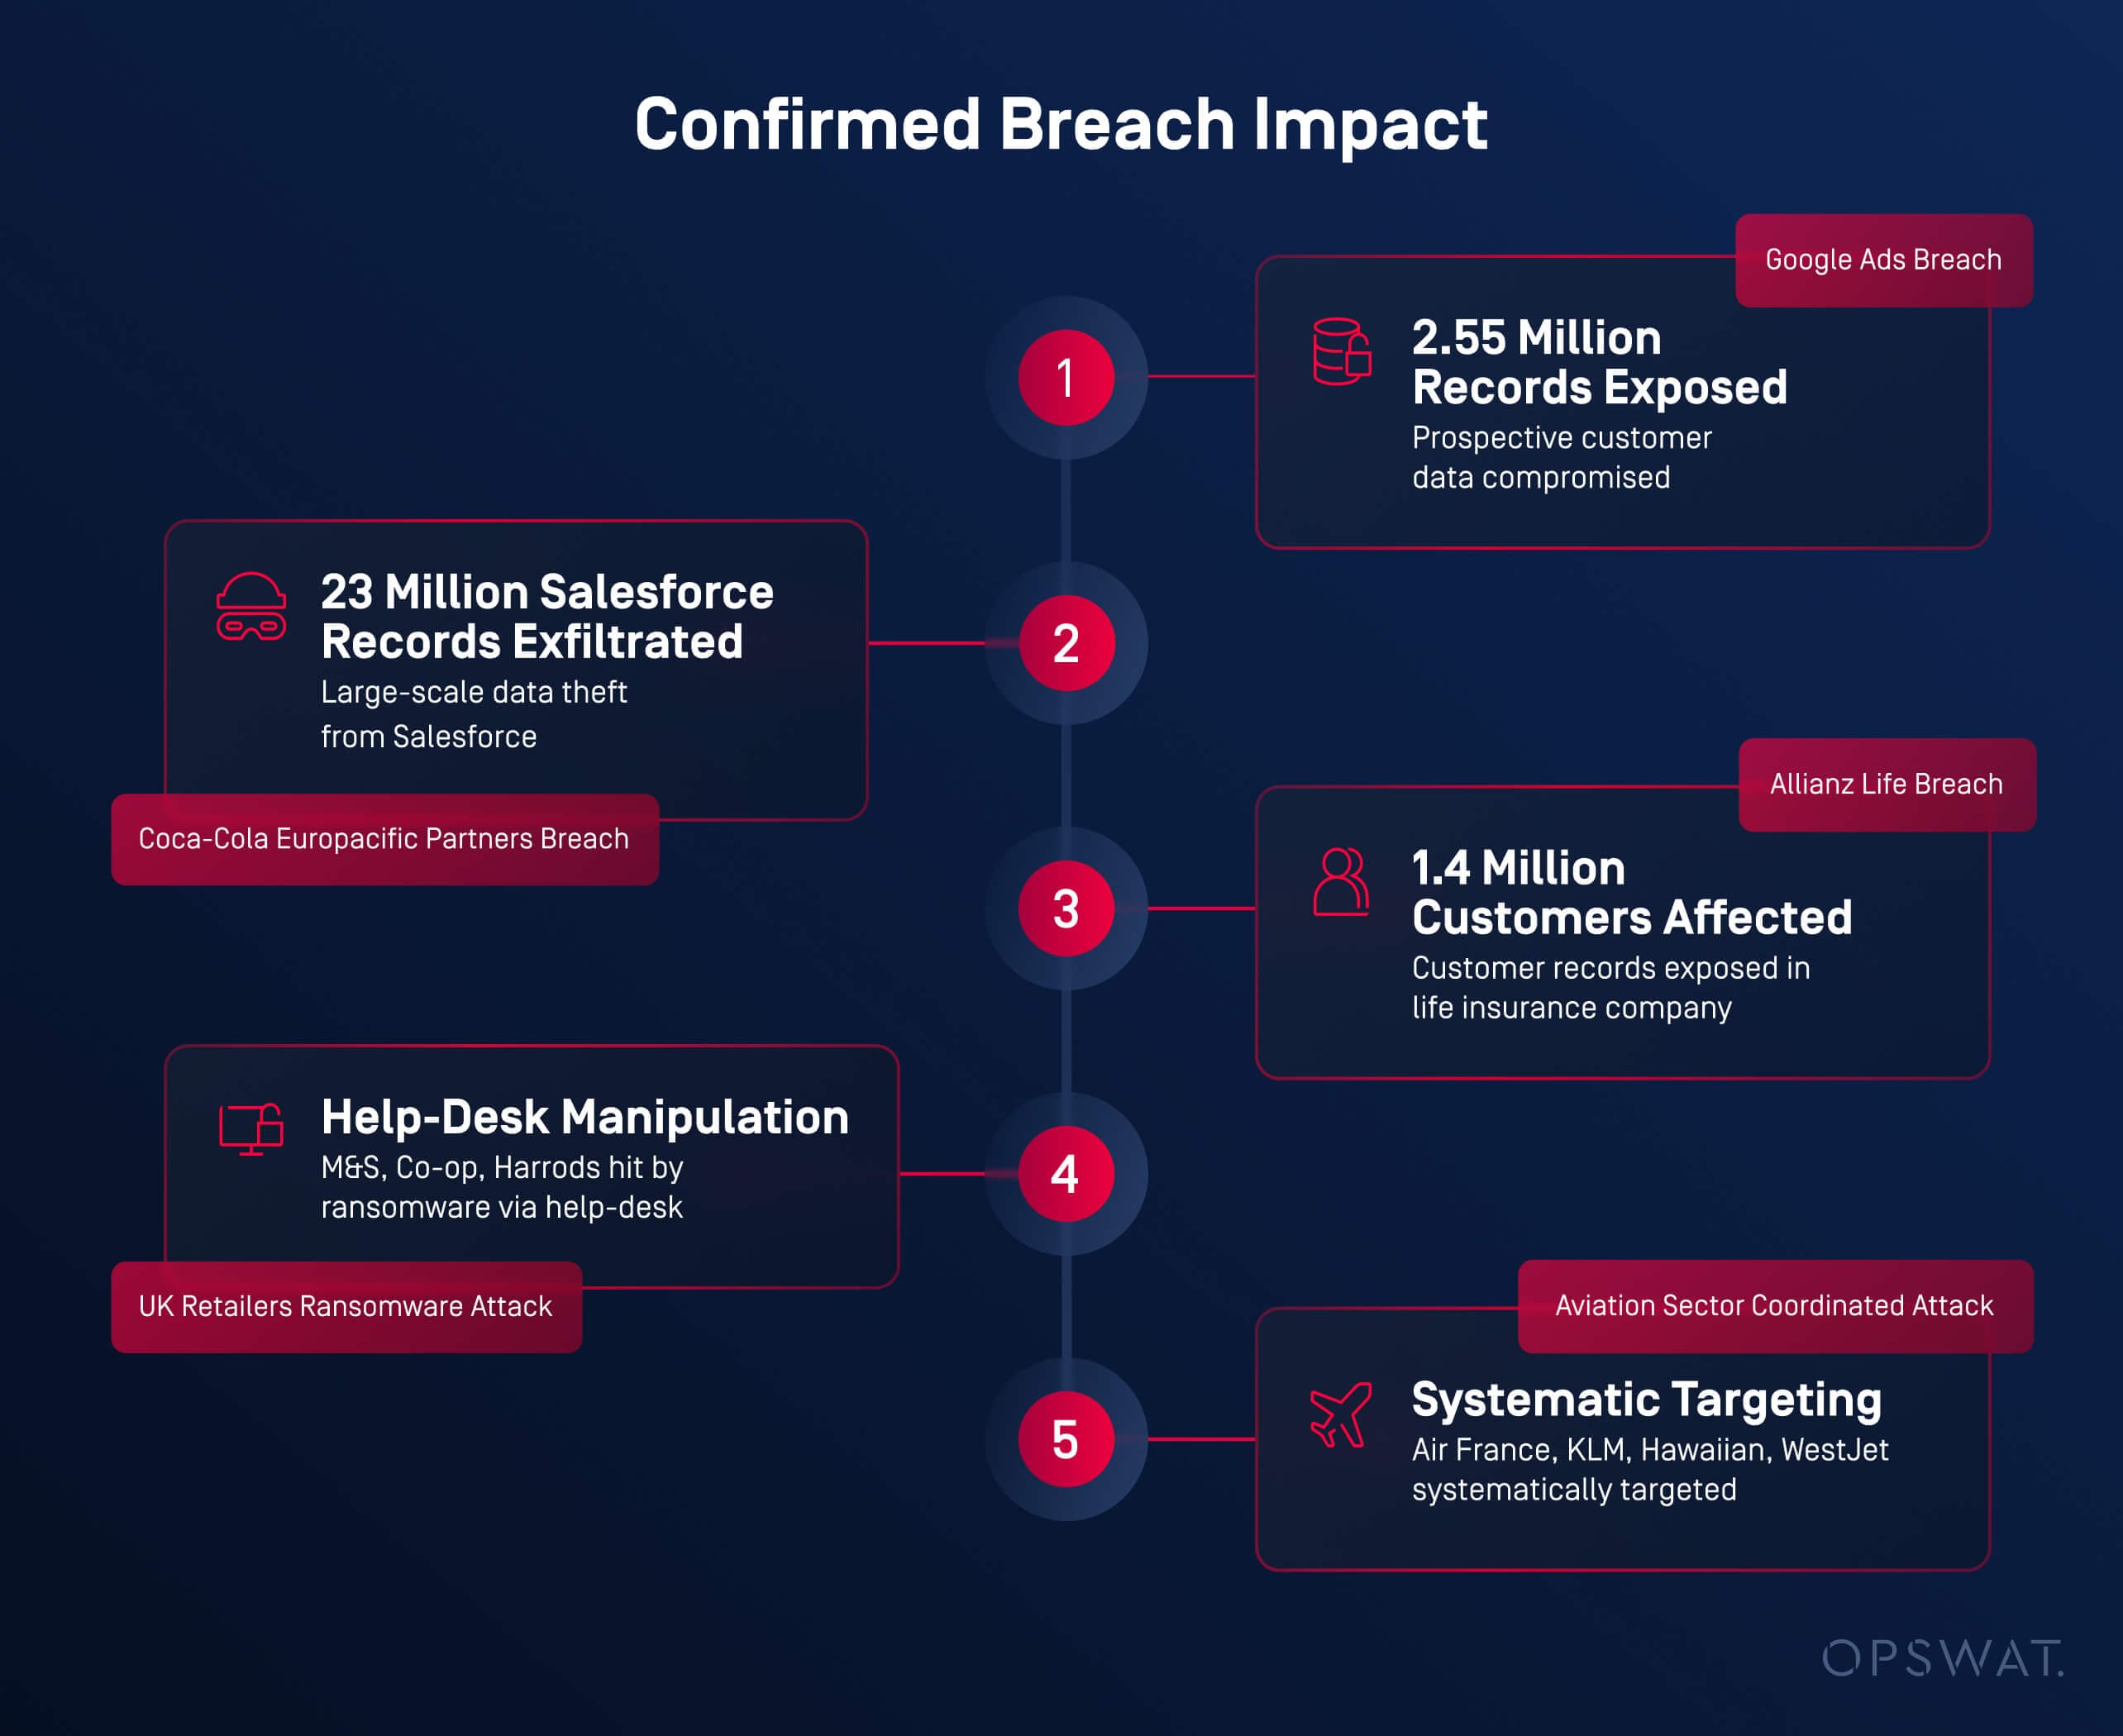
- Google Ads: 2 ,55 milhões de registos de potenciais clientes expostos
- Coca-Cola Europacific Partners: Mais de 23 milhões de registos do Salesforce foram roubados
- Allianz Life: 1,4 milhões de clientes afetados
- Retalhistas do Reino Unido ( M&S, Co-op, Harrods): Manipulação do serviço de assistência técnica levou à instalação de ransomware
- Setor da aviação ( Air France, KLM, Hawaiian, WestJet): Ataques sistemáticos e coordenados
Um traço comum surgiu em todos os incidentes: ficheiros e links maliciosos entraram através de fluxos de trabalho confiáveis do Salesforce, sem serem verificados ou inspecionados.
Arquivos como armas: como documentos comuns se tornaram vetores de ataque
Ao longo do início de 2025, vários analistas do setor da segurança identificaram um padrão.
Os atacantes estão a utilizar ficheiros aparentemente legítimos para contornar as defesas tradicionais e chegar aos utilizadores finais no interior de plataformas SaaS, como o Salesforce.
O roteiro mudou.
Em vez de explorarem vulnerabilidades de software, os atacantes concentraram-se em formatos de documentos fiáveis transmitidos através de fluxos de trabalho empresariais normais — uploads, registos partilhados e integrações.
Este método é mais eficaz, uma vez que as verificações de segurança são, muitas vezes, mínimas no caso do envio de ficheiros.
Tipos de ficheiros mais utilizados em ataques baseados em SaaS
O envio de ficheiros com fins maliciosos abusou da confiança dos utilizadores, ocultando conteúdos nocivos em ficheiros do dia a dia.[2-5]
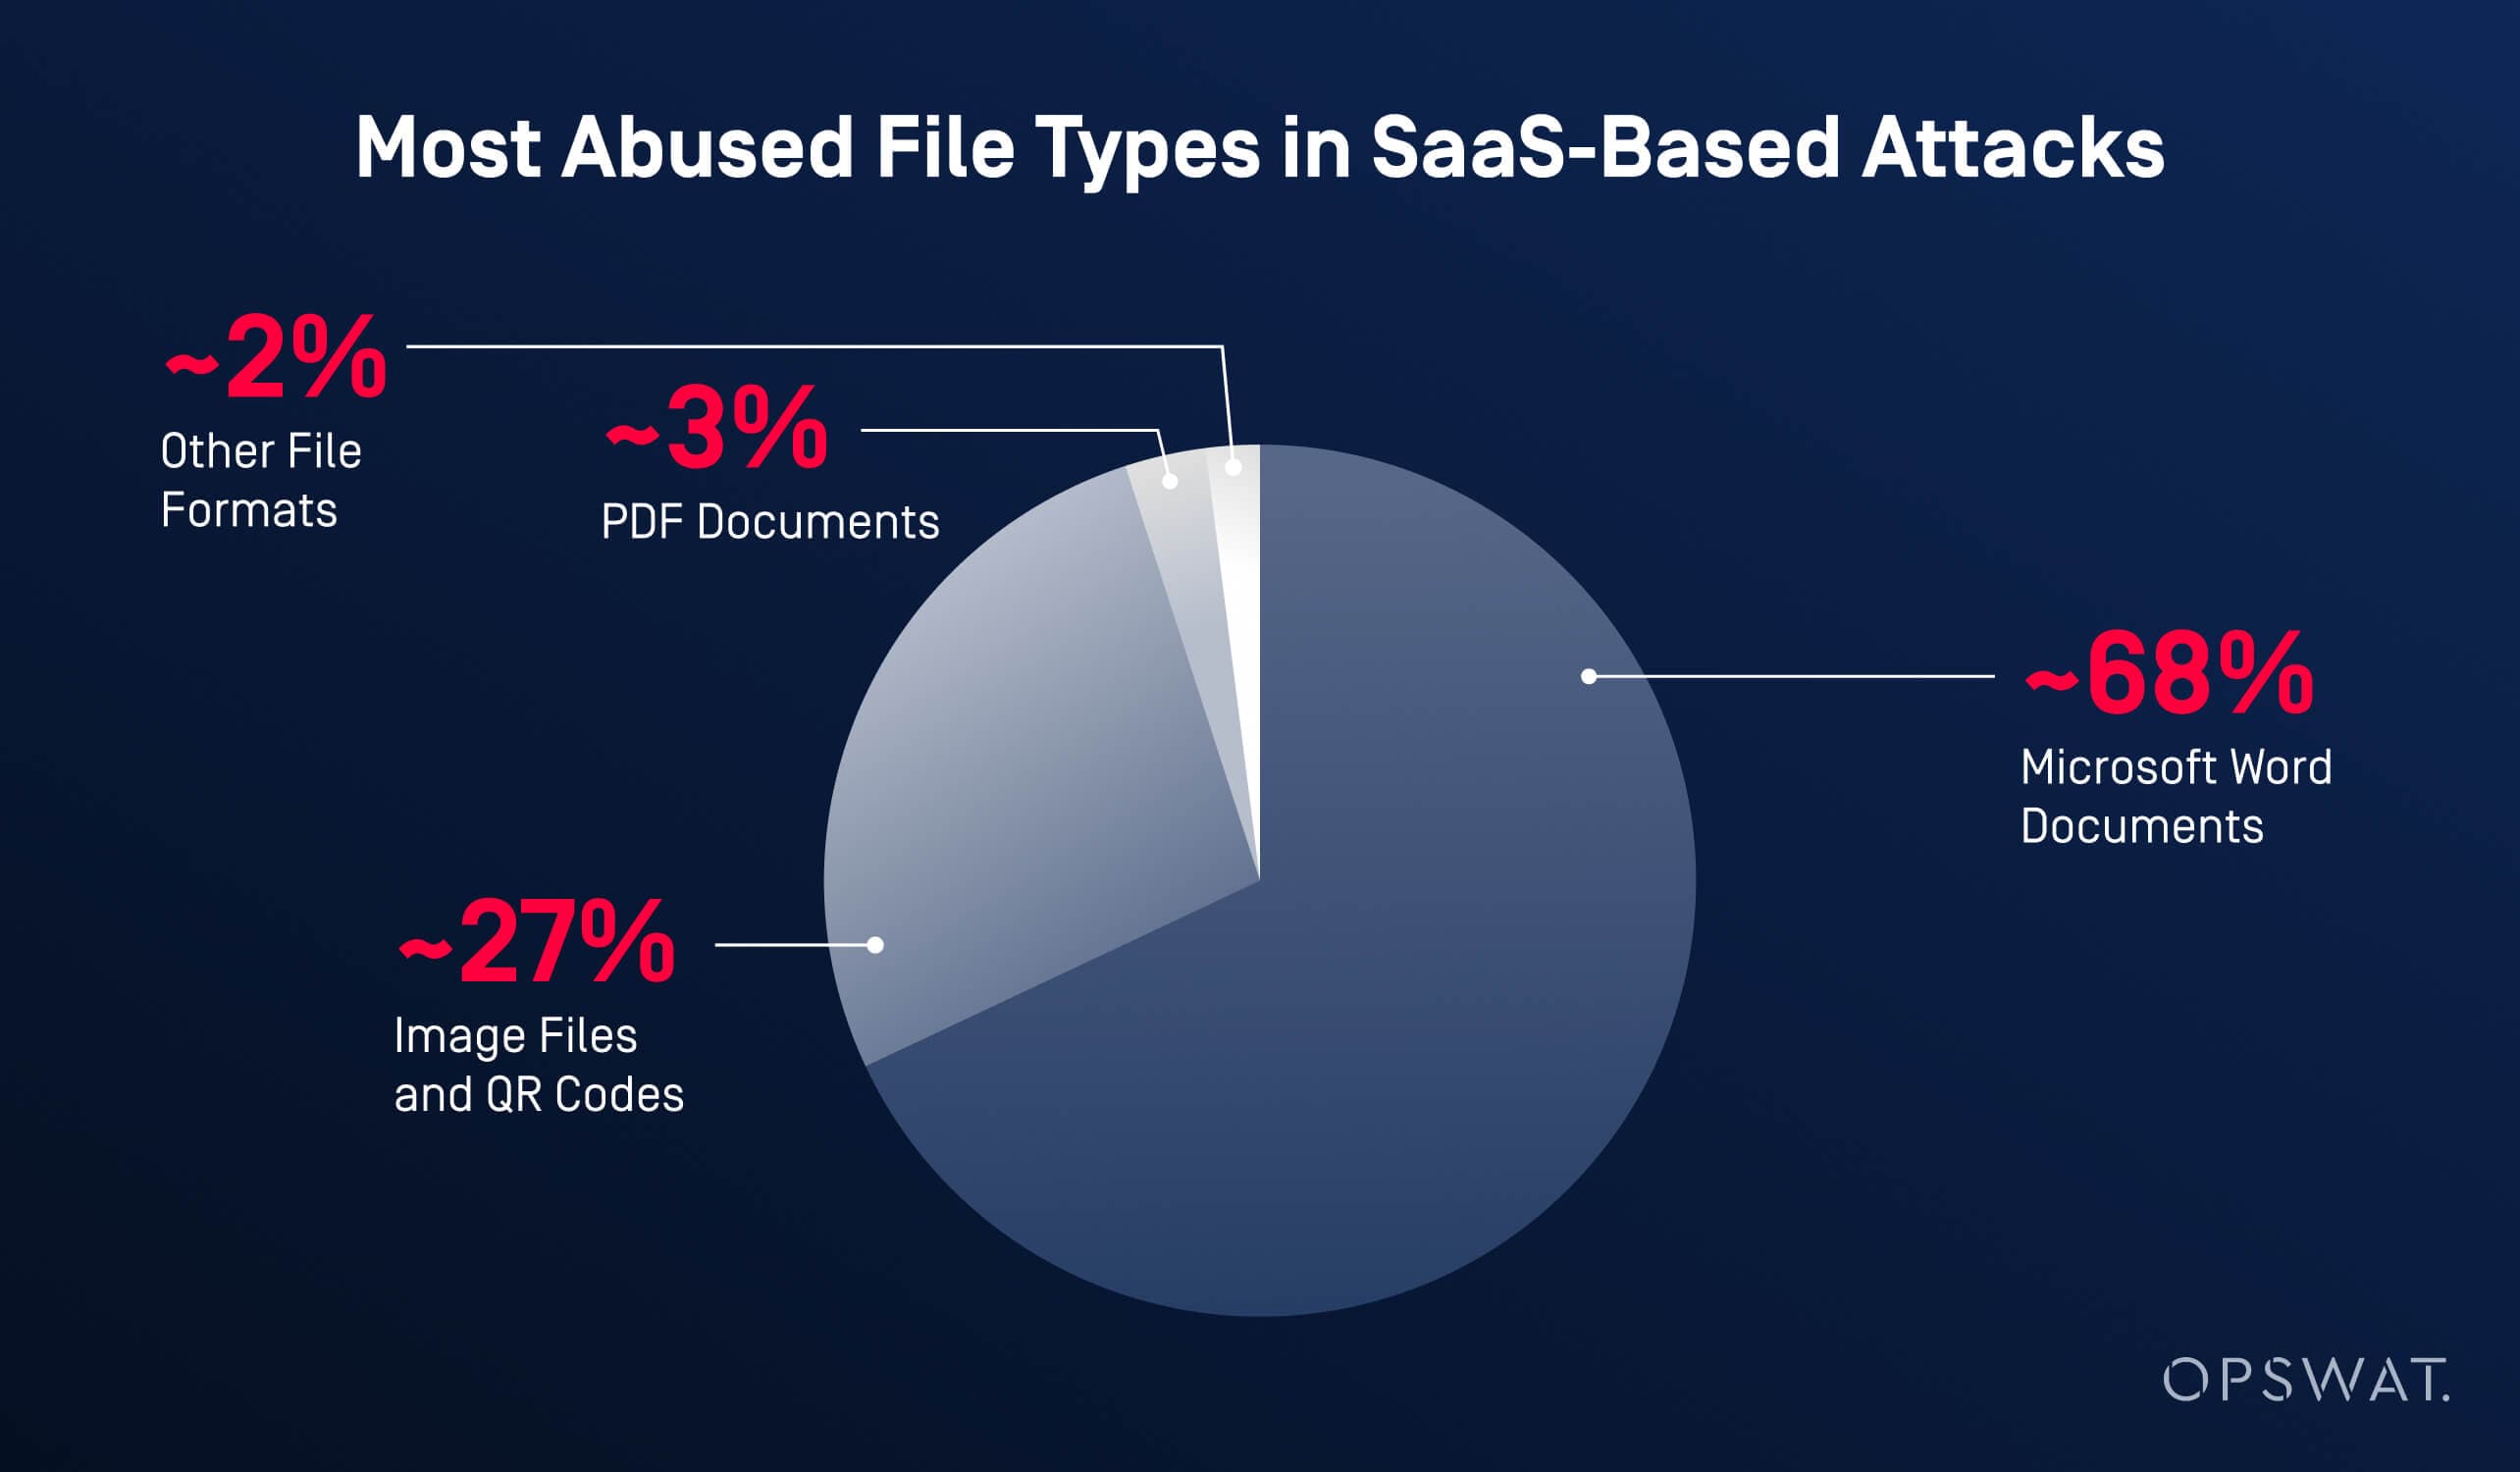
Documentos do Microsoft Word (~68%)
Os ficheiros do Word continuaram a ser o método mais comum de propagação de atividades maliciosas.
Os atacantes inseriram links de phishing ou URLs para o download de malware externo e associaram-nos a mensagens convincentes de engenharia social, tais como «por favor, verifique a fatura» ou «contrato atualizado em anexo».
Depois de carregados diretamente no Salesforce, estes ficheiros contornaram completamente os controlos de segurança do e-mail.
Arquivos de imagem e códigos QR (~27%)
Conforme destacado nos relatórios sobre ameaças da Microsoft e de outras entidades do setor, o phishing baseado em códigos QR («quishing») ganhou força em 2025.
Códigos QR maliciosos incorporados em ficheiros de imagem redirecionavam os utilizadores, principalmente em dispositivos mobile , para páginas destinadas a recolher credenciais, tirando partido da visibilidade e inspeção reduzidas da navegação mobile .
Documentos PDF (~3%)
Os PDFs são normalmente disfarçados como faturas, formulários de conformidade ou documentos legais.
Algumas continham código JavaScript incorporado, enquanto outras redirecionavam os utilizadores para sites externos de phishing ou que alojavam malware.
Outros formatos de ficheiro (~2%)
Os atacantes também utilizaram:
- Ficheiros HTML para páginas de phishing no navegador
- Arquivos ZIP para ocultar cargas úteis secundárias
- Ficheiros do Excel que utilizam técnicas baseadas em fórmulas para executar lógica maliciosa
Por que isto funciona
Estes ficheiros não suscitaram suspeitas porque pareciam legítimos, passaram porfluxos de trabalho legítimos do Salesforce e gozavam da confiança dos utilizadores.
À medida que as organizações reforçaram os perímetros das redes e os gateways de e-mail, os invasores simplesmente mudaram para o caminho de menor resistência: ficheiros confiáveis dentro de plataformas confiáveis.
A crise da evolução do malware
À medida que a troca de dados baseada em ficheiros aumenta, o malware tornou-se mais sofisticado e difícil de detetar, muitas vezes contornando as ferramentas de segurança tradicionais baseadas em assinaturas.
De acordo com um estudo dOPSWAT , a complexidade do malware aumentou 127% em seis meses, impulsionada por malware polimórfico que se altera a cada entrega, ataques sem ficheiros que se executam diretamente na memória, cargas úteis com atraso temporal, técnicas de evasão de sandbox e conteúdo malicioso encriptado oculto no interior de estruturas de ficheiros legítimas.
Por que as defesas tradicionais falharam
- Os motores antivírus individuais detetam apenas 50 a 70 % das ameaças, o que significa que 30 a 50 % passam despercebidas regularmente.
Essa lacuna na detecção explica porquê:
- 67,72% dos documentos maliciosos do Word contornaram as defesas
- 26,78% dos ataques com códigos QR contornaram os controlos de e-mail e terminais
- O Salesforce tornou-se um mecanismo de entrega ideal depois que os atacantes passaram a evitar completamente o e-mail.
Os links ocultos dentro dos ficheiros: táticas avançadas de evasão de URL
Em alguns ataques modernos, o ponto de injeção vai além do próprio ficheiro.
Nestes casos, o verdadeiro perigo está frequentemente oculto nas URLs incorporadas em documentos e imagens.
Os investigadores de segurança referem constantemente que os atacantes se concentram menos na distribuição de malware e mais no redirecionamento dos utilizadores para destinos maliciosos, utilizando links que, à primeira vista, parecem legítimos.
Quando o utilizador clica, as verificações de segurança tradicionais já foram contornadas.
Técnicas comuns de ataque baseadas em URL observadas na prática
Falsificação de marcas e domínios semelhantes
Os invasores costumam registar domínios que se assemelham a marcas confiáveis, substituindo caracteres, adicionando letras extras ou abusando de subdomínios.
Entre os exemplos contam-se versões com erros ortográficos de serviços bem conhecidos ou URLs que incluem nomes de marcas de confiança para induzir os utilizadores a pensar que são seguros.
Domínios recém-registrados (NRDs)
Uma grande parte das campanhas de phishing recorre a domínios criados apenas algumas semanas, ou mesmo dias, antes de um ataque. Estes domínios não têm reputação estabelecida, são utilizados por um curto período de tempo durante as campanhas e são frequentemente abandonados antes de poderem ser sinalizados pelas listas de bloqueio.
Abuso de serviços de encurtamento de URL
Os links encurtados provenientes de serviços amplamente utilizados ocultam o destino final, impedindo que os utilizadores e as ferramentas básicas de segurança identifiquem para onde o link conduz. Esta técnica continua a ser popular porque contorna a filtragem simples baseada na reputação e em palavras-chave.
Uso indevido de plataformas legítimas e redirecionamentos
Os atacantes escondem-se cada vez mais atrás de infraestruturas de confiança, tais como redirecionamentos de motores de busca, serviços na nuvem ou plataformas de distribuição de conteúdos. Estas URLs parecem inofensivas, passam nas verificações iniciais de confiança e só mais tarde redirecionam os utilizadores para páginas de phishing ou que alojam malware.
Domínios de nível superior (TLDs) desconhecidos ou de baixo custo
Certos TLDs são abusados de forma desproporcional em campanhas de phishing devido aos custos de registo mais baixos e à fiscalização mais flexível. Embora nenhum TLD seja inerentemente malicioso, os atacantes preferem domínios que podem ser criados rapidamente e descartados sem consequências.
Por que é que ainda funciona?
A avaliação estática da reputação (verificar se um domínio já foi detetado anteriormente ou se consta de listas de bloqueio conhecidas) torna-se inútil quando os atacantes alternam rapidamente entre domínios, abusam de serviços de confiança ou adiam o comportamento malicioso para depois da entrega.
As ameaças modernas relacionadas a URLs exigem mais do que verificações superficiais.
Uma defesa eficaz depende da análise contextual, dos sinais comportamentais e da inspeção contínua.
É necessária uma inspeção aprofundada, especialmente no seio de plataformas SaaS de confiança, onde os utilizadores tendem a clicar sem hesitar.
Compreender toda a superfície de ataque do Salesforce
A Salesforce oferece várias formas de carregar, partilhar e trocar ficheiros — e os atacantes tiraram partido de quase todas elas.
Em vez de se concentrarem numa única funcionalidade, abusaram de todo o ecossistema de ingestão de ficheiros, introduzindo conteúdo malicioso nos fluxos de trabalho empresariais do dia-a-dia.
Pontos de entrada principais baseados em ficheiros no Salesforce
Canais de atendimento ao cliente
Os caminhos de envio externos eram frequentemente alvo de ataques porque são projetados para aceitar ficheiros de utilizadores não confiáveis. Isso inclui formulários Email-to-Case e Web-to-Case, Cloud Service Cloud e uploads através de portais de clientes.
Ferramentas de colaboração interna
Os invasores aproveitaram recursos de colaboração, como publicações no Chatter, ficheiros partilhados e integrações com plataformas de mensagens como Slack e WhatsApp, bem como conteúdo partilhado nas Cloud do Experience Cloud .
APIs, integrações e automação
Os fluxos de dados automatizados introduziram riscos adicionais. As importações de ficheiros através do Data Loader, aplicações conectadas e ferramentas de automação de fluxo de trabalho de terceiros permitem que conteúdos maliciosos entrem nos ambientes do Salesforce sem interação direta do utilizador.
Por que razão os controlos de segurança tradicionais não são suficientes para o Salesforce
Apesar dos avultados investimentos em cibersegurança, muitas organizações continuam vulneráveis.
Estudos do setor, incluindo o DBIR da Verizon, revelam que quase 68 % dos incidentes de segurança envolvem erro humano, enquanto a maioria das ferramentas de segurança tradicionais nunca foi concebida para proteger plataformas SaaS como o Salesforce.
A questão central é a visibilidade e o timing.
Os controlos tradicionais concentram-se no e-mail ou nos terminais, deixando os uploads de ficheiros e o conteúdo armazenado no Salesforce praticamente sem inspeção.
- Os gateways de segurança de e-mail param na entrega da caixa de entrada e não verificam os ficheiros carregados diretamente no Salesforce.
- Endpoint protege dispositivos em vez de plataformas na nuvem e, normalmente, verifica os ficheiros apenas após o download.
- Os CASBs (Cloud Security Broker) oferecem uma inspeção profunda limitada dos ficheiros e frequentemente não detectam ameaças incorporadas ou encriptadas.
- A detecção baseada em assinatura é ineficaz contra ataques zero-day e malware polimórfico, tornando-a pouco confiável para documentos modernos armados.
À medida que os invasores utilizam cada vez mais plataformas SaaS confiáveis para distribuir malware e links maliciosos, essas lacunas deixam os ambientes Salesforce vulneráveis sem segurança dedicada para upload de ficheiros.
Como o « MetaDefender » para o Salesforce protege os envios de ficheiros
MetaDefender O for Salesforce colmata esta lacuna de segurança, verificando ficheiros e links no momento em que estes entram no Salesforce.
Recorrendo a tecnologias avançadas de segurança de ficheiros nativas da nuvem, o sistema aplica uma inspeção aprofundada diretamente no ponto de entrada, antes de o conteúdo ser armazenado, partilhado ou processado pelos fluxos de trabalho do Salesforce.
Ao combinar a análise de malware em várias camadas, a análise de conteúdo e a inspeção de links, o MetaDefender deteta atempadamente malware, links de phishing e ameaças ocultas.
Conclusão: A segurança do Salesforce começa pelos ficheiros
Os dados de segurança de 2025[6] deixam uma coisa clara: os ficheiros tornaram-se o principal vetor de ataque dirigido a plataformas SaaS, como o Salesforce. Os atacantes recorrem cada vez mais ao envio de ficheiros e ao conteúdo partilhado para contornar as defesas tradicionais, enquanto o uso indevido do OAuth permite que as ameaças contornem totalmente os controlos de autenticação multifator (MFA).
Ao mesmo tempo, poucas ferramentas de segurança tradicionais foram concebidas para proteger os fluxos de trabalho do Salesforce ou para inspecionar ficheiros no momento do carregamento.
Para reduzir eficazmente o risco, a prevenção deve ocorrer antes de os ficheiros ou links maliciosos chegarem aos utilizadores ou aos processos empresariais.
MetaDefender O for Salesforce permite exatamente isso.
A verdadeira questão já não é se os atacantes têm como alvo o seu ambiente do Salesforce; é se os conseguirá impedir antes que consigam o seu objetivo.
Perguntas frequentes: Segurança do upload de ficheiros do Salesforce
Por que o envio de ficheiros representa um risco de segurança no Salesforce?
Os invasores utilizam cada vez mais uploads de ficheiros e links incorporados para contornar as defesas de e-mail e perímetro. Em 2025, pesquisas de segurança mostraram que os fluxos de trabalho confiáveis do Salesforce se tornaram o principal ponto de entrada para malware e phishing.
A segurança nativa do Salesforce consegue bloquear ficheiros maliciosos?
A Salesforce protege a plataforma em si, mas não inspeciona profundamente os ficheiros carregados ou URLs incorporados. Sem controlos adicionais, as ameaças podem entrar através de anexos, APIs e integrações.
Quais são os ficheiros mais frequentemente utilizados em ataques ao Salesforce?
Os invasores costumam abusar de documentos do Word, ficheiros de imagem com códigos QR e PDFs porque parecem legítimos e contornam facilmente os controlos de segurança tradicionais.
Como oMetaDefender Salesforce preenche essa lacuna?
MetaDefender Salesforce inspeciona ficheiros e links no momento em que eles entram no Salesforce, bloqueando malware e phishing antes que o conteúdo seja armazenado, partilhado ou usado em fluxos de trabalho.
[1] Fonte
[3] Fonte
[4] Fonte
[5] Fonte
[6] Fonte