Conforme relatado pelo thehackernews.com, um ator de ameaças patrocinado pelo Estado foi atribuído a uma campanha de spear-phishing dirigida a jornalistas nos Estados Unidos. Os intrusos, chamados APT37, instalaram uma nova estirpe de malware chamada GOLDBACKDOOR. Esta instalou uma backdoor num processo de infeção em várias etapas para evitar a deteção.
Esses atacantes experientes também sabiam que a melhor maneira de evitar a deteção por mecanismos AV era evitar o envio de anexos maliciosos em primeiro lugar. Em vez disso, enviaram uma mensagem de e-mail contendo um link para descarregar um arquivo ZIP de um servidor remoto concebido para se fazer passar por um portal de notícias sobre a Coreia do Norte. O ficheiro contém um script do Windows que serve como ponto de partida para executar um script do PowerShell que abre um documento malicioso e simultaneamente instala a backdoor GOLDBACKDOOR. Isto permitiu aos atacantes obter comandos de um servidor remoto, carregar e descarregar ficheiros, gravar ficheiros e desinstalar remotamente a backdoor das máquinas comprometidas.
De acordo com o Relatório de Incidentes de Violação de Dados da Verizon de 2021, a taxa média de cliques em simulações de phishing é de 3% e, para algumas organizações, chega a ser de 20-40%! Quando você considera que a maioria das organizações experimenta volumes extremamente altos de e-mails maliciosos, são necessárias apenas algumas dezenas de e-mails para que esses ataques sejam bem-sucedidos. Não é de surpreender que 85% das violações envolvam um elemento humano, uma vez que o correio eletrónico proporciona aos atacantes um caminho direto para os funcionários. Muitas estruturas de segurança comuns e iniciativas de conformidade exigem formação de sensibilização dos utilizadores, mas é evidente que isso é insuficiente.
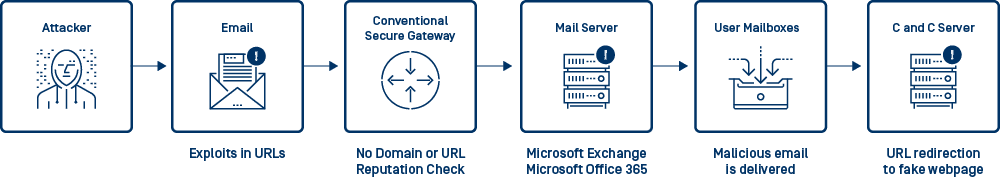
A típica cadeia de ataque de correio eletrónico malicioso
Poderá isto acontecer-lhe?
A razão pela qual os ataques de correio eletrónico malicioso são tão eficazes deve-se à engenharia social. Em particular, o phishing representa 81% da engenharia social e é uma das principais acções que resultam efetivamente numa violação (de acordo com a Verizon). Os ataques de phishing procuram fazer-se passar por uma pessoa ou marca de confiança para fornecer conteúdo malicioso ou roubar credenciais, mas quando este conteúdo está alojado num sítio Web não pode ser detectado por motores AV baseados em correio eletrónico.
Como demonstrou o caso do malware GOLDBACKDOOR em várias fases, as mensagens falsas podem ser enviadas a partir do endereço de correio eletrónico pessoal de um antigo funcionário dos serviços secretos sul-coreanos, utilizando páginas de portais de notícias semelhantes, concebidas para instalar uma porta dos fundos e roubar informações sensíveis.
Alguns atacantes avançados também se aperceberam de que algumas soluções de segurança de correio eletrónico estão a analisar URLs para além dos anexos, pelo que os ataques mais avançados evoluíram para evitar a deteção com encurtadores de URL, redireccionamentos ou URLs únicos.
O valor da análise da reputação de URLs no momento do clique
A realidade é que o antivírus é apenas o primeiro pilar da segurança do e-mail; as organizações também precisam de proteção contra e-mails maliciosos que não incluem anexos. MetaDefender Email Security repele ataques de phishing em várias dimensões. Em primeiro lugar, os e-mails com URLs de phishing conhecidas são bloqueados antes de chegarem à caixa de entrada do utilizador. Em seguida, os e-mails com URLs suspeitas podem ser neutralizados através da sua conversão para texto simples. Por fim, a reputação das URLs é verificada sempre que estas são clicadas, protegendo os utilizadores mesmo após a entrega do e-mail.
Esta análise de reputação inclui o endereço IP do remetente, os cabeçalhos do e-mail (ou seja, endereço FROM, domínio FROM, endereço REPLY-TO) e o corpo do e-mail, incluindo quaisquer hiperligações ocultas. OPSWAT MetaDefender Cloud reúne dados de várias fontes online em tempo real especializadas em endereços IP, domínio e reputação de URL para fornecer um serviço de pesquisa que retorna resultados agregados aos nossos utilizadores. Esta funcionalidade é utilizada pelo MetaDefender Email Security que permite identificar ameaças como botnets ou sites de phishing que não seriam encontrados através da verificação de ficheiros ao aceder ao conteúdo.
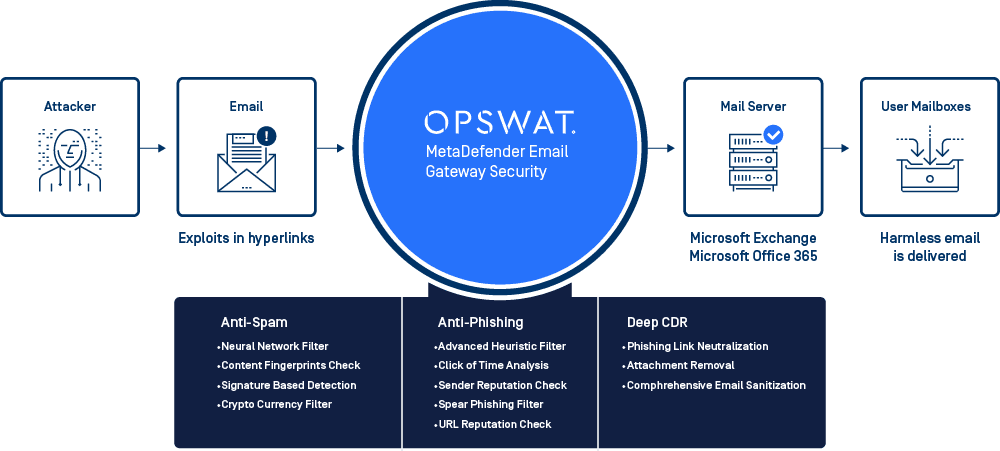
MetaDefender Email Security: Uma solução de defesa em profundidade
OPSWAT Email Security A solução reduz o erro humano ao detetar potenciais ataques de phishing em várias fases e protege os utilizadores contra ataques de engenharia social, permitindo assim que o departamento de TI dependa menos da sensibilização dos utilizadores.
Contacte OPSWAT e pergunte como podemos ajudar a melhorar a sua segurança de e-mail com proteção AV e contra phishing. Transfira o nosso whitepaper gratuito para saber mais sobre as melhores práticas de segurança de e-mail.
