Vulnerabilidade de dia zero do Microsoft Office abusada para executar o PowerShell
A 27 de maio de 2022, foi descoberta pela Nao_Sec (1) uma falha de execução remota de código do tipo «zero-day» no Microsoft Office, que foi apelidada de «Follina» pelo investigador Kevin Beaumont. Esta vulnerabilidade permite que uma pessoa não autenticada obtenha acesso persistente e assuma o controlo de um sistema alvo remotamente, explorando ficheiros do Microsoft Office descarregados. Os hackers podem utilizá-la para executar comandos maliciosos do PowerShell através da Ferramenta de Diagnóstico da Microsoft (MSDT), mesmo que as macros do Office estejam desativadas.
«O documento utiliza a funcionalidade de modelos remotos do Word para recuperar um ficheiro HTML de um servidor web remoto, que, por sua vez, utiliza o esquema URI ms-msdt MSProtocol para carregar algum código e executar comandos do PowerShell», explicou o investigador Kevin Beaumont. «Isso não deveria ser possível.» (2)
A 30 de maio de 2022, a Microsoft emitiu o CVE-2022-30190. As versões do Microsoft Office 2013, 2016, 2019 e 2021, bem como as edições Professional Plus, são afetadas. No entanto, não existe qualquer correção disponível à data de 1 de junho de 2022.
Nesta publicação do blogue, analisamos a amostra de malware e mostramos-lhe como se defender dos ataques.
Visão geral do ataque que abusa do CVE-2022-30190
Ao analisar a amostra, constatámos que a abordagem do ataque não é nova. O autor da ameaça utilizou um vetor de ataque semelhante ao da campanha que explorou a vulnerabilidade CVE-2021-40444 em setembro de 2021. Ambos os ataques utilizaram uma ligação externa num ficheiro de relações que conduzia a um ficheiro HTML malicioso.
Através de phishing ou engenharia social, os cibercriminosos enviaram um ficheiro do Microsoft Word (.docx) malicioso às vítimas-alvo e induziram-nas a abri-lo. O ficheiro contém um URL externo que remete para um ficheiro HTML, o qual contém um código JavaScript invulgar.
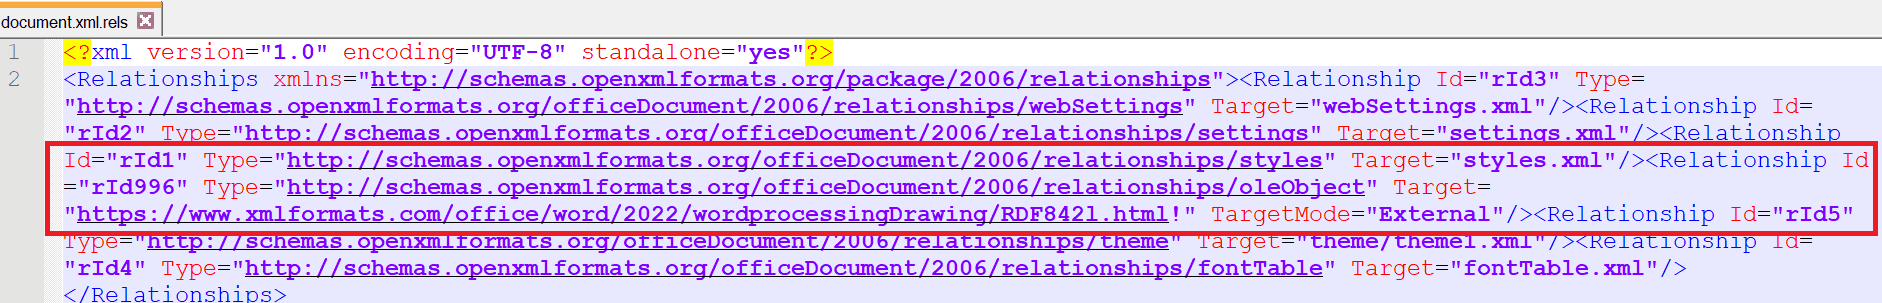
Esse JavaScript faz referência a um URL com o esquema ms-msdt: que pode executar um código remoto.

Esta é uma imagem recriada de um POC proveniente de https://twitter.com/0xBacco/status/1531599168363548672 para mostrar um exemplo do JavaScript
Como evitar o ataque
A 30 de maio de 2022, a Microsoft publicou orientações sobre soluções alternativas para ajudar os utilizadores a mitigar a vulnerabilidade recentemente identificada (3). Atualmente, desativar o protocolo URL MSDT parece ser a opção mais fácil. No entanto, ainda não é claro qual poderá ser o impacto da desativação do protocolo URL MSDT.
Contudo, se estiver a utilizar OPSWAT MetaDefendera nossa tecnologia Deep CDR™ (Content Disarm and Reconstruction), líder do setor, não precisa de se preocupar com nada disso. A sua rede e os seus utilizadores estão a salvo dos ataques, uma vez que todo o conteúdo ativo oculto nos ficheiros maliciosos é desativado pela tecnologia Deep CDR™ antes de chegar aos seus utilizadores.
A seguir, demonstramos como a tecnologia Deep CDR™ lida com o ficheiro malicioso e gera um ficheiro seguro para os seus utilizadores, quer tenha sido carregado na sua aplicação web ou recebido como anexo de e-mail.
Neutralizar o ficheiro tóxico do Microsoft Word
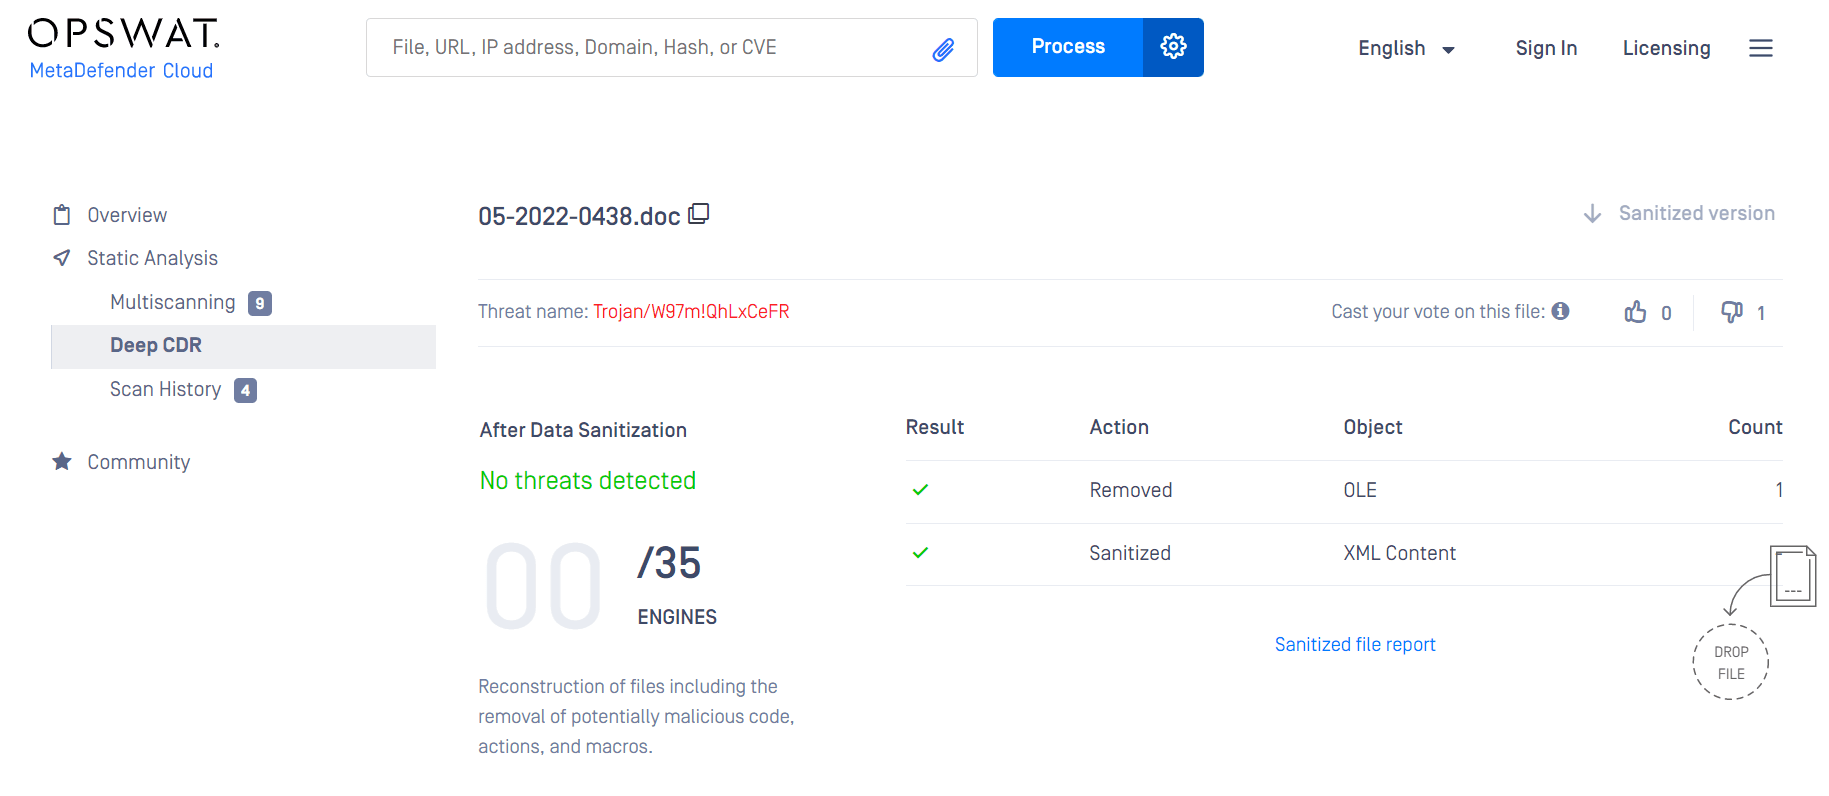
Assim que o ficheiro .docx com um URL malicioso entra na rede da sua organização através de e-mails, uploads de ficheiros, etc., MetaDefender o com vários motores antimalware usando OPSWAT e examina o ficheiro em busca de ameaças potenciais, como objetos OLE, hiperligações, scripts, etc. Em seguida, todas as ameaças incorporadas são removidas ou sanitizadas recursivamente, dependendo das configurações da tecnologia Deep CDR™. Conforme mostrado no resultado do processamento do ficheiro, um objeto OLE foi removido e o conteúdo XML foi sanitizado.
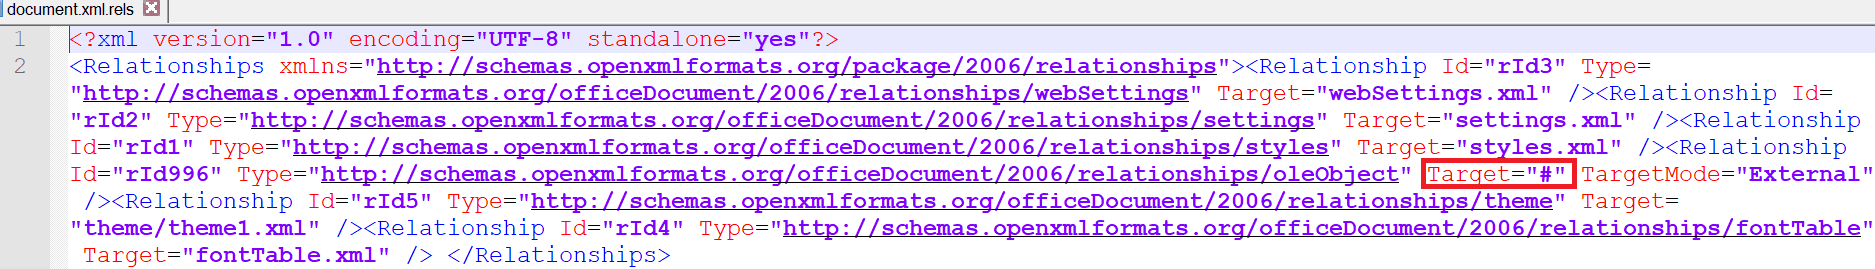
Após o processo, o documento .docx já não contém a ligação HTML maliciosa, uma vez que foi substituída por uma ligação "em branco". Como resultado, mesmo que os seus utilizadores internos abram o ficheiro, nenhum malware é carregado e executado.
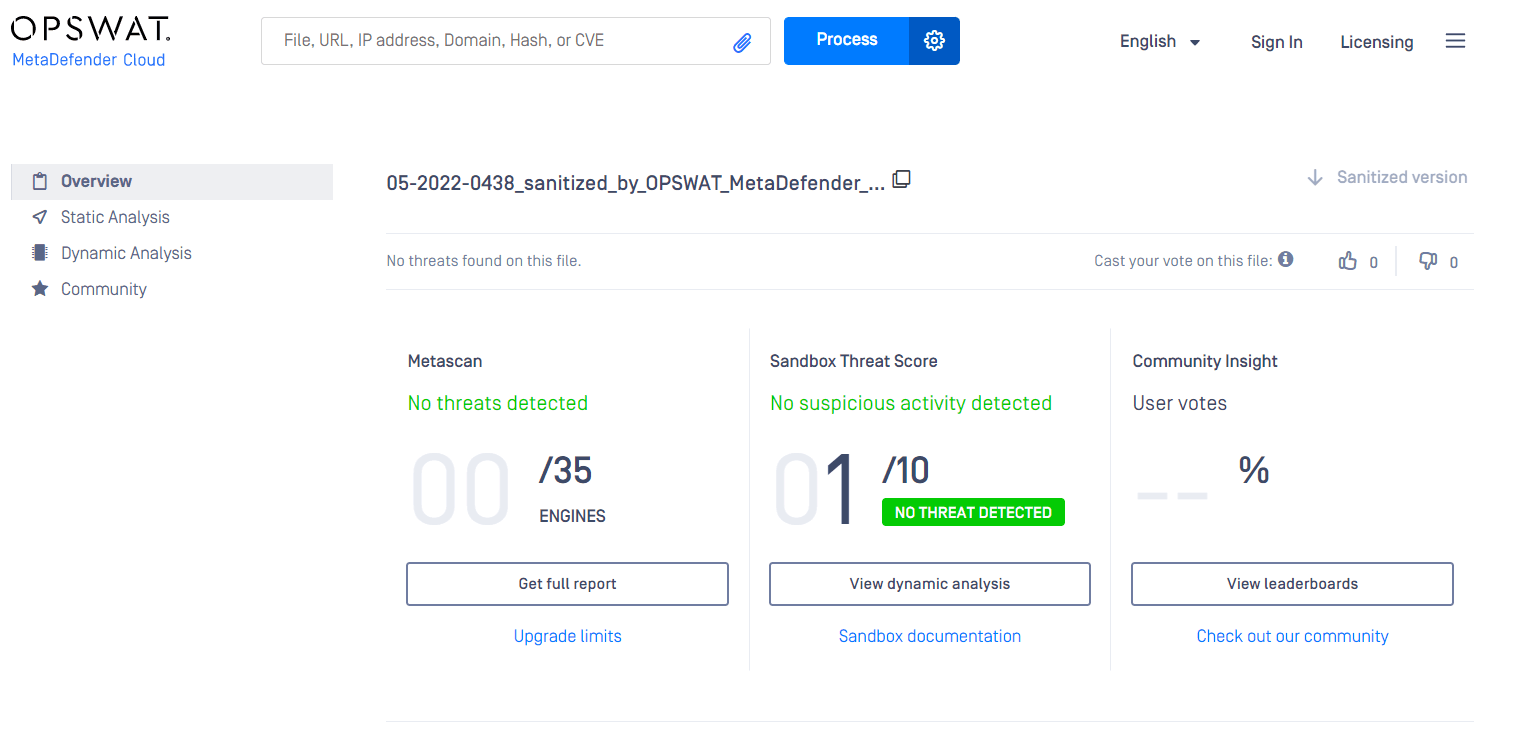
Ao analisar o ficheiro limpo liberado após o processo com OPSWAT e MetaDefender , podemos ver que o documento está livre de riscos.
Desativar o JavaScript do ficheiro HTML
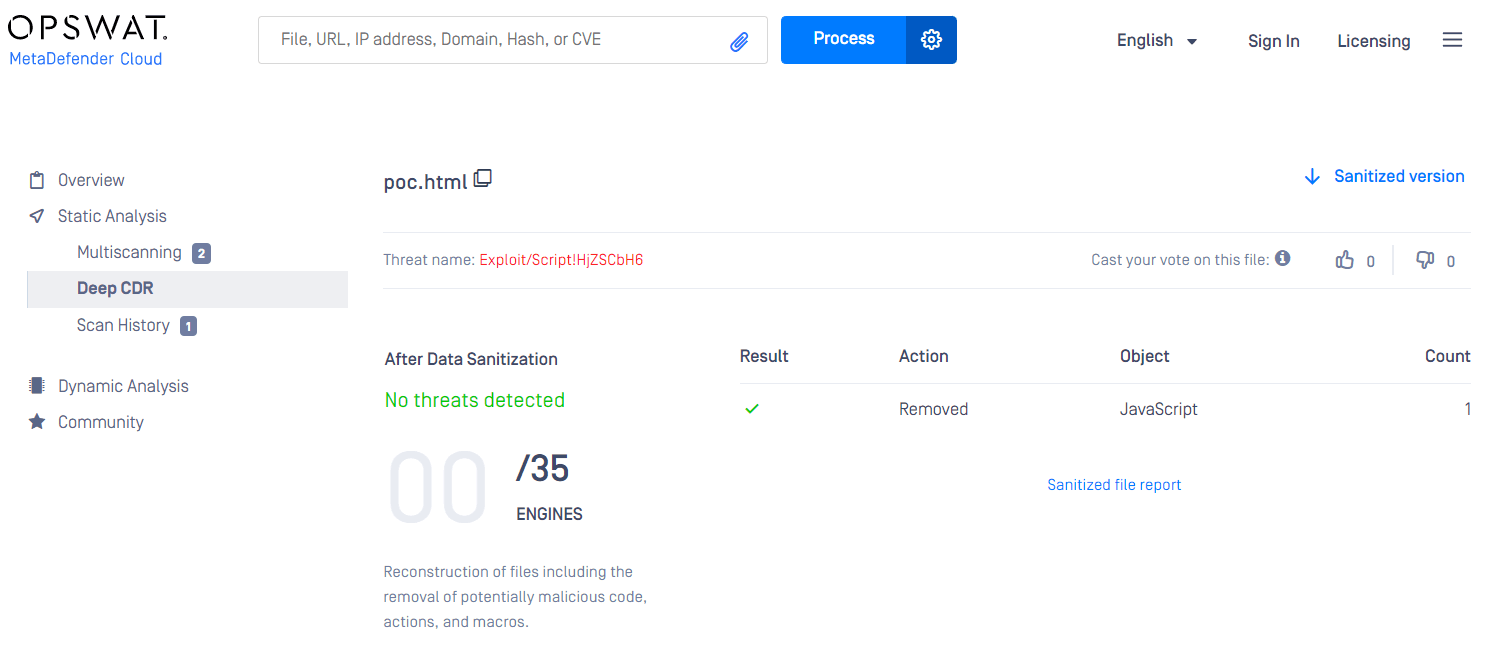
Caso configure o mecanismo Deep CDR™ Technology para aceitar URLs em ficheiros, continuará totalmente protegido. A Deep CDR™ Technology remove o JavaScript malicioso do ficheiro HTML carregado, pois é considerado uma ameaça potencial. Sem o JavaScript, o código PowerShell não pode ser descarregado e executado. Os seus utilizadores podem abrir e utilizar o ficheiro reconstruído sem ameaças com total usabilidade.
Não confie na deteção
Este novo método de exploração é difícil de detetar porque o malware é carregado a partir de um modelo remoto, pelo que o ficheiro .docx consegue contornar as defesas da rede, uma vez que não contém código malicioso (2). Da mesma forma, os cibercriminosos continuam a explorar ativamente vulnerabilidades e a abusar de vários vetores de ataque, tirando partido dos programas do Microsoft Office e de funcionalidades como macros, ligações externas, objetos OLE, entre outros, para distribuir ou ativar malware. Para uma verdadeira implementação do modelo «zero trust», não se pode confiar num modelo de segurança do tipo «detetar para proteger» para prevenir ataques «zero-day». As organizações precisam de uma solução abrangente de prevenção de ameaças para se protegerem tanto de malware conhecido como desconhecido.
A tecnologia Deep CDR™ é uma solução inovadora e eficaz para combater malware evasivo avançado e ataques «zero-day». Interrompe os ataques na fase mais precoce, desativando todos os componentes executáveis suspeitos e, ao mesmo tempo, garantindo ficheiros 100% isentos de ameaças e seguros para utilização.
Saiba mais sobre a tecnologia Deep CDR™. Para saber como podemos ajudar a fornecer proteção abrangente à sua organização contra documentos maliciosos, fale agora com um especialista da OPSWAT .