Proteger mais do que ficheiros
Atualmente, os ciberataques não se limitam ao ficheiro. Os atacantes exploram infra-estruturas ocultas, fornecedores comprometidos e domínios que mudam rapidamente para contornar as defesas tradicionais. Para combater isto, a segurança precisa de camadas - não apenas camadas de ferramentas, mas camadas de inteligência.
Hoje, temos o orgulho de apresentar oMetaDefender InSights Threat Intelligence, um novo motor que MetaDefender CoreMetaDefender Coreque funciona como o elo de ligação em estratégias abrangentes de prevenção de ameaças. Ao integrar informações de inteligência sobre ameaças selecionadas e em tempo real com a tecnologia Deep CDR™, líder do setor, e Adaptive Sandbox outras tecnologias, oferecemos uma defesa verdadeiramente multicamadas que bloqueia as ameaças antes de estas serem executadas, enquanto permanecem ocultas e na sua origem.
Como a adição do InSights Threat Intelligence transforma sua defesa
MetaDefender Core define o padrão em segurança de ficheiros com a tecnologia Deep CDR™ (remoção de código malicioso) eSandbox Adaptive Sandbox análise de comportamento). Agora, o InSights Threat Intelligence uma terceira camada essencial: o bloqueio de IPs/domínios maliciosos.
Como funciona
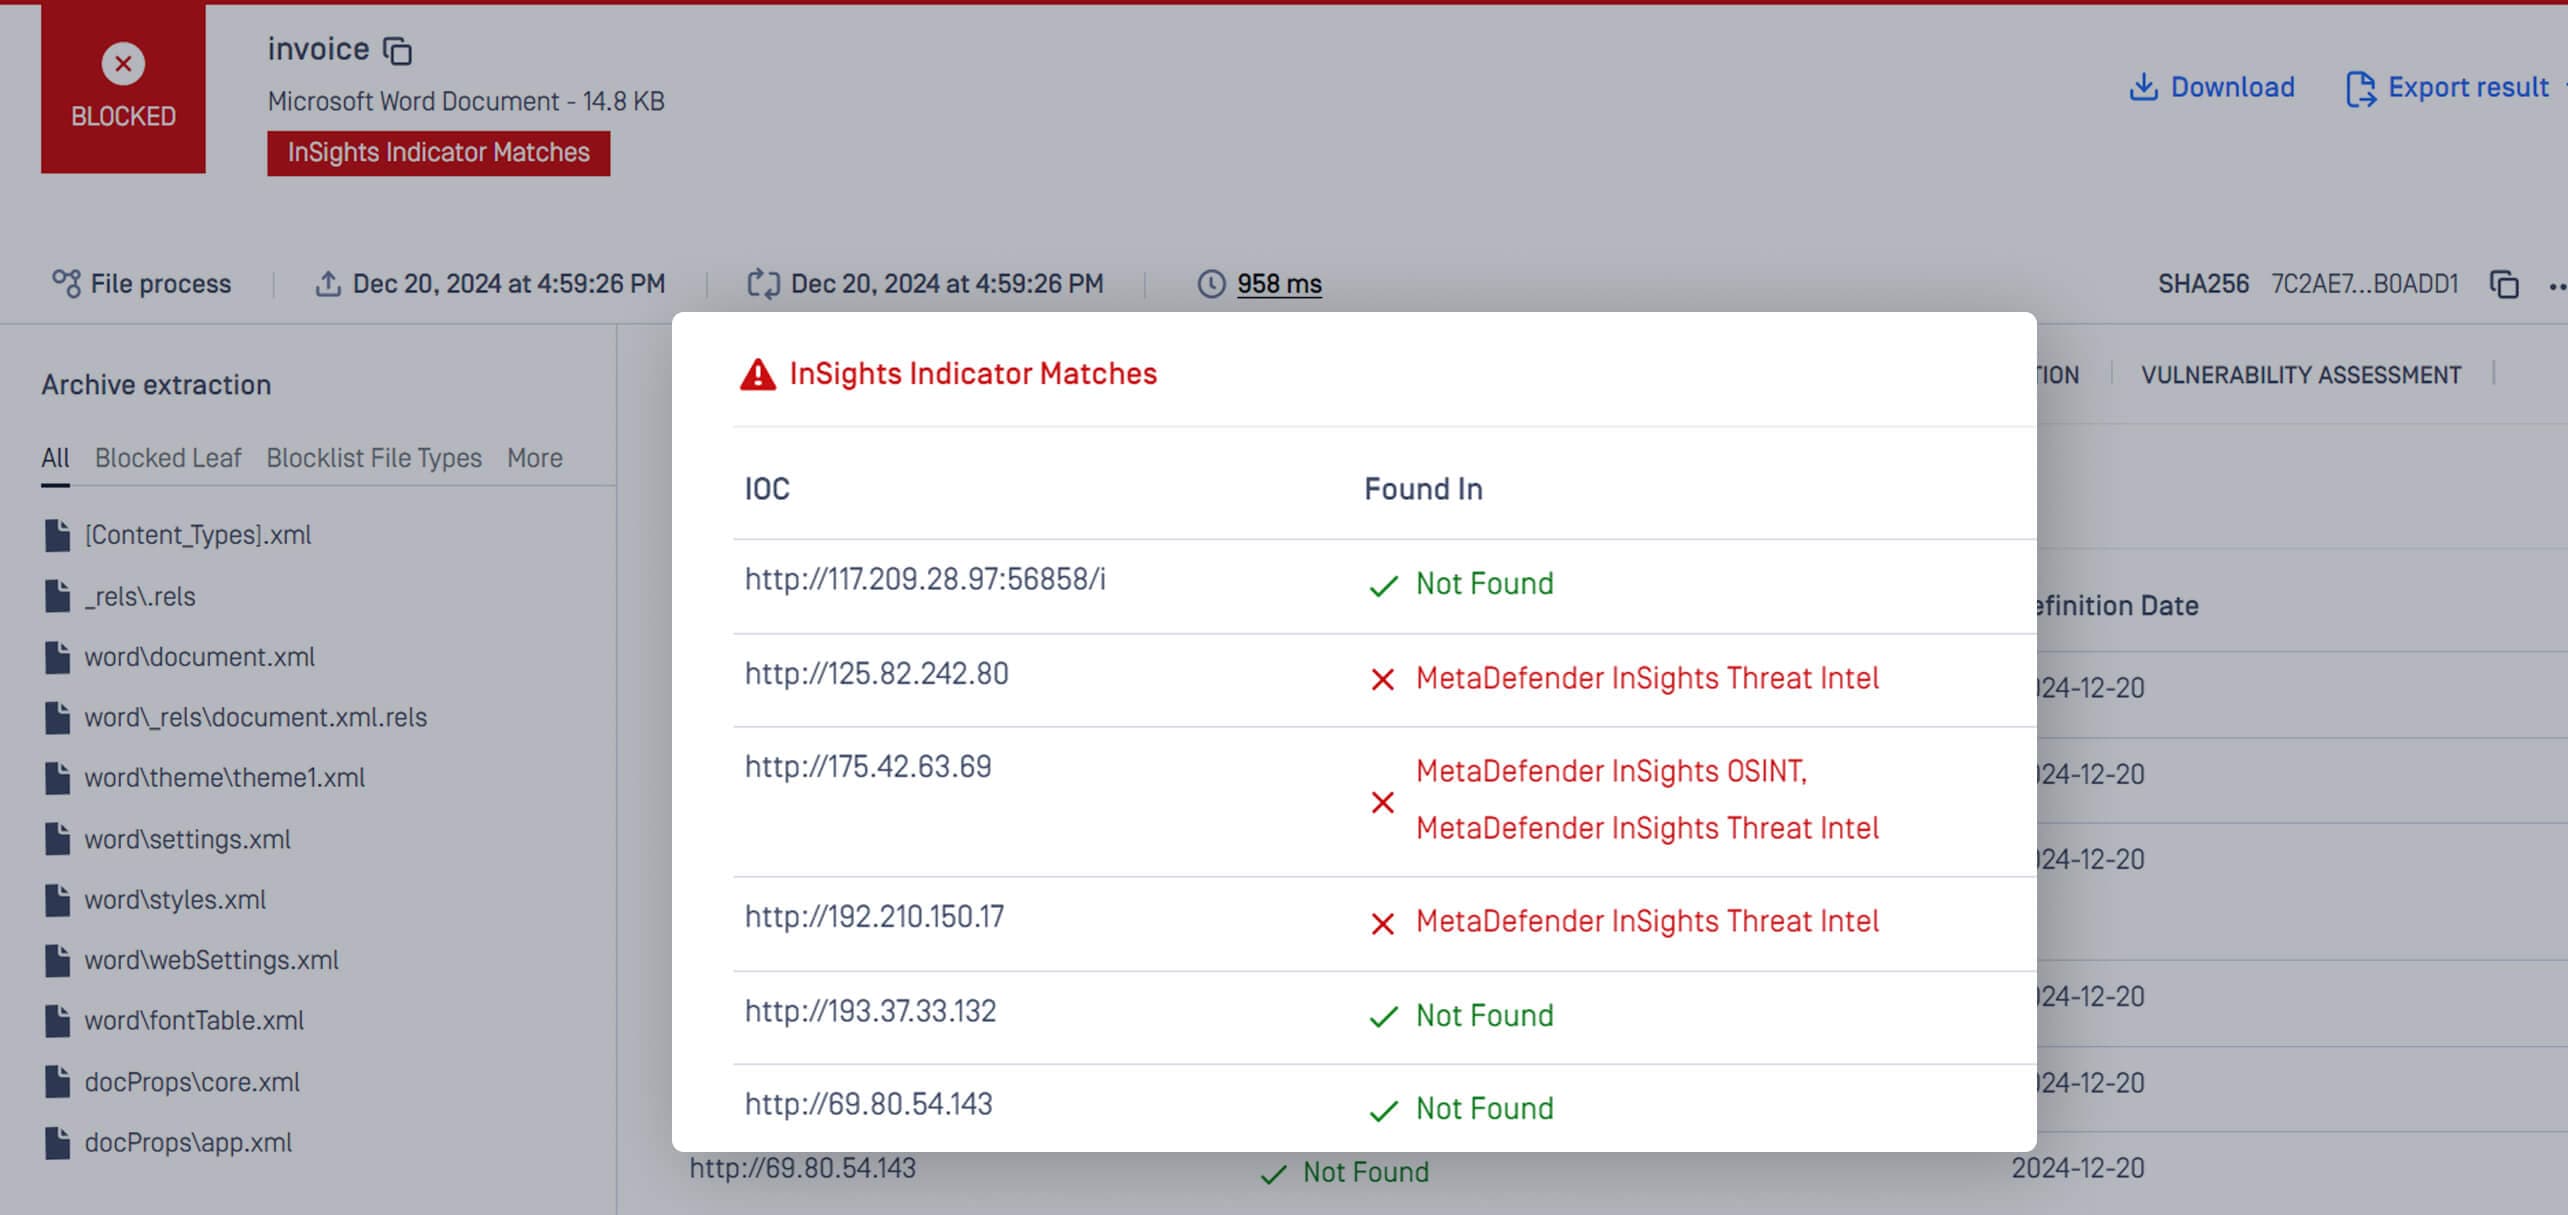
O InSights Threat Intelligence analisa documentos em busca de domínios e IPs maliciosos ocultos em milissegundos. Faz referências cruzadas de IoCs (indicadores de comprometimento) em relação a um feed global que agrega dados de centenas de fontes fiáveis, garantindo que se mantém à frente das tácticas adversárias. Quando uma ameaça é detectada, os ficheiros são bloqueados no ponto de entrada - impedindo os ataques na fonte.
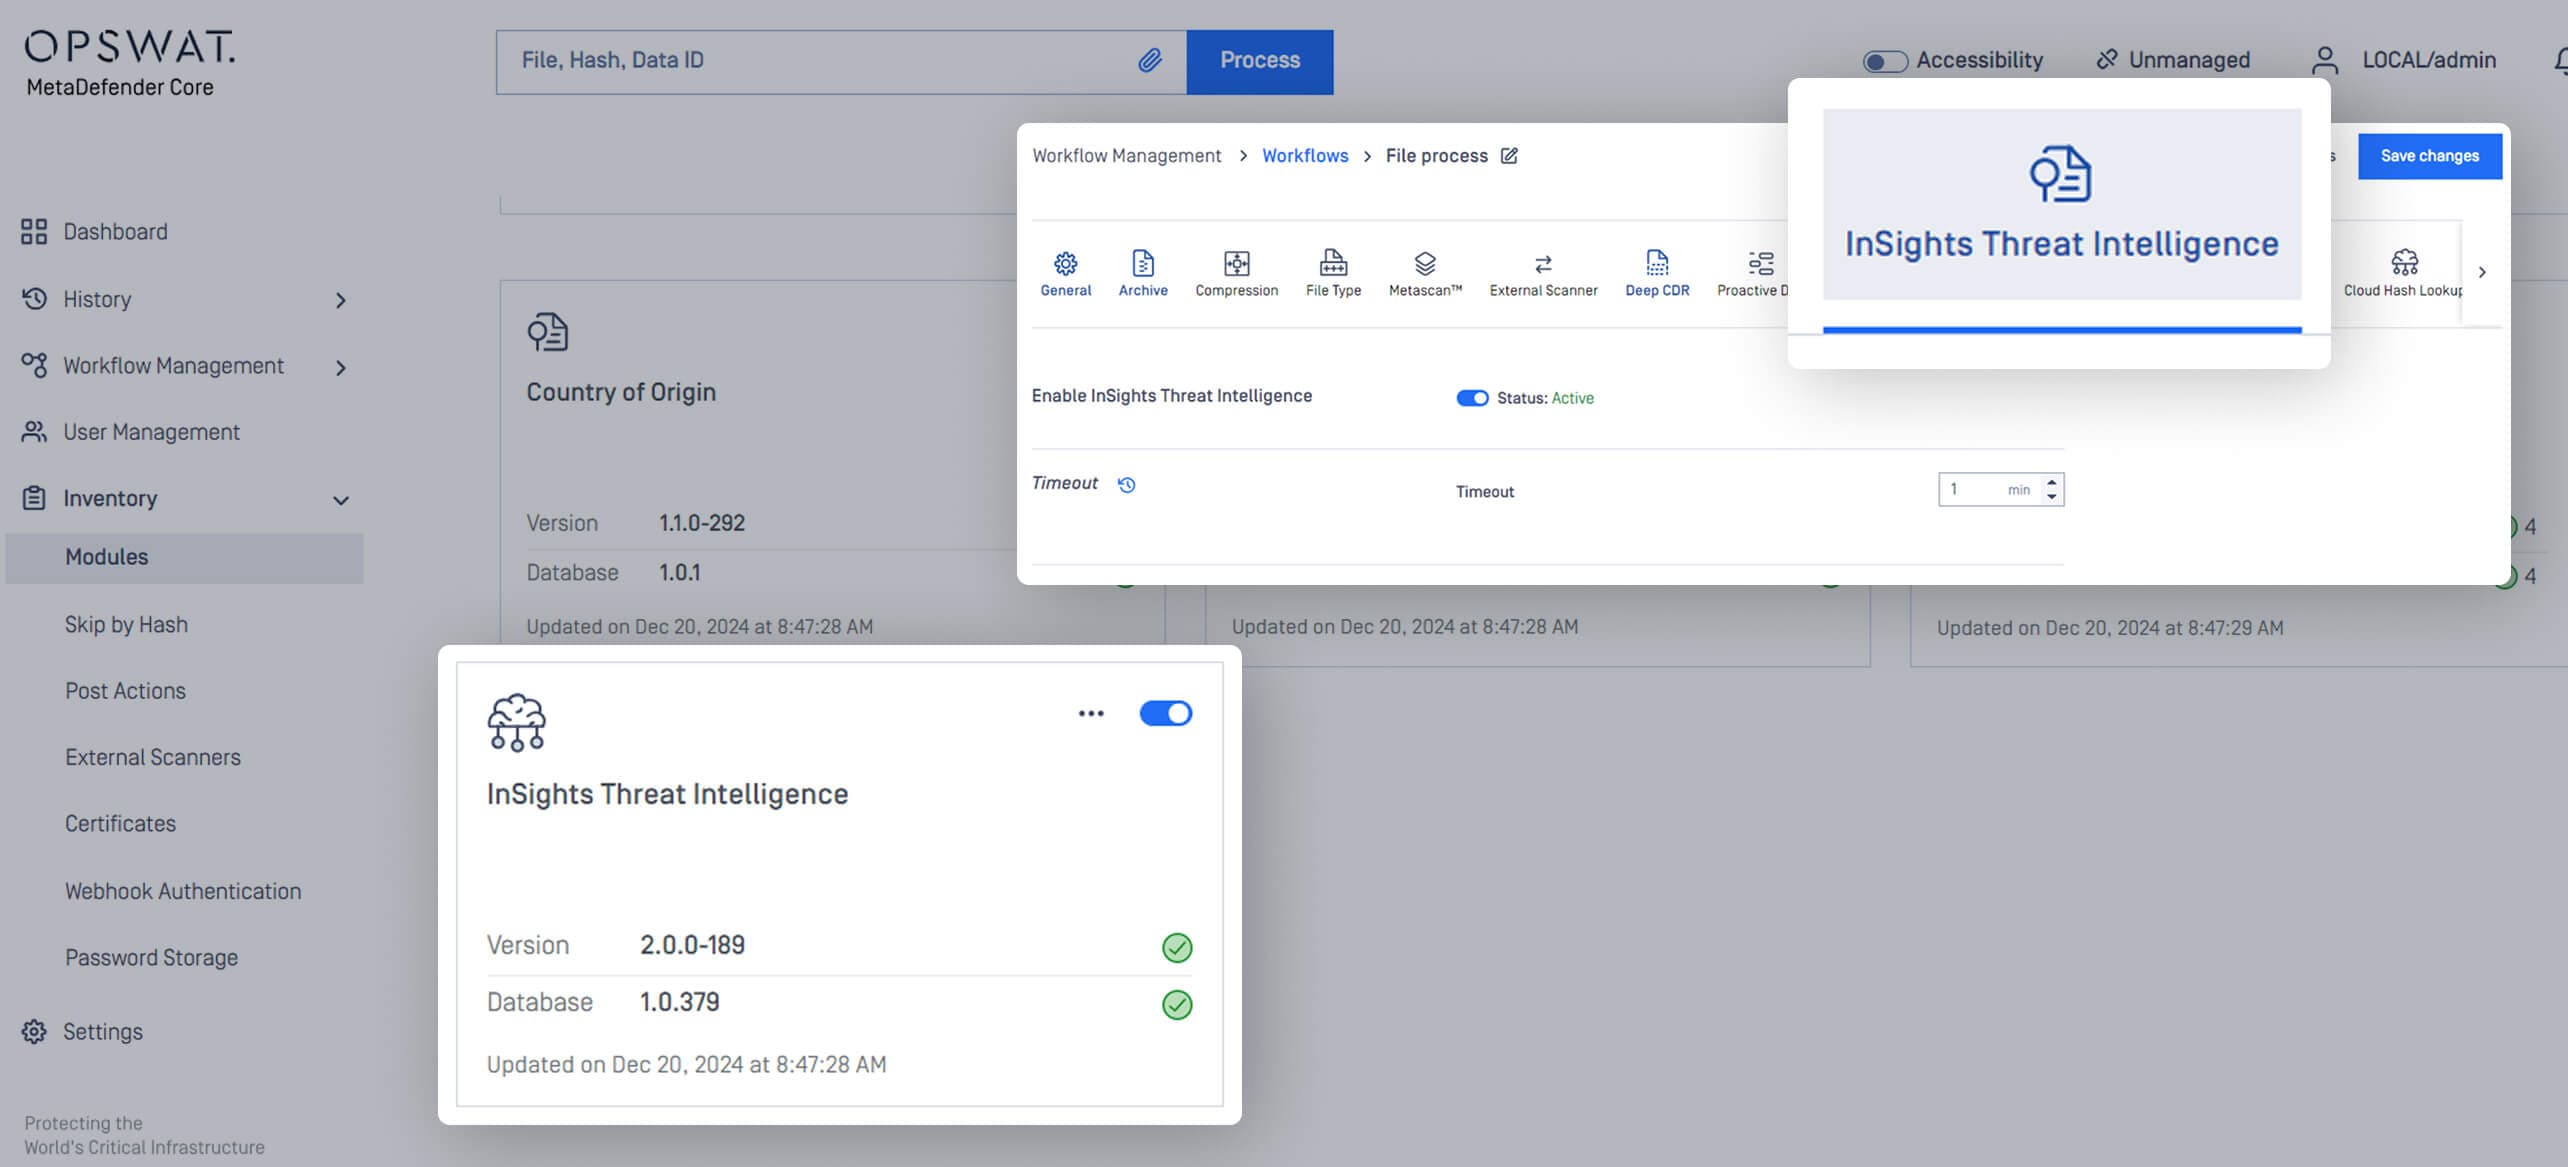
Configurar o InSights Threat Intelligence Engine no MetaDefender Core
Processar um ficheiro com IPs/Domínios maliciosos
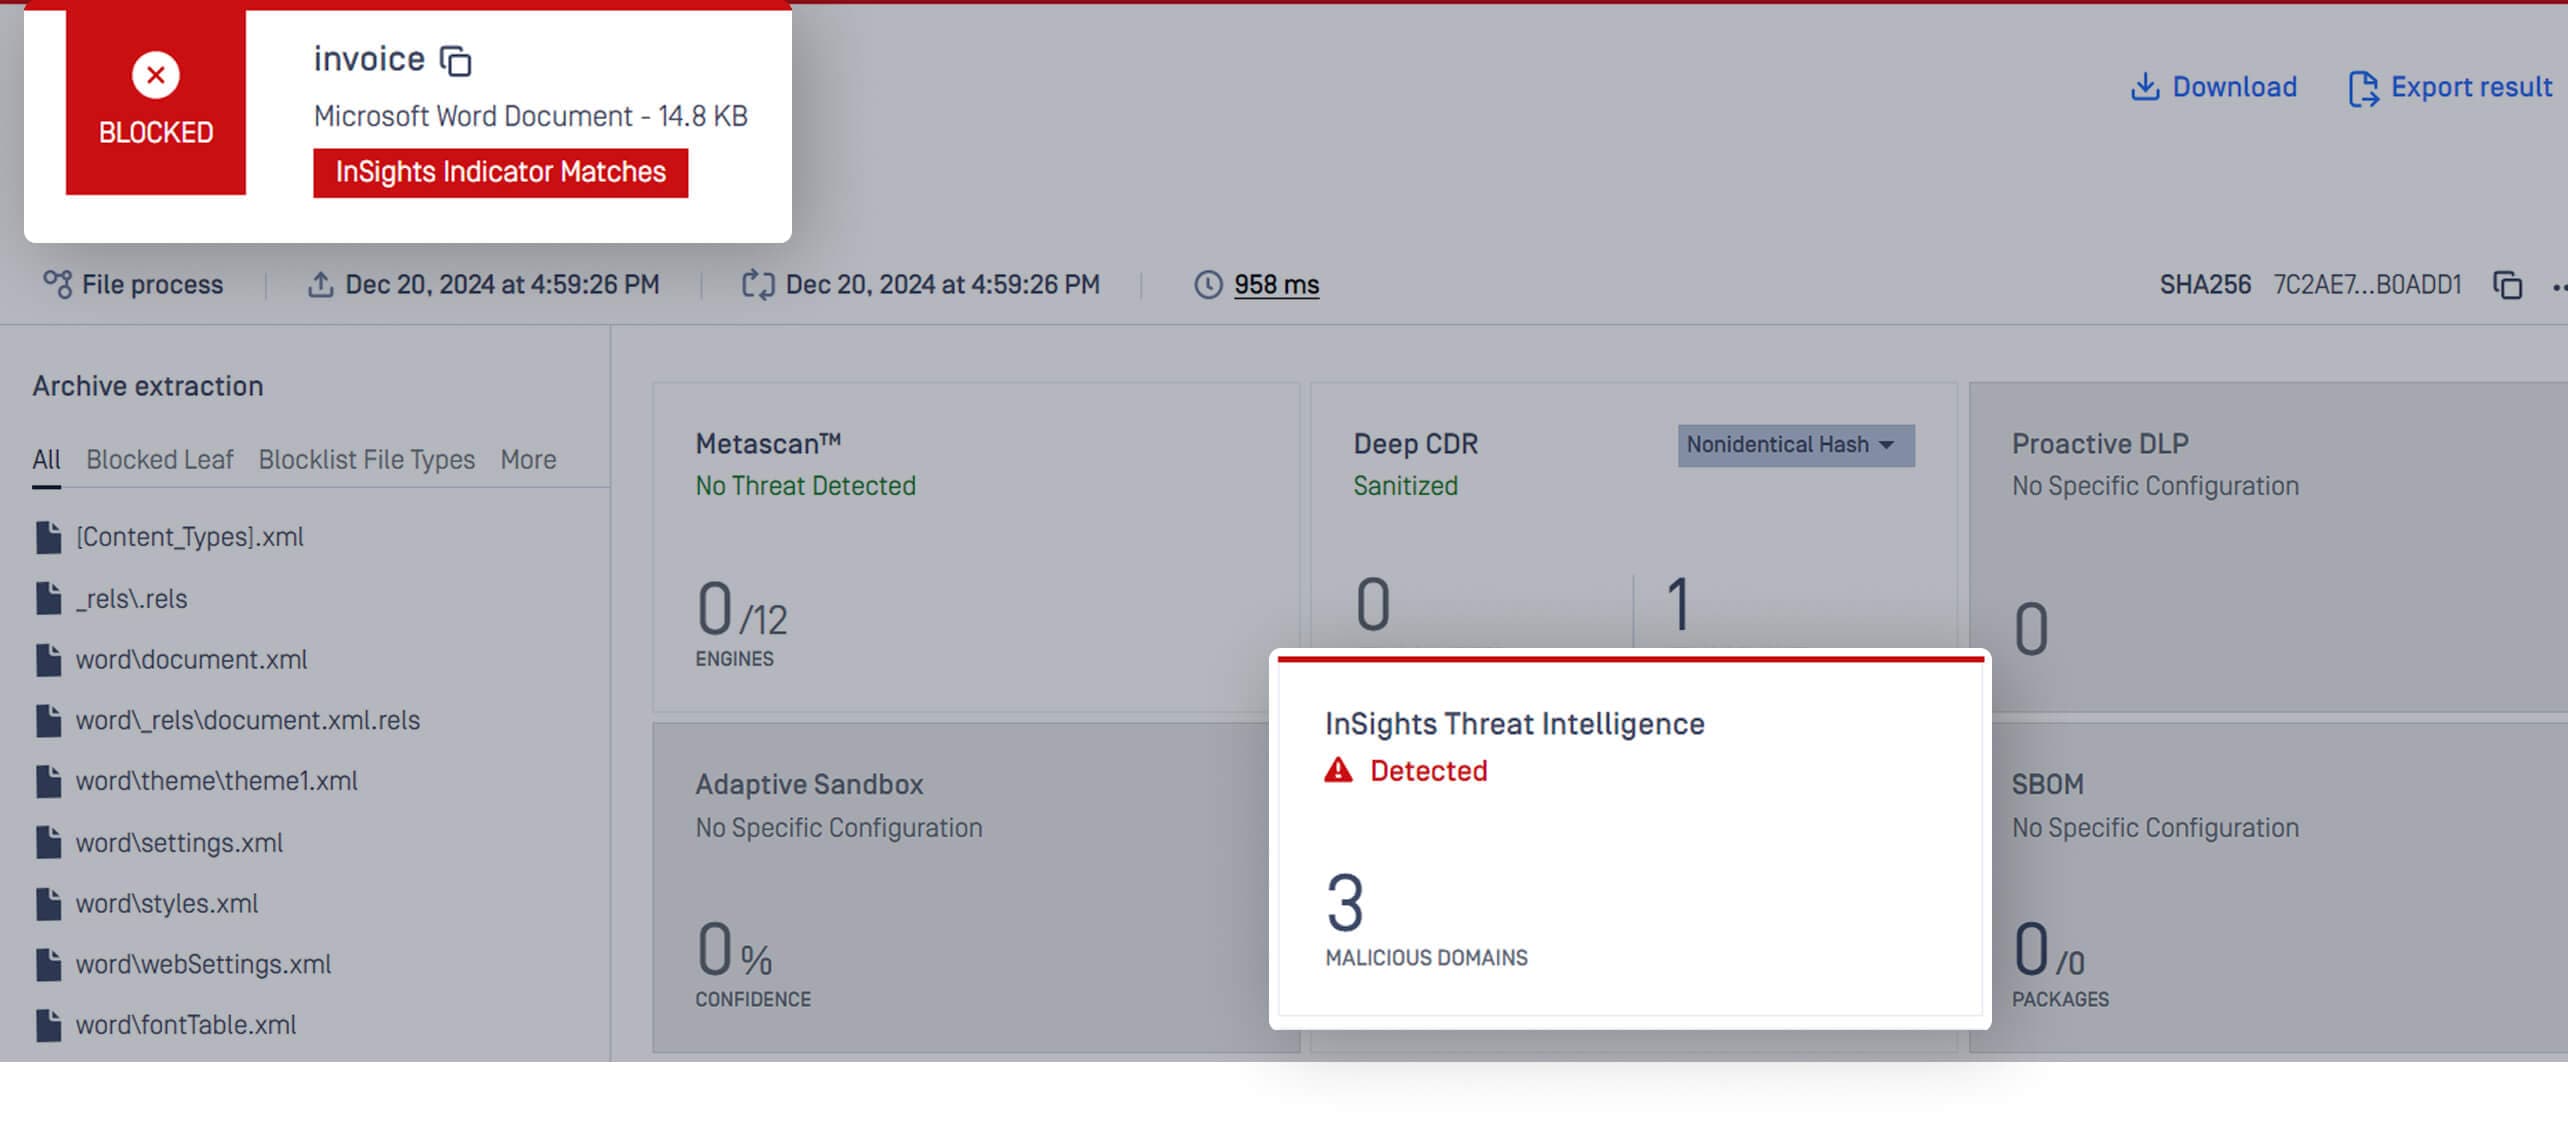
Fornecer a lista de IOCs no resultado da verificação
Características principais
Identificar domínios, IPs e links maliciosos incorporados em documentos, mesmo após a higienização de arquivos.
Colocar automaticamente em quarentena ficheiros de alto risco antes de chegarem aos utilizadores ou sistemas críticos.
Melhore a tecnologia Deep CDR™ eSandbox Adaptive Sandbox informaçõesSandbox o contexto das ameaças para priorizar os riscos e reduzir os falsos positivos.
Acompanhe as infra-estruturas adversárias emergentes com feeds de informações actualizados dinamicamente.
Opere com segurança em redes isoladas com actualizações manuais ou programadas de ameaças, protegendo a infraestrutura crítica offline contra ameaças em evolução.
Porque é que o InSights Threat Intelligence se distingue
Enquanto as ferramentas tradicionais se concentram na deteção pós-entrega, o InSights Threat Intelligence permite que as organizações
Bloqueie as explorações de dia zero e as campanhas de phishing, visando a infraestrutura por detrás dos ataques.
Automatize processos manuais - como a caça a ameaças e investigações de baixo valor - para liberar as equipes de SOC.
Mantenha-se à frente dos domínios/IPs em rotação e dos kits de exploração emergentes com actualizações de informações em tempo real.
Alinhar-se com o NIST, CISA e mandatos da indústria, auditando ficheiros de terceiros e comunicações de fornecedores.
Comece a trabalhar hoje
O InSights Threat Intelligence não se trata apenas de neutralizar conteúdo malicioso, mas de desmantelar o manual do adversário. Quer esteja a gerir operações de segurança complexas ou a defender uma pequena rede, o InSights Threat Intelligence dá-lhe a capacidade de tomar decisões informadas e responder rapidamente.