Cuidados de saúde | Histórias de clientes
OPSWAT Blogue
Segurança de ficheiros
Desarmamento e Reconstrução de Conteúdo (CDR): Os 8 melhores fornecedores em 2026
As ameaças baseadas em ficheiros continuam a ser um dos riscos mais persistentes e difíceis de detetar para as empresas, desde explorações de vulnerabilidades «zero-day» em documentos até APTs ocultas em ficheiros aparentemente inofensivos. À medida que as organizações se esforçam por proteger todos os ficheiros que entram no seu ambiente, a tecnologia de Desarmamento e Reconstrução de Conteúdo (CDR) tornou-se uma camada de defesa fundamental.
Artigos em destaque
Subscrever a newsletter OPSWAT
Fique a par das últimas novidades da empresa « OPSWAT », bem como de informações sobre eventos e das notícias que estão a impulsionar o setor.
Descubra a proteção de infraestruturas críticas num dos Laboratórios de Experiência Globais da OPSWAT
Perspectivas do sector
Leia as histórias de tendências que estão a impulsionar o mundo da cibersegurança.
13 de novembro de 2026 | Segurança de ficheiros
Leia uma vez, proteja tudo: como o Deep CDR™ duplica a velocidade de processamento de ficheiros de escritório de grande dimensão
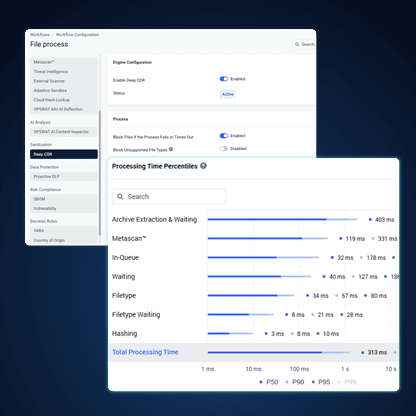
O Deep CDR™ lê cada documento uma única vez e executa todos os tratamentos durante essa única passagem. Este método acelera em duas vezes o tempo de processamento de ficheiros grandes do Office, mantendo resultados de limpeza idênticos.
12 de novembro de 2026 | Notícias do setor
O inquérito «SANS 2026: Estado dos Sistemas de Controlo Industrial (ICS)/OT Security » regista o maior aumento num único ano no número de incidentes relacionados com ICS/OT
O inquérito «SANS 2026: State of ICS/OT Security » revela um aumento acentuado dos incidentes que afetam os sistemas ICS e OT. Um em cada três inquiridos referiu ter sofrido um incidente relacionado com ICS/OT este ano.
22 de outubro de 2026 | Segurança da Cloud
Como adicionar a verificação de malware aos envios de ficheiros na AWS
Todas as aplicações que aceitam o envio de ficheiros na AWS, quer se trate de um portal do cliente baseado no S3, de um fluxo de trabalho interno de documentos ou de um serviço de gestão de documentos ( API ) que receba anexos, necessitam de um ponto de verificação de análise para garantir que os ficheiros estão isentos de malware antes de serem armazenados ou processados.
12 de novembro de 2026 | Segurança Crítica de Redes
Orientações do CI Fortify: Isolamento de sistemas OT essenciais
O CI Fortify segue agora as orientações da Five Eyes. Conheça o processo de seis etapas para isolar sistemas OT essenciais e saiba como o « OPSWAT » apoia a preparação para o isolamento e a reconstrução fiável.
9 de novembro de 2026 | Email Security
O e-mail que interrompe a produção: como evitar semanas de perturbações na produção
Um simples e-mail de rotina de um fornecedor pode paralisar a produção durante semanas. Saiba como a segurança de e-mail centrada na prevenção protege os ficheiros de engenharia, as trocas de informação com fornecedores e a propriedade intelectual relacionada com o design, mantendo em funcionamento as operações de fabrico baseadas em IA.
23 de setembro de 2026 | Administração do Endpoint
OT Patch Management e para ambientes isolados: o fluxo de trabalho completo para a aplicação de patches offline
A gestão de patches de OT é o processo de identificação, priorização, validação e implementação de atualizações de software e firmware em tecnologias operacionais e sistemas de controlo industrial, sem expor os processos de produção a paragens não planeadas ou a riscos de segurança.
13 de novembro de 2026 | Segurança de ficheiros
Leia uma vez, proteja tudo: como o Deep CDR™ duplica a velocidade de processamento de ficheiros de escritório de grande dimensão
O Deep CDR™ lê cada documento uma única vez e executa todos os tratamentos durante essa única passagem. Este método acelera em duas vezes o tempo de processamento de ficheiros grandes do Office, mantendo resultados de limpeza idênticos.
12 de agosto de 2026 | Análise de malware
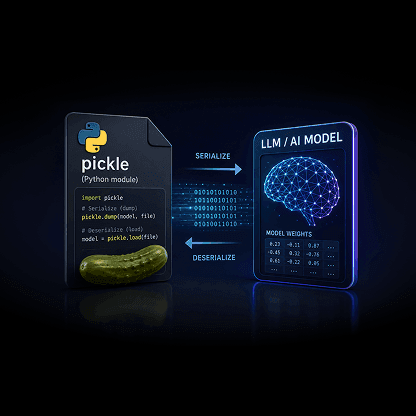
Os riscos de segurança ocultos dos modelos de IA pré-treinados
Os modelos de IA pré-treinados do Hugging Face e do PyPI podem executar código assim que são carregados. Descubra como as cargas úteis em formato pickle conseguem escapar aos scanners e como o Aether da MetaDefender as impede.
12 de novembro de 2026 | OEM
Patch Tuesday da Microsoft de novembro de 2026: uma falha entre 1 095 recebeu uma pontuação de 6,5 e está a ser alvo de ataques
A única vulnerabilidade da Microsoft que foi explorada este mês está classificada como «Moderada» — e apresenta a classificação mais elevada de maturidade de exploração atribuída pela Microsoft. Foi descoberta por um investigador que utilizou IA e já estava a ser explorada em ambiente real. Entretanto, a falha que, na verdade, conseguiu contornar as firewalls este mês não era, de todo, da Microsoft.
3 de novembro de 2026 | Segurança de ficheiros
Onde se escondem as vulnerabilidades do PHP: Avaliação da exposição ao PHP2Shell
A 21 de outubro de 2026, o projeto PHP lançou correções para duas falhas críticas de RCE, CVE-2026-109618 e CVE-2026-109619. Os alertas do PHP atribuem a cada uma delas uma classificação de 9,2 na escala CVSS, e um atacante não precisa de iniciar sessão para as explorar. Esta publicação aborda o que dois módulos do MetaDefender™ Core detetam: File-Based Vulnerability Assessment e Software Bill of Materials.
21 de abril de 2026 | Threat Intelligence
O malware evasivo já ultrapassou a detecção tradicional baseada em máquinas virtuais
O malware evasivo é cada vez mais concebido para detetar e contornar os ambientes de sandbox tradicionais, deixando as equipas de segurança com conclusões nas quais não podem confiar plenamente.
9 de novembro de 2026 | Detecção de vulnerabilidades «zero-day»
MetaDefender O Aether™ analisa modelos de IA em busca de ameaças ocultas, ao abrigo da nova norma de testes de IA da AMTSO
MetaDefender O processo validado pela AMTSO da Aether™ alarga-se agora aos modelos de IA, combinando análises estáticas e dinâmicas ao abrigo dos critérios de teste de IA recentemente aprovados pela AMTSO.
11 de novembro de 2026 | Segurança da IA
OPSWAT Lançamento do AI Content Inspector v2.4.0: Suporte alargado a ficheiros e validação C2PA
OPSWAT O AI Content Inspector v2.4.0 inclui agora a inspeção de HTML, documentos do Office e e-mails, além da validação offline das credenciais de conteúdo C2PA, para detetar fraudes relacionadas com IA antes do pagamento.
Categorias
Descubra a proteção de infraestruturas críticas num dos Laboratórios de Experiência Globais da OPSWAT
Siga-nos nas redes sociais Media
Siga OPSWAT no seu LinkedIn, Facebook, Twitter e YouTube para mais informações!
Conheça os nossos especialistas
Perspetivas dos líderes que estão a definir a abordagem da « OPSWAT» em matéria de proteção de infraestruturas críticas.
OPSWAT Notícias
Descubra os últimos acontecimentos e realizações do OPSWAT , incluindo lançamentos de produtos, eventos e actualizações culturais.
Mantenha-se atualizado com OPSWAT!
Inscreva-se hoje mesmo para receber as últimas novidades da empresa, histórias, informações sobre eventos e muito mais.